


Se ti trovi sulla costa orientale degli Stati Uniti e guidi ancora un’auto a benzina, probabilmente hai già capito che c’è un problema con la fornitura del carburante.

Il più grande oleodotto negli Stati Uniti, lungo circa 5500 miglia, è stato chiuso venerdì dopo che un gruppo di criminali ha sferrato un attacco informatico, interrompendo il flusso di quasi la metà della fornitura di carburante della costa orientale.
La CNN ha riferito che la domanda di benzina è aumentata del 20% negli Stati Uniti e del 40% in alcuni stati del sud lunedì rispetto alla settimana precedente. L’oleodotto trasporta normalmente circa tre milioni di barili di carburante al giorno e potrebbe essere necessario attendere fine di questa settimana, perché le cose scorrano normalmente.
Secondo i rapporti, i sistemi non sono stati violati per cercare di causare una fuoriuscita di petrolio o altri danni, ma solo per fare soldi attraverso l’attacco ransomware, come da dichiarazione di DarkSide che abbiamo visto ieri. quando i criminali informatici hanno riportato in una loro dichiarazione
“Siamo apolitici, non partecipiamo alla geopolitica, non abbiamo bisogno di legarci ad un governo definito e cercare altre motivazioni. Il nostro obiettivo è fare soldi e non creare problemi alla società.”
Advertising
I dati online e i sistemi di Colonial Pipeline saranno quindi in ostaggio fino a quando la società non accetterà di pagare il riscatto, o troverà un altro modo per ripristinare i sistemi.
Infatti l’azienda sta cercando di fare proprio questo.
Ma intanto il sito web di Colonial Pipeline è inattivo – che la società ha affermato non essere correlato all’attacco ransomware – ma in una dichiarazione pubblicata su Reddit, la società ha affermato che
“continua a dedicare vaste risorse al ripristino delle operazioni in modo rapido e sicuro”.
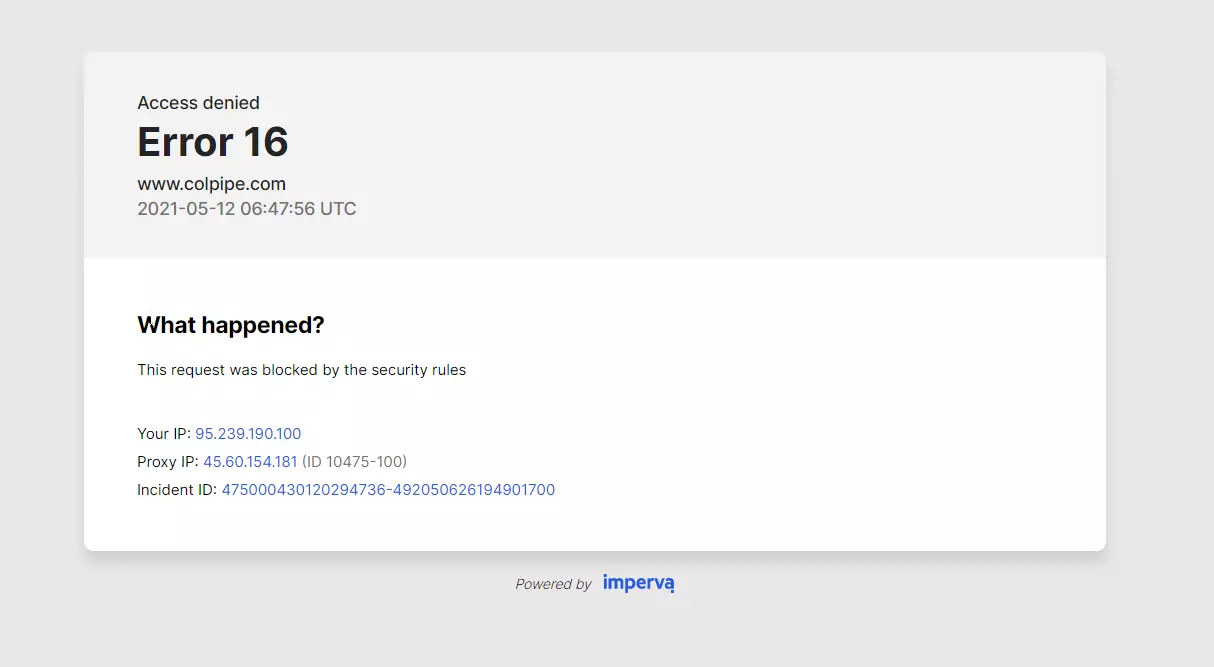
Sito di Colonial Pipeline alle 08:49 del 12/05/2021
Alcune parti del sistema di condutture sono state portate offline per precauzione in risposta all’attacco di sicurezza informatica, ha affermato la società, e i lavoratori stanno ora valutando se è possibile riportarle online il servizio.
Bloomberg ha detto che una parte del gasdotto da Greensboro, nella Carolina del Nord, a Baltimora è stata riaperto lunedì per un periodo di tempo limitato. Ciò ha consentito ad alcuni mercati della costa orientale di essere ricollegati a un “hub di approvvigionamento chiave”.
Sempre a Bloomberg , Colonial ha detto che il suo piano di avere la sua intera rete “di nuovo in servizio” sarà compiuto entro il fine settimana. Mentre alcune stazioni di servizio nella costa meridionale e orientale hanno esaurito il carburante, il prezzo del gas a livello nazionale non è stato influenzato e le file presso i distributori aumenta di giorno in giorno.
Nel frattempo,il dipartimento dei trasporti degli Stati Uniti ha emesso una dichiarazione di emergenza regionale per 17 stati orientali e meridionali e Washington, DC. che allenta temporaneamente le restrizioni sulla durata del lavoro dei conducenti in un turno.
Colonial Pipeline ha affermato che questo cambiamento
“dovrebbe aiutare ad alleviare le interruzioni dell’approvvigionamento locale e ringraziamo i nostri partner governativi per la loro assistenza nella risoluzione della questione”.
In Georgia, il governatore Brian Kemp ha sospeso temporaneamente la tassa sul carburante, quindi i conducenti possono pagare meno per la benzina, se riescono a trovarla.
Fonte
https://www.caranddriver.com/news/amp36396300/colonial-pipeline-ransomware-attack-gas-prices/
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.