


Il blog di REvil Ransomware, dopo circa un mese, da segni di vita.
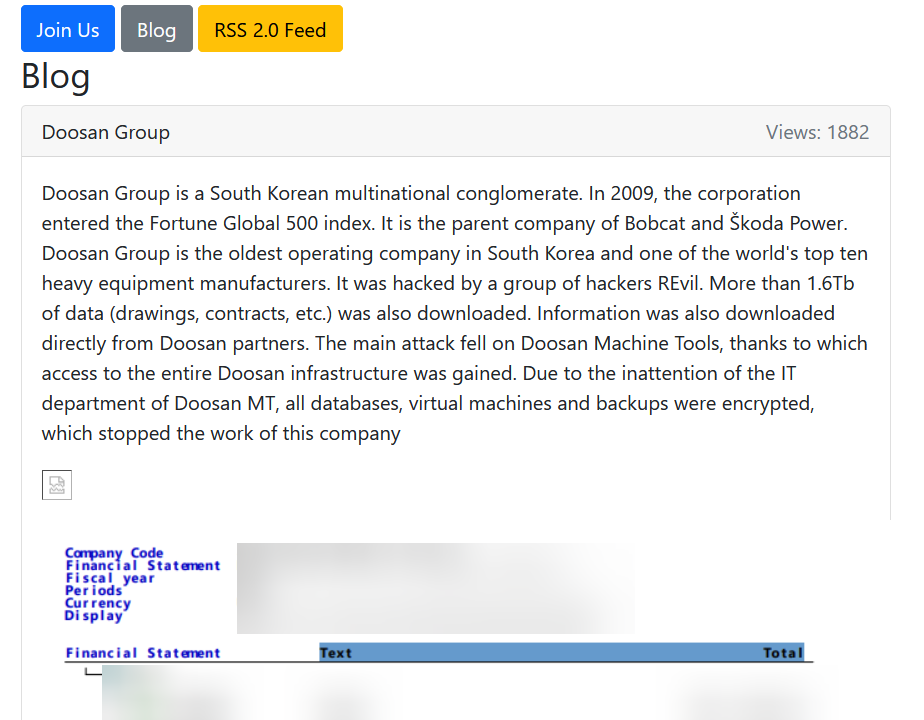
Infatti nella giornata di ieri è apparso un nuovo post all’interno del data leak site (DLS), che riporta la violazione della Doosan, riportando dei samples a dimostrazione dell’hack.

La cybergang REvil ha pubblicato nell’ultimo anno solo 9 vittime con un blocco di 6 mesi tra la violazione della PTT Exploration and Production e la Visotec Group a cavallo tra il 2021 e il 2022.
PTT Exploration and Production - 720GB | 15/10/2021 |
Visotec Group www.visotec.com | 20/04/2022 |
www.oil-india.com | 21/04/2022 |
CYMZ | 21/04/2022 |
Asfaltproductienijmegen | 21/04/2022 |
Stratford University | 22/04/2022 |
Unicity International | 03/05/2022 |
Ludwig Freytag Group | 12/05/2022 |
OptiProERP | 25/07/2022 |
Doosan Group | 02/08/2022 |
“Doosan Group è un conglomerato multinazionale sudcoreano. Nel 2009, la società è entrata nell’indice Fortune Global 500. È la società madre di Bobcat e Škoda Power. Il Gruppo Doosan è la più antica società operativa della Corea del Sud e uno dei primi dieci produttori mondiali di attrezzature pesanti. REvil ha violato le sue infrastrutture e scaricato 1,6 Tb di dati (disegni, contratti, ecc.). Le informazioni sono state scaricate anche direttamente dai partner Doosan. L’attacco principale è caduto su Doosan Machine Tools, grazie alla quale è stato ottenuto l’accesso all’intera infrastruttura Doosan. A causa della disattenzione del reparto IT di Doosan MT, tutti i database, le macchine virtuali e i backup sono stati crittografati, il che ha interrotto il lavoro dell’azienda”
Questo è quanto si legge direttamente nel data leak site di REvil, e questa volta, nella comunicazione viene riporto oltre alla quantità di dati esfiltrati, anche la debolezza sfruttata dalla cybergang per violare l’organizzazione, oltre ad informazioni su cosa è stato cifrato.
Ricordiamo che REvil è stata una cybergang d’élite molto attiva nel 2021che ha colpito importanti organizzazioni, generando anche una violazione ransomware “distribuita”, attraverso l’abuso delle infrastrutture della Kaseya.
Di seguito riportiamo l’elenco delle vittime pubblicate all’interno del loro Happy Blog tra settembre ed ottobre del 2021.
| post | date |
|---|---|
ensingerplastics.com | 09/09/2021 |
South Carolina Legal Services breach | 09/09/2021 |
lstaff.com / atworksprofessional / atworks.com | 09/09/2021 |
Primo Water | 09/09/2021 |
inocean.no / 2000 GB | 09/09/2021 |
Hx5, LLC | 09/09/2021 |
Daylesford - BHoldings - Bamford - The Wild Rabbit | 09/09/2021 |
KASEYA ATTACK INFO | 09/09/2021 |
kuk.de / KREBS + KIEFER / 500GB | 09/09/2021 |
neroindustry.com | 09/09/2021 |
Gosiger | 09/09/2021 |
Möbelstadt Sommerlad | 09/09/2021 |
Agile Property Holdings | 09/09/2021 |
angstrom automotive group | 09/09/2021 |
Iaffaldano, Shaw & Young LLP | 09/09/2021 |
ENPOL LLC | 09/09/2021 |
CEC Vibration Products | 09/09/2021 |
Betenbough Homes | 09/09/2021 |
Allen, Dyer, Doppelt, & Gilchrist, P.A. | 09/09/2021 |
Apex America | 09/09/2021 |
ohiograting.com | 11/09/2021 |
Spiezle Architectural Group Inc. | 16/09/2021 |
Fimmick CRM Honk Kong (www.fimmick.com) | 30/09/2021 |
Fimmick CRM Hong Kong (www.fimmick.com) | 30/09/2021 |
Ronmor Holdings | 01/10/2021 |
Join us on RAMP | 07/10/2021 |
Dopo questo hack alla catena di approvvigionamento che cifrò moltissime aziende che avevano ricevuto un aggiornamento software, il gruppo venne smantellato anche dopo una iniziativa congiunta tra Stati Uniti e Federazione Russa. Ma di fatto, come vediamo, non è così.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.