


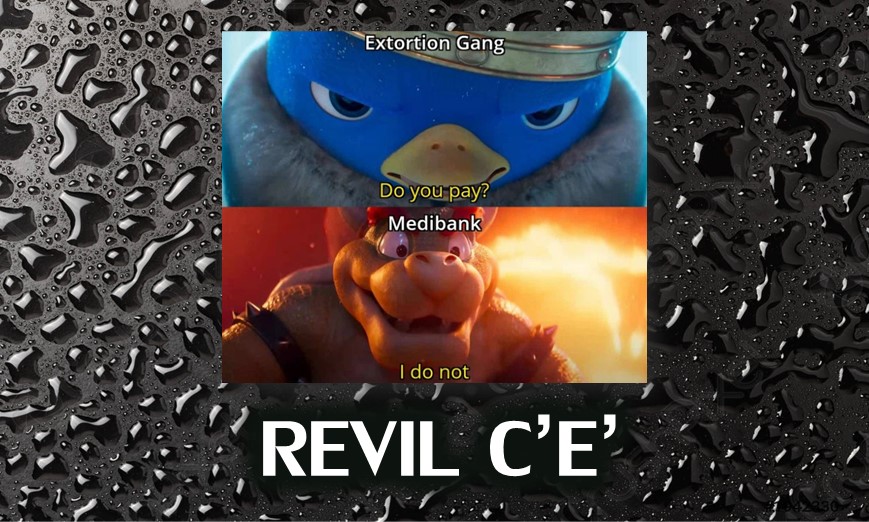
La famosa cybergang Revil, della quale abbiamo parlato moltissimo nel 2021, che fece conoscere ai più il mondo del ransomware con l’attacco distribuito a Kaseya, in modo intermittente pubblica nuove vittime sul suo data leak site, chiamato anche in modo scherzoso “happy blog”.
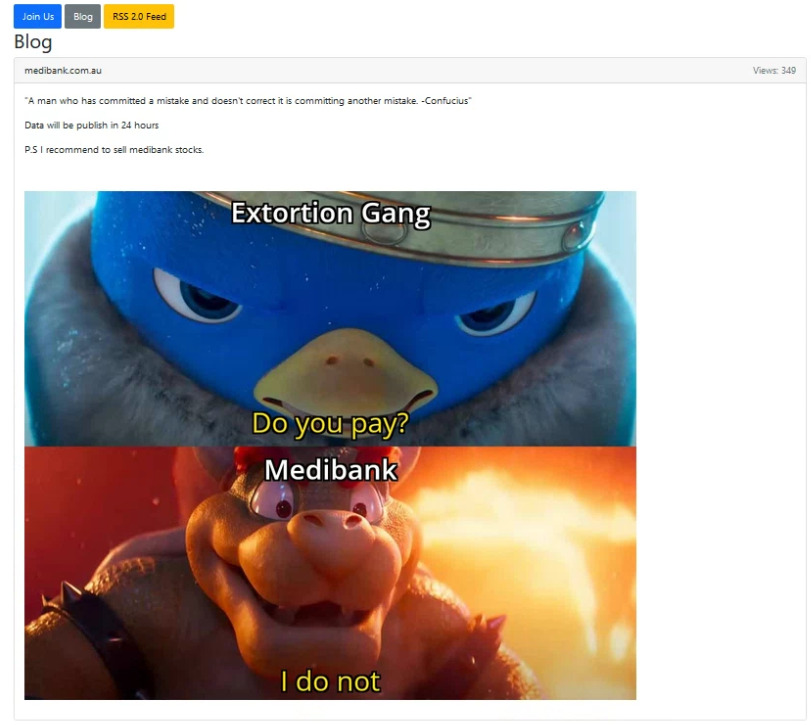
Questa volta, dopo circa un mese e mezzo dall’ultima vittima (la Midea Group pubblicata il primo settembre 2022) pubblica un nuovo post con tanto di “meme” associato.

Ad essere colpita è mediobank.com, dove nel post viene riportato che i dati saranno rilasciati pubblicamente tra 24 ore.
Ricordiamo che REvil il 2 luglio 2021, bloccò con il loro ransomware centinaia di fornitori di servizi gestiti tramite il software di gestione desktop Kaseya. REvil ha richiesto 70 milioni di dollari per ripristinare i dati crittografati. Di conseguenza, la catena di negozi di alimentari svedese Coop è stata costretta a chiudere 800 negozi per diversi giorni a causa dell’attacco informatico che ha cifrato le sue infrastrutture IT.
Il 7 luglio 2021, REvil ha violato i computer dell’appaltatore di tecnologia spaziale e di lancio di armi HX5, con sede in Florida, che annovera tra i suoi clienti l’esercito, la marina, l’aeronautica e la NASA, rilasciando pubblicamente documenti rubati sul suo “blog “happy blog”.
Dopo una telefonata del 9 luglio tra il presidente degli Stati Uniti Joe Biden e il presidente russo Vladimir Putin, Biden ha detto alla stampa: “ho chiarito che gli Stati Uniti si aspettano quando un’operazione ransomware arriva dalla Russia che anche se non è sponsorizzata dallo stato, la Russia agisca per comprendere dietro chi ci sia”.
Biden in seguito ha aggiunto che gli Stati Uniti avrebbero interrotto i server del gruppo se Putin non lo avesse fatto. Ma questi erano altri tempi, oggi dopo “l’operazione speciale” in Ucraina, tutto questo è solo storia.
Il 13 luglio 2021, i siti Web REvil e altre infrastrutture sono stati oscurati da Internet. Politico ha citato un alto funzionario dell’amministrazione ha affermando che “non sappiamo esattamente perché REvil abbia eliminato le sue infrastrutture”; il funzionario inoltre non ha escluso la possibilità che la Russia avesse agito costringendo il gruppo a chiudere.
Il 23 luglio 2021, Kaseya ha annunciato di aver ricevuto la chiave di decrittazione del ransomware nell’attacco ransomware Kaseya VSA del 2 luglio da una “terza parte fidata” senza nome, poi scoperta essere l’FBI che aveva trattenuto la chiave per tre settimane e stava aiutando le vittime a ripristinare i loro file.
La chiave è stata trattenuta per evitare di informare REvil che l’FBI stava per abbattere i loro server, che alla fine si è rivelato non necessario dopo che gli hacker hanno in modo autonomo (probabilmente sotto la spinta del Cremlino) deciso di oscurare il proprio “servizio”
Il 21 ottobre 2021, i server REvil sono stati violati in un’operazione effettuata da più paesi e messi offline. Il capo della strategia di sicurezza informatica di VMWare ha dichiarato:
“L’FBI, in collaborazione con il Cyber Command, i servizi segreti e paesi che la pensano allo stesso modo, si sono davvero impegnati in azioni dirompenti e significative contro questi gruppi”.
Un membro della gang di REvil ha tentato di ripristinare i propri server da un backup che erano stati anche loro compromessi.
REvil ha anche attaccato un fornitore del gigante tecnologico Apple e ha rubato schemi riservati dei loro prodotti in arrivo.
Successivamente il blog “happy blog” è ritornato online, anche se si pensa che le persone dietro al collettivo, non siano gli stessi criminali informatici di Kaseya e pubblica con intermittenza delle vittime.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.