


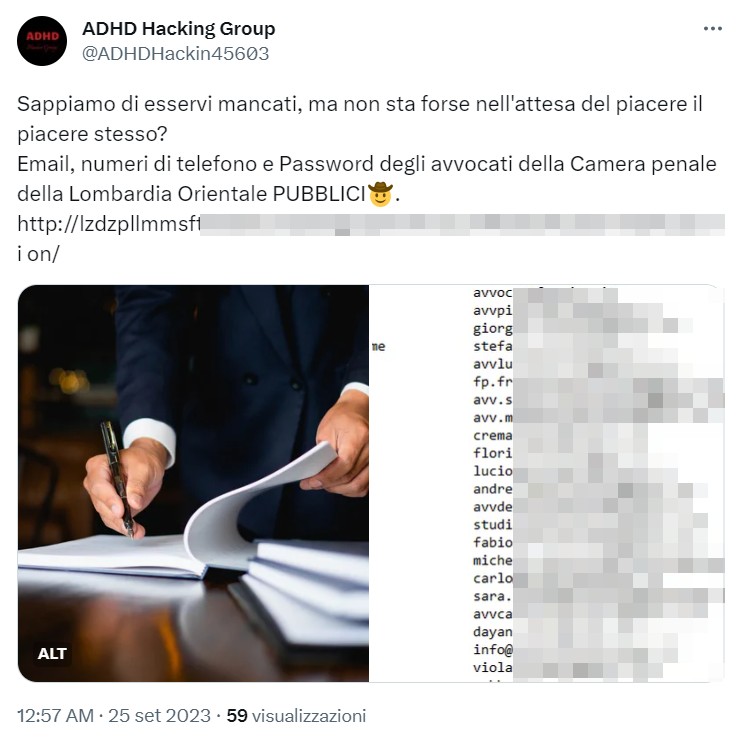
Pochi minuti fa, il gruppo ADHD, del quale avevamo parlato recentemente, rivendica all’interno del proprio canale X un nuovo attacco informatico. Questa volta, da quanto riportato dal gruppo di hacktivisti, ad essere stata attaccata è la Camera penale della Lombardia.
Il gruppo fornisce all’interno del Tweet un link ad una propria infrastruttura sulla rete onion che consente il download di alcuni samples.

Ancora non sappiamo con precisione se tale rivendicazione sia confermata dalla Camera Penale della Lombardia, in quanto al momento non è presente alcun comunicato stampa sul sito internet dell’azienda.
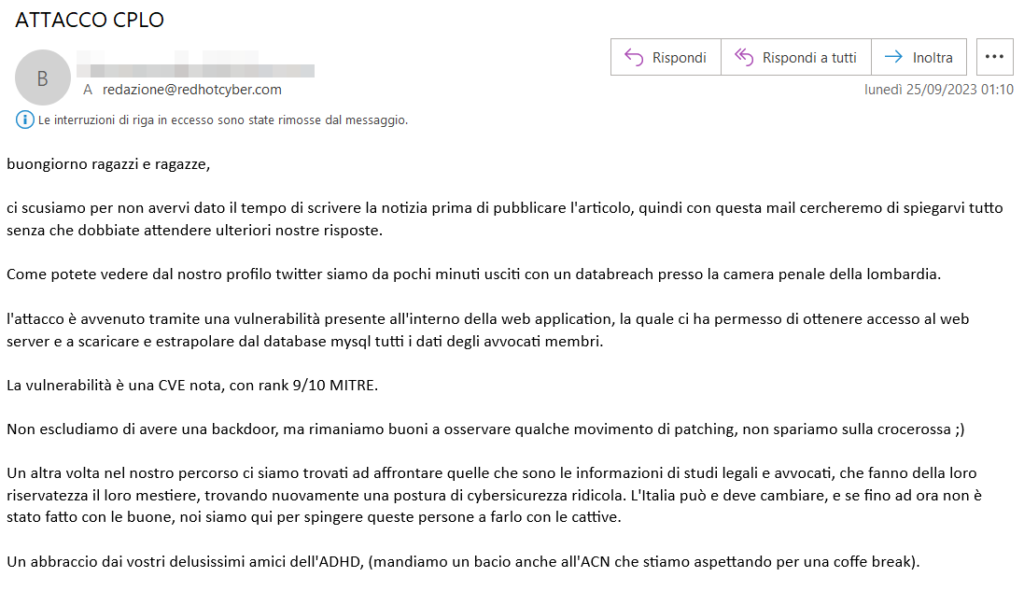
ADHD intorno all’ora 1:10 di questa notte, invia un messaggio di posta elettronica alla redazione di Red Hot Cyber informando dell’attacco informatico, riportando alcuni dettagli tecnici.
Da quanto riportato dal gruppo di hacktivisti, l’accesso all’infrastrutture della camera penale della Lombardia è avvenuta grazie ad una “vulnerabilità presente all’interno della web application, la quale ci ha permesso di ottenere accesso al web server e a scaricare e estrapolare dal database mysql tutti i dati degli avvocati membri”.
Inoltre viene riportato sempre nella mail arrivata a RHC che si tratta di una CVE nota che ha uno CVSSv3 pari a 9/10. Di fatto non viene riportato che si tratti di una Remote Code Execution, ma tutto lascia pensare ad una falla di questa natura visto lo score della vulneravilità.
Inoltre ADHD riporta che: “Non escludiamo di avere una backdoor, ma rimaniamo buoni a osservare qualche movimento di patching, non spariamo sulla crocerossa ;)”.
In sintesi nella mail ADHD si augura che venga effettuato quanto prima il patching dell’infrastruttura, chiudendo il suo messaggio riportando: “L’Italia può e deve cambiare, e se fino ad ora non è stato fatto con le buone, noi siamo qui per spingere queste persone a farlo con le cattive. Un abbraccio dai vostri delusissimi amici dell’ADHD, (mandiamo un bacio anche all’ACN che stiamo aspettando per una coffe break).”
Di seguito riportiamo la trascrizione del messaggio completo inviato da ADHD.
buongiorno ragazzi e ragazze,

ci scusiamo per non avervi dato il tempo di scrivere la notizia prima di pubblicare l'articolo, quindi con questa mail cercheremo di spiegarvi tutto senza che dobbiate attendere ulteriori nostre risposte.

Come potete vedere dal nostro profilo twitter siamo da pochi minuti usciti con un databreach presso la camera penale della lombardia.

l'attacco è avvenuto tramite una vulnerabilità presente all'interno della web application, la quale ci ha permesso di ottenere accesso al web server e a scaricare e estrapolare dal database mysql tutti i dati degli avvocati membri.

La vulnerabilità è una CVE nota, con rank 9/10 MITRE.

Non escludiamo di avere una backdoor, ma rimaniamo buoni a osservare qualche movimento di patching, non spariamo sulla crocerossa ;)

Un altra volta nel nostro percorso ci siamo trovati ad affrontare quelle che sono le informazioni di studi legali e avvocati, che fanno della loro riservatezza il loro mestiere, trovando nuovamente una postura di cybersicurezza ridicola. L'Italia può e deve cambiare, e se fino ad ora non è stato fatto con le buone, noi siamo qui per spingere queste persone a farlo con le cattive.

Un abbraccio dai vostri delusissimi amici dell'ADHD, (mandiamo un bacio anche all'ACN che stiamo aspettando per una coffe break).
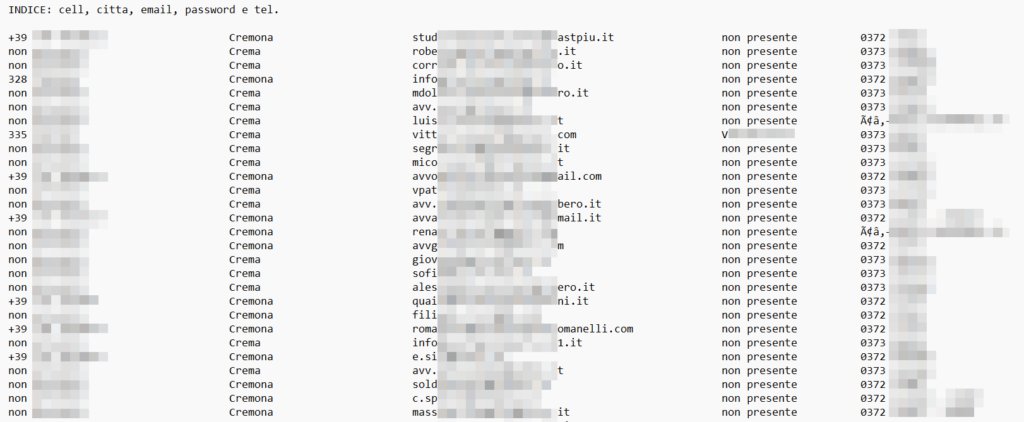
Andando a scaricare il file nella rete onion, abbiamo avuto accesso ad un samples di 260 righe contenente cellulari, città, email, telefoni e password (anche se queste non sono state pubblicate dal gruppo).
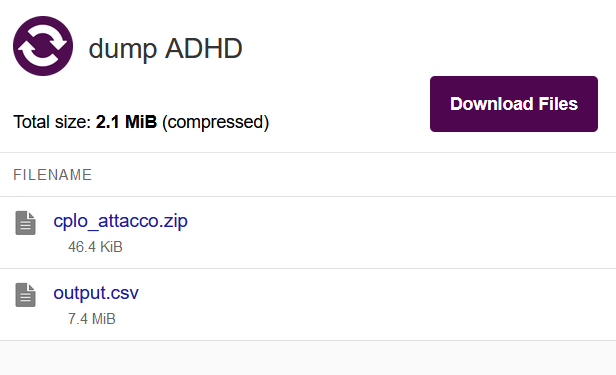
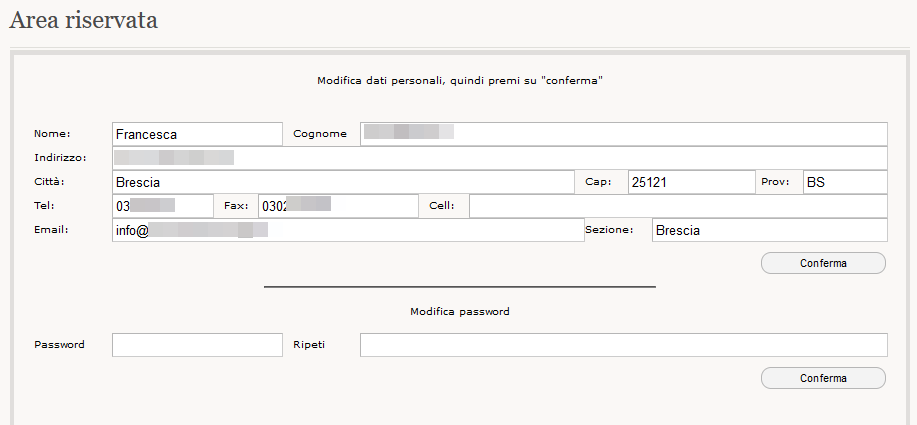
Inoltre, per attestare la veridicità della violazione, sono state riportate 3 print screen differenti di schermate presenti nell’area riservata che riportano i dati personale degli avvocati.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda che saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].