


Royal, un’operazione di ransomware lanciata a gennaio 2022, la quale sta aumentando rapidamente.
Sta prendendo di mira le aziende in tutto il mondo con richieste di #riscatto che variano da 250.000 a oltre 2 milioni di dollari. Il gruppo è composto anche da esperti provenienti da altre operazioni RaaS precedenti.

Il gruppo non opera come Ransomware-as-a-Service (RaaS), ma opera come gruppo privato senza affiliati.
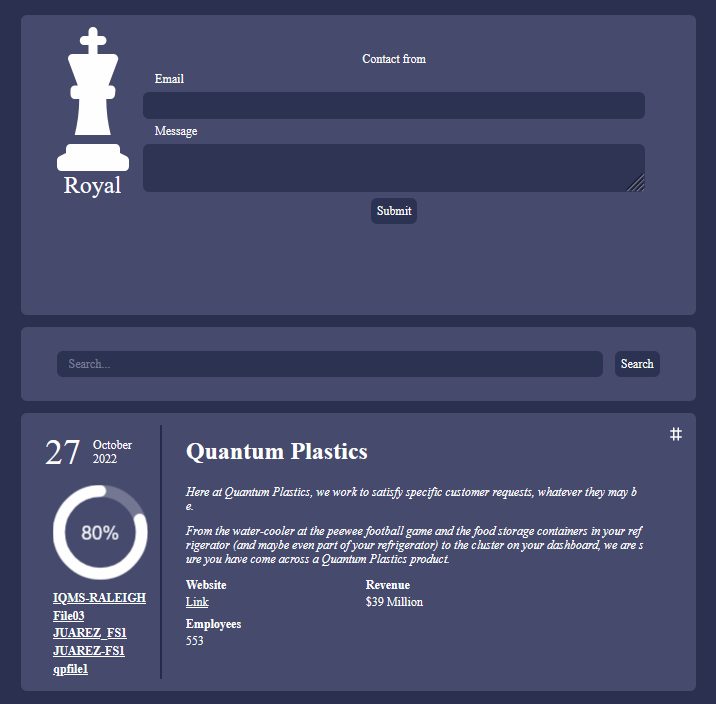
La gang ha iniziato a utilizzare i ransomware di altri collettivi, come ad esempio BlackCat, prima di iniziare a utilizzare i propri malware.
Il primo è stato Zeon, un ransomware che genera richieste di riscatto molto simili a quelle di Conti ransomware, probabilmente rielaborato, una volta che è stato pubblicato il codice sorgente.
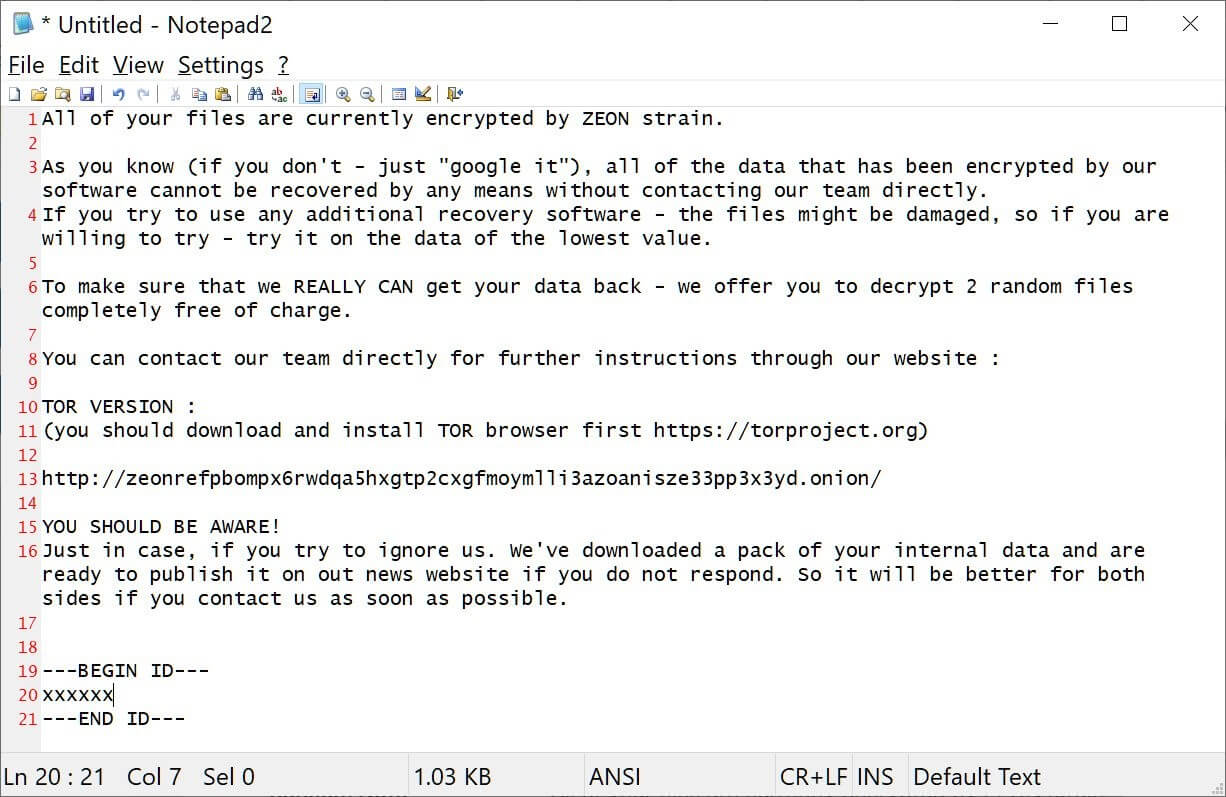
Finora il gruppo ha operato in sordina, non utilizzando un proprio data leak site (DLS). Apparentemente, il gruppo utilizza attacchi di callback phishing mirati, in cui si spacciano per fornitori di software o società di consegna di cibo inviando e-mail di rinnovo di abbonamenti di varia natura.
Le e-mail contengono numeri di telefono di lavoro che la vittima può contattare per annullare l’abbonamento, ma in realtà vengono reindirizzati a un servizio gestito dagli attori criminali.
Quando le vittime chiamano il numero, Royal utilizza l’ingegneria sociale per convincere la vittima a installare un software di accesso remoto, ottenendo così l’accesso iniziale alla rete aziendale.
Utilizzano tecniche e tattiche simili ad altre operazioni di ransomware. Una volta che hanno ottenuto l’accesso a una rete usano Cobalt Strike per diffondersi nei domini Windows, raccogliendo credenziali, rubando dati e infine crittografando le macchine.
Una vittima di Royal ha dichiarato di aver rilevato che un disco virtuale (VMDK) era stato crittografato. Il gruppo stampa le richieste di riscatto sulle stampanti collegate alla rete o le crea all’interno dei dispositivi Windows una volta crittografati. Queste note hanno il nome di README.TXT e contengono un collegamento alla pagina di negoziazione Tor privata della vittima.
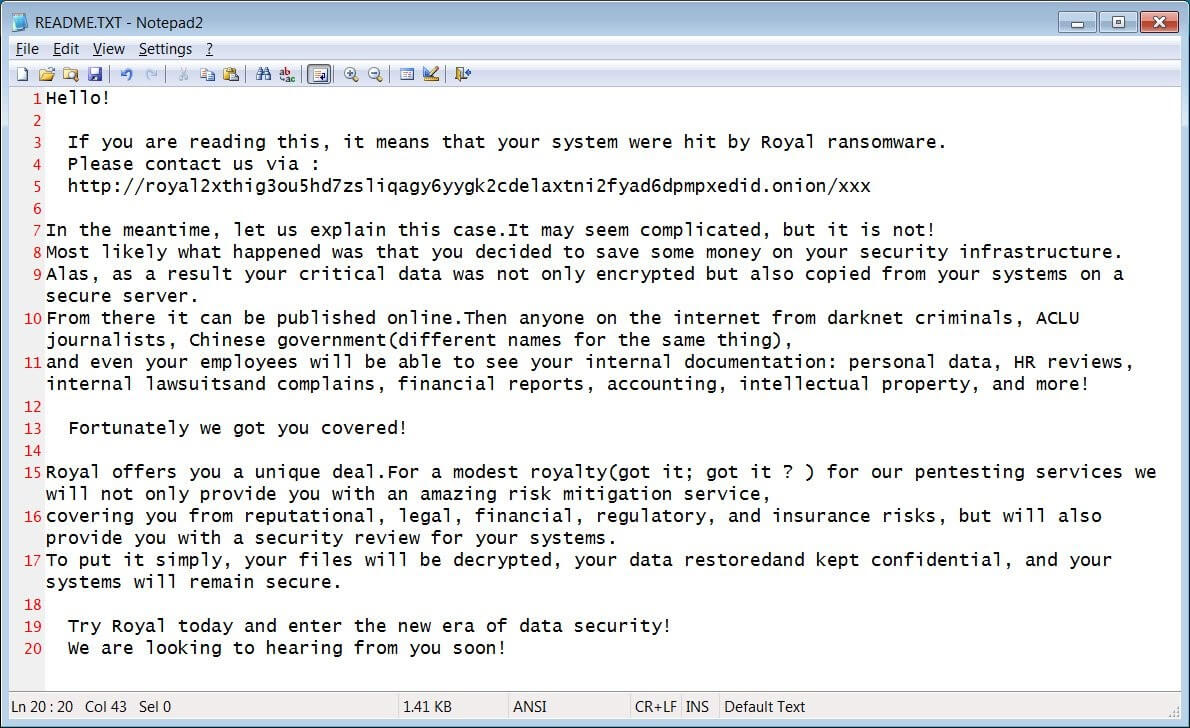
Attraverso il sito, la vittima negozia direttamente con gli operatori del ransomware.
La banda ransomware chiederà riscatti commisurati alle revenue dell’azienda. Per dimostrare di possedere i dati dell’azienda, Royal permetterà all’azienda di decrittografare un campione di dati anche se condividerà gli elenchi dei dati rubati.
Il gruppo afferma di esfiltrare i dati per procedere con la doppia estorsione. Si consiglia vivamente agli amministratori di rete, Windows e sicurezza di tenere d’occhio le azioni di questo gruppo, poiché stanno rapidamente intensificando le loro operazioni e probabilmente diventeranno un’operazione ransomware d’élite che minaccerà molte aziende.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].