


Un attore di minacce che si fa chiamare “spyboy” afferma di aver escogitato un metodo per terminare tutti gli AV/EDR/XDR. Il software è stato presumibilmente testato sulla maggior parte degli AV/EDR/XDR esistenti sul mercato.
Gli AV, EDR e XDR sono sigle che si riferiscono a soluzioni di sicurezza informatica utilizzate per proteggere i sistemi dai malware e dalle minacce cibernetiche. Ecco cosa rappresentano:

In sintesi, mentre gli antivirus si concentrano sulla rilevazione e la rimozione dei malware, le soluzioni EDR e XDR forniscono una protezione più avanzata, con funzionalità di rilevamento, analisi e risposta agli incidenti per identificare e contrastare minacce complesse e attacchi mirati su una vasta gamma di dispositivi e ambienti di rete.
Sono due i video dimostrativi di esempio, di seguito il video mostrato come proof of concept (PoC) che mostra la chiusura di CrowdStrike EDR.
LA gang riporta all’interno di un post nelle underground quanto segue:
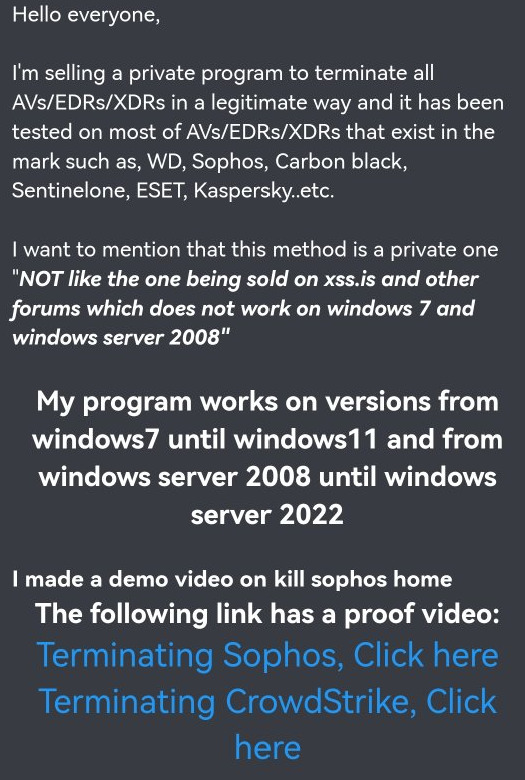
Ciao a tutti,
Vendo un programma privato per terminare tutti gli AV/EDR/XDR in modo legittimo e lo è stato testato sulla maggior parte degli AV/EDR/XDR esistenti nel marchio come, WD, Sophos, Carbon black, Sentinelone, ESET, Kaspersky..etc.

Voglio menzionare che questo metodo è privato "NON come quello venduto su xss.is e altri forum che non funziona su Windows 7 e server windows 2008".

Il mio programma funziona su versioni da windows7 fino a windowsll e da
 windows server 2008 fino a windows server 2022.

Ho realizzato un video dimostrativo su kill sophos home Il seguente link ha un video di prova:

Chiusura di Sophos, fare clic qui
Terminare CrowdStrike, fare clic
 Qui
E riporta la lista degli AV/EDR/XDR testati e sono davvero tanti e tutti prodotti best-in-class
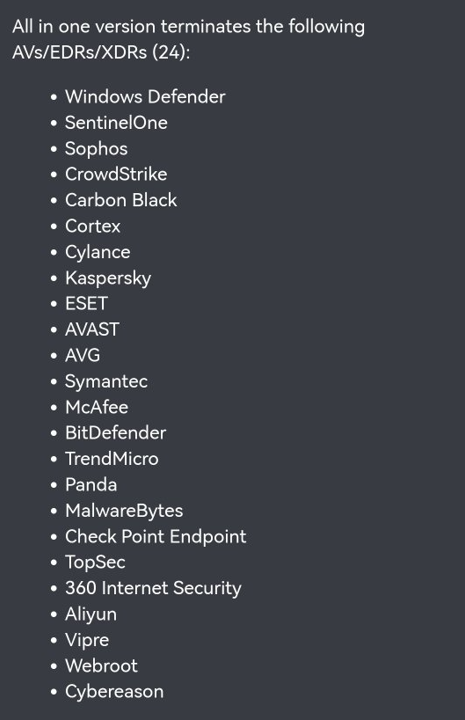
All in one version terminates the following
AVs/EDRs/XDRs (24):
• Windows Defender
• SentinelOne
• Sophos
• CrowdStrike
• Carbon Black
• Cortex
• Cylance
• Kaspersky
• ESET
• AVAST
• AVG
• Symantec
• McAfee
• BitDefender
• TrendMicro
• Panda
• MalwareBytes
• Check Point Endpoint
• TopSec
• 360 Internet Security
• Aliyun
• Vipre
• Webroot
• Cybereason
Il prezzo di vendita parte da 1500 dollari per le prime 5 persone e poi sale a 3000 dollari per l’intero blocco. Mentre per build su uno specifico AV/EDR/XDR il prezzo scende a 300 dollari.
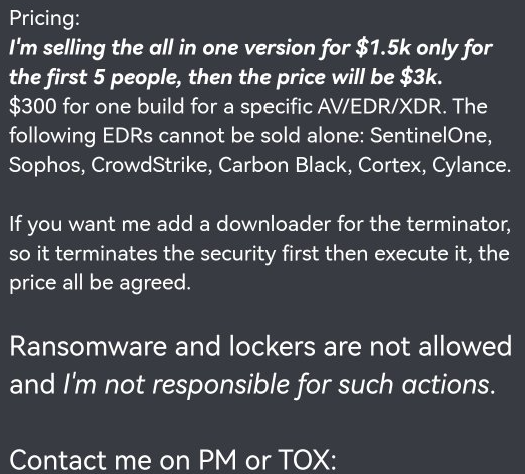
Prezzi:
Vendo una unica versione al prezzo di 1,5k dollari per le prime 5 persone, da allora il prezzo sarà di 3k dollari.

300 dollari per una build per uno specifico AV/EDR/XDR.
i seguenti EDR invece non possono essere venduti da soli: SentinelOne, Sophos, CrowdStrike, Carbon Black, Cortex, Cylance.

Se vuoi che aggiunga un downloader per il terminatore, il prezzo è da concordare.

Ransomware e toolkit non sono consentiti e non sono responsabile di tali azioni.
Contattami su PM o TOX

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.