


Degli hacker criminali hanno compromesso oltre 300 nodi di uscita Tor per intercettare connessioni SSH, secondo il ricercatore di sicurezza informatica Kaba. Il 2 ottobre, Kaba ha rilevato l'attacco dopo aver ricevuto un avviso di OpenSSH. Gli attaccanti reindirizzavano il traffico verso 12 server intercettatori, rubando password e tentando di infettare i sistemi con il malware Ebury.
Il ricercatore di sicurezza informatica con il nickname Kaba ha scoperto un’attacco su larga scala contro l’infrastruttura Tor: i malintenzionati hanno compromesso centinaia di server su cui operavano i nodi di uscita della rete e li hanno utilizzati per intercettare le connessioni SSH. Gli attaccanti reindirizzavano il traffico verso server sotto il loro controllo, dove potevano rubare password, tracciare le sessioni e tentare di infettare i sistemi target con il malware Ebury.
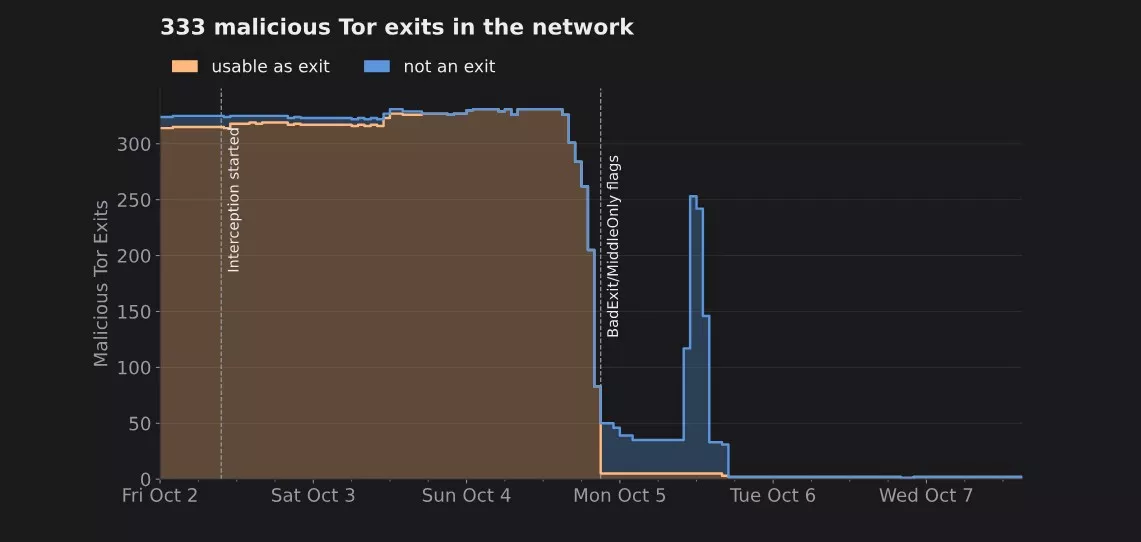
Kaba ha rilevato l’attacco il 2 ottobre 2026, quando, connesso al proprio server tramite Tor, ha ricevuto un avviso di OpenSSH riguardo al cambiamento dell’host key. Successivamente, il ricercatore ha scansionato circa 3000 nodi di uscita Tor e ha scoperto in totale 333 nodi che reindirizzavano il traffico SSH verso gli stessi 12 server intercettatori.

Secondo il ricercatore, i malintenzionati modificavano la configurazione di torrc sui computer compromessi e consentivano connessioni attraverso la porta 22. Contemporaneamente, su molti nodi venivano chiusi i servizi IMAPS e POP3S, mentre venivano aperti i servizi POP3 e IMAP, che consentono la trasmissione dei dati senza crittografia. Lo specialista afferma che, apparentemente, oltre alle password SSH, gli attaccanti erano interessati anche al traffico email aperto.
Lo schema di intercettazione SSH era progettato per l’autenticazione basata su password. In tal modo, il server degli attaccanti sostituiva quello SSH legittimo e forniva la propria host key. Se l’utente ignorava l’avviso di cambiamento della chiave o confermava la nuova chiave al primo collegamento, e poi inseriva la password, questa finiva nelle mani dei malintenzionati.
Successivamente, avveniva il collegamento al server legittimo, quindi la sessione continuava a funzionare normalmente, mentre gli attaccanti ottenevano la possibilità di osservare tutte i comandi inseriti. Inoltre, dopo l’attivazione dell’honeypot, Kaba ha scoperto che gli attaccanti tentavano anche di verificare la presenza di sudo e installare Ebury — un backdoor e un infostealer nascosto all’interno di OpenSSH.
Il ricercatore sottolinea che non era possibile reindirizzare in questo modo l’accesso tramite chiave SSH: la firma del client è legata a una specifica sessione SSH e non sarebbe valida per il collegamento al server legittimo.
Un’ulteriore analisi dei dati pubblici di Tor ha mostrato che dal 1 al 4 ottobre 2026, 377 nodi hanno ricevuto una exit policy sospetta, associati a 59 operatori. Al picco, verificatosi il 4 ottobre, questi nodi fornivano circa il 7,46% dell’intera capacità di uscita di Tor. Tuttavia, l’autore di questa analisi osserva che la corrispondenza delle configurazioni da sola non prova la compromissione.
In un avviso del 5 ottobre, il team Tor Network Health ha comunicato di aver ricevuto da diversi operatori segnalazioni di violazione dei loro server. Secondo loro, i malintenzionati ottenevano l’accesso agli host Linux, modificavano la configurazione di Tor e, in alcuni casi, trasformavano nodi normali in nodi di uscita per intercettare le connessioni SSH.
Al momento, non è chiaro come la maggior parte dei server sia stata violata. Uno degli operatori colpiti ha in seguito descritto la compromissione del suo cluster di nodi. Nel suo caso, gli attaccanti il 28 agosto sono entrati con una password sul server di gestione in Contabo, hanno ottenuto i privilegi root in cinque minuti e hanno installato il backdoor Ebury 1.8.3. Successivamente, attraverso il server compromesso, i malintenzionati hanno raggiunto il VPS Switzerland2 in FranTech, dove operavano due nodi di uscita Tor, e hanno distribuito Ebury anche lì.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].