


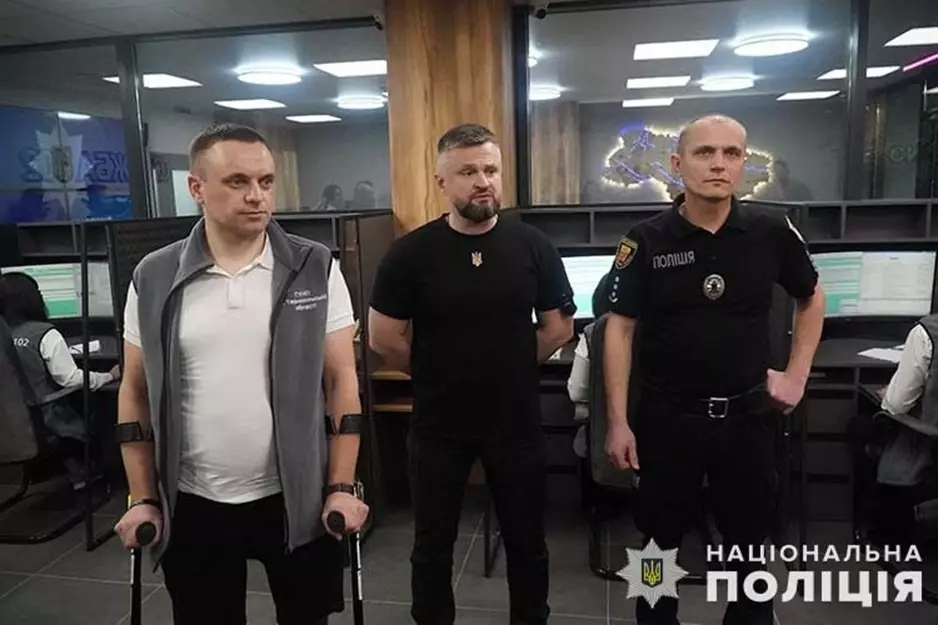
Kiev, 12 giugno 2024– La polizia ucraina ha identificato e arrestato un uomo di 28 anni, residente a Kiev, sospettato di aver collaborato con i noti gruppi ransomware russi Conti e LockBit per compiere attacchi informatici.
L’indagine, condotta dalla Polizia informatica ucraina e dagli investigatori della Polizia Nazionale, ha rivelato che l’uomo, originario della regione di Kharkiv, era specializzato nel mascherare software malevolo in file apparentemente legittimi. Questa tipologia di malware veniva poi utilizzato dai gruppi ransomware per infettare le reti informatiche e richiedere riscatti per decifrare i dati criptati.
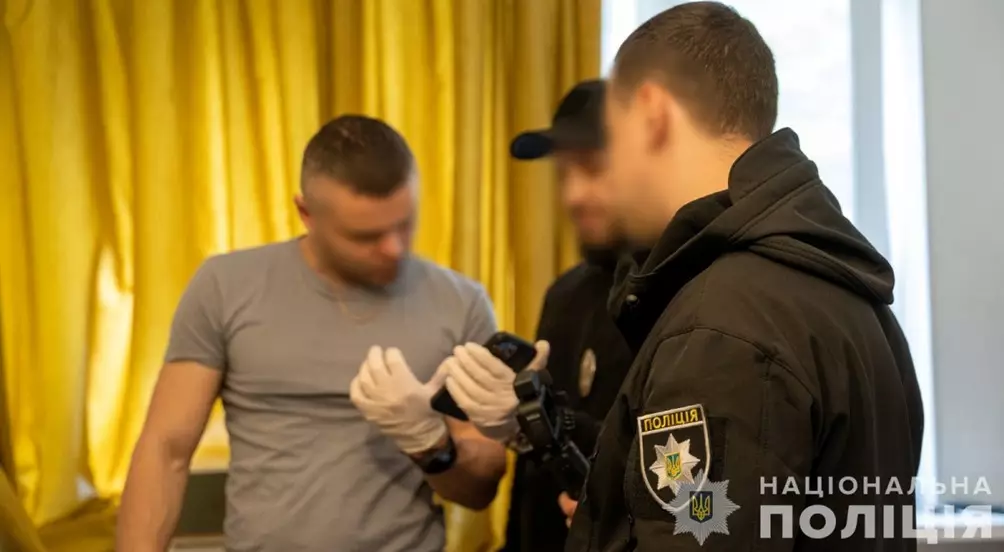

Secondo quanto dichiarato dalla polizia ucraina, il sospetto sfruttava le sue avanzate competenze di programmazione per nascondere software malevoli dai più popolari antivirus. Questo gli permetteva di evitare la rilevazione e facilitava la diffusione del malware all’interno delle reti bersaglio.
Ricompense in Criptovaluta
Il gruppo ransomware Conti ha ricompensato i servizi dell’hacker con criptovaluta. Nel 2021, Conti ha utilizzato il malware sviluppato dall’uomo per paralizzare le reti informatiche in Paesi Bassi e Belgio, causando notevoli disagi e perdite economiche.
L’uso delle criptovalute offre ai cybercriminali un mezzo efficace per ricevere e trasferire fondi in modo anonimo, sicuro e rapido, sfruttando le attuali lacune normative e la difficoltà di tracciamento. Questo le rende lo strumento ideale per il pagamento dei riscatti nei casi di ransomware e per altre attività illegali nel mondo del cybercrimine.
Oltre a Conti, l’indagato avrebbe collaborato anche con il gruppo ransomware LockBit. Entrambi i gruppi sono e sono stati tra i più grandi a livello globale e sono noti per i loro attacchi contro grandi imprese, motivati da guadagni finanziari significativi.
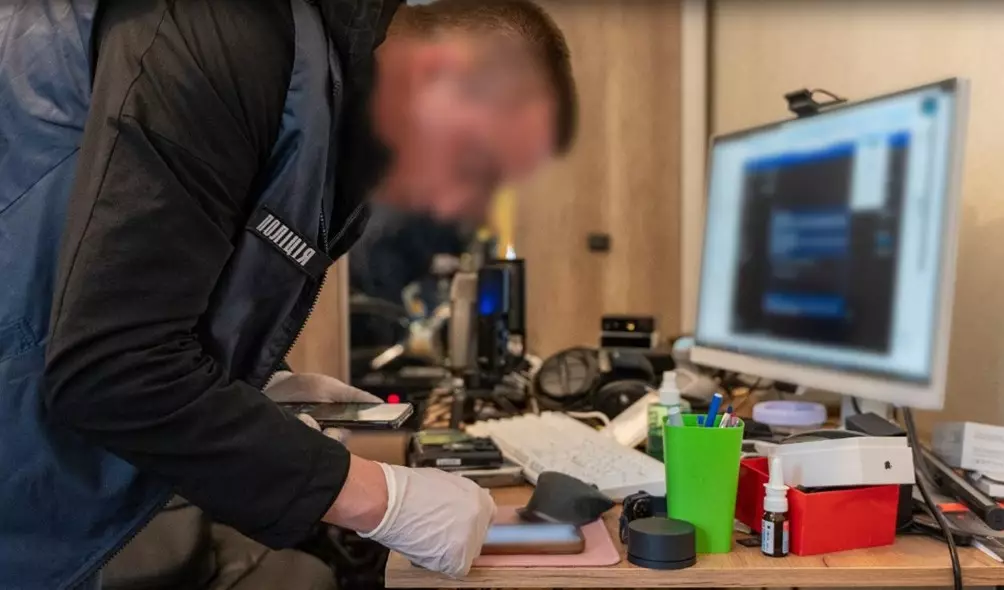
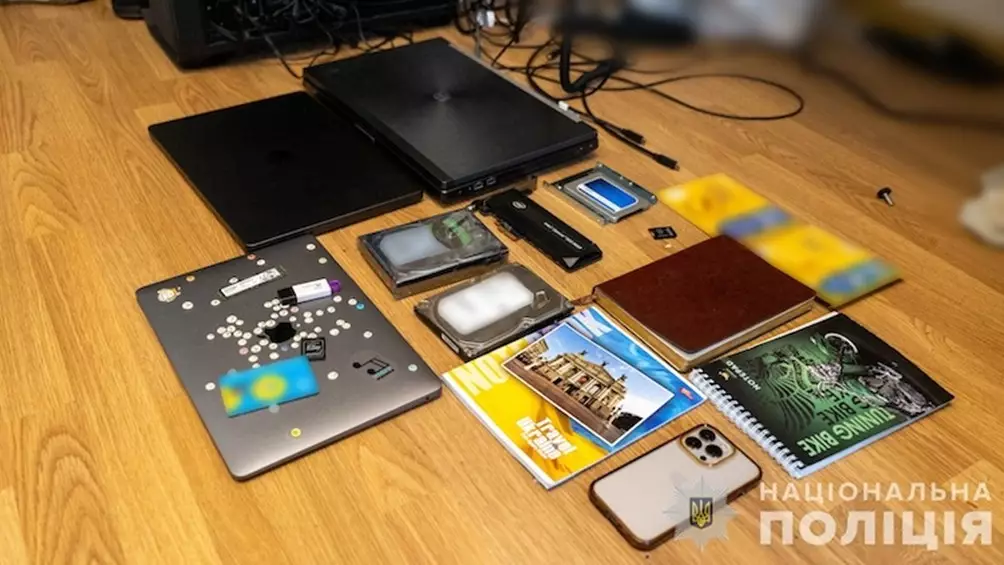
Durante il raid che ha portato all’arresto, la polizia ha sequestrato attrezzature informatiche, telefoni cellulari e documenti in bozza. L’indagine è ancora in corso e il sospetto potrebbe affrontare fino a 15 anni di carcere per interferenza non autorizzata con i sistemi informatici. Sono possibili ulteriori accuse.
Questo arresto segue una serie di operazioni internazionali che hanno colpito duramente i cartelli di LockBit e Conti. A febbraio, l’FBI, Europol e altre autorità hanno sequestrato l’infrastruttura di LockBit, arrestato diversi affiliati, svelato la leadership e recuperato 7.000 chiavi di decrittazione. Nello stesso periodo, il gruppo Conti è stato dichiarato smantellato.
Con questo arresto, le autorità ucraine continuano a dimostrare il loro impegno nella lotta contro il cybercrimine e la protezione delle infrastrutture informatiche nazionali e internazionali.
Le immagini appartengono alla cyberpolizia ucraina.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]