


Un’altra vulnerabilità è stata rilevata nel sottosistema Linux Netfilter che consente a un utente locale di elevare i diritti a root. In altre parole, lo sfruttamento può portare ad assumere il pieno controllo del sistema bersaglio.
Netfilter è un framework per il filtraggio dei pacchetti e la traduzione degli indirizzi di rete (NAT) integrato nel kernel Linux che viene gestito tramite utilità front-end, come IPtables e UFW.

Nonostante la presenza di un identificatore – CVE-2023-32233 – la vulnerabilità non ha ancora ricevuto un punteggio sulla scala CVSS. Il grado della sua pericolosità deve ancora essere stabilito.
La radice del problema risiede nell’accettazione di aggiornamenti errati alla configurazione di Netfilter nf_tables, che in determinate condizioni possono portare a danni allo stato interno del sottosistema.
Di conseguenza, gli aggressori hanno l’opportunità di utilizzare un gap nella classe use-after-free per leggere e scrivere nella memoria del kernel. I ricercatori hanno persino pubblicato un exploit demo (proof-of-concept, PoC) per sfruttare CVE-2023-32233.
Come hanno spiegato gli analisti, l’exploit sarà pubblicato lunedì prossimo, 15 maggio 2023, insieme a dettagli completi sulle tecniche di sfruttamento.
“Secondo la politica dell’elenco delle distribuzioni linux, l’exploit deve essere pubblicato entro 7 giorni da questo avviso. Per rispettare tale politica, intendo pubblicare sia la descrizione delle tecniche di sfruttamento che il codice sorgente dell’exploit lunedì 15” si legge in un post nella mailing list di Openwall.
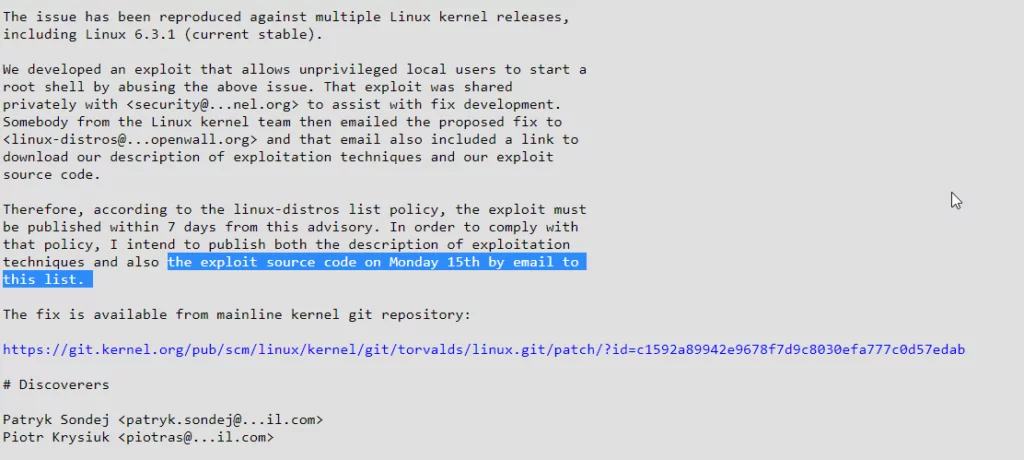
Gli esperti assicurano che il bug riguarda molte versioni del kernel Linux, inclusa l’attuale versione stabile – v6.3.1. Tuttavia, per il corretto funzionamento è necessario l’accesso locale al dispositivo di destinazione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]