La Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha aggiunto un difetto di sicurezza che colpisce il plug-in LiteSpeed cPanel alle sue vulnerabilità note sfruttate (KEV), richiedendo alle...
È stata scoperta una vulnerabilità critica in cPanel e WebHost Manager (WHM) che consente di aggirare l'autenticazione e accedere al pannello di controllo senza credenziali. Quasi tutte le versioni supportate...
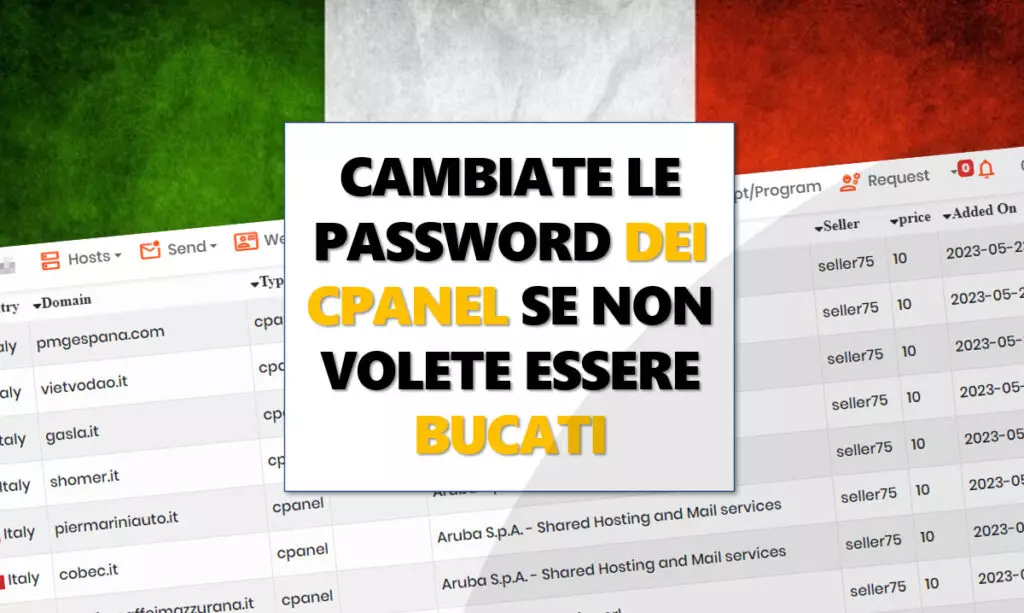
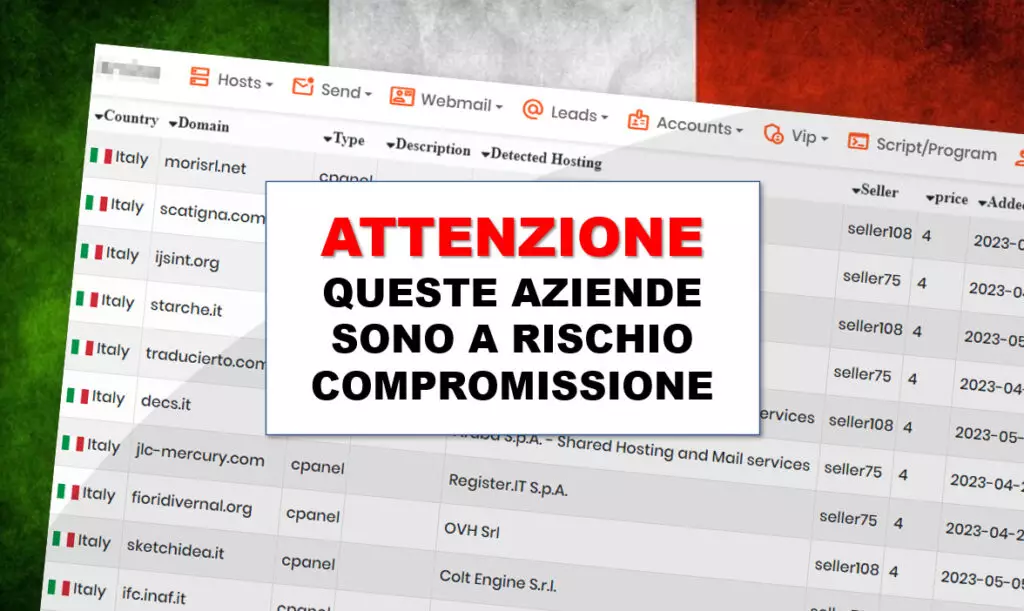
In una segnalazione sul whistleblower di Red Hot Cyber, un utente anonimo ha portato nuovamente all'attenzione il tema dei cPanel diffusi nell'underground criminale. Come trattato in vari articoli in precedenza,...
Non è la prima volta che ci imbattiamo in Market Underground che vendono accessi e non è poi una notizia così tanto sconvolgente in quanto ce ne saranno sempre di nuovi....
Non è la prima volta che rileviamo centinaia di Cpanel messi in vendita nelle underground e non è poi una notizia così sconvolgente in quanto ce ne saranno sempre di...
Ne avevamo parlato qualche tempo fa della rivendita, da parte degli Initial Access Broker (IAB) degli accessi di tantissime tipologie di servizi, come accessi RDP, VPN, Account Office365 fino ad...
Ne avevamo parlato qualche tempo fa della rivendita, da parte degli Initial Access Broker (IAB) degli accessi di tantissime tipologie di servizi, come accessi RDP, VPN, Account Office365 fino ad...
Abbiamo già parlato molte volte degli "Initial Access Broker" (IAB), che sono degli intermediari che vendono l'accesso iniziale a reti compromesse o vulnerabili, ad altri criminali informatici che desiderano sfruttarle...
Nel moderno panorama della cybersecurity, il volto della criminalità informatica è cambiato drasticamente. Non siamo più di fronte solo a singoli hacker isolati, ma a un vero e proprio ecosistema...
È stata scoperta una vulnerabilità nell'ecosistema di hosting Linux: lo scanner malware ImunifyAV è risultato vulnerabile all'esecuzione di codice remoto ( RCE ). Il problema riguarda il componente AI-Bolit integrato...