


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
Numero di articoli trovati: 14711
Pearson multato di 1 milione di dollari per aver minimizzato l’incidente informatico.
La Securities and Exchange Commission (SEC) degli Stati Uniti ha accusato oggi Pearson, una azienda britannica di editoria e servizi educativi, di cattiva gestione nel processo di divulgazione di una...


Viminale: +27% cybercrime, -7% i reati generali. Il bilancio di un anno.
Il crimine informatico dilaga mentre diminuiscono i reati generali, questo in un dossier pubblicato di recente del Viminale che descrive uno spostamento del crimine organizzato verso il cybercrime, più redditizio...
KO il fascicolo sanitario della regione Lombardia. Attacco hacker?
In effetti, potrebbe venire semplice fare questa associazione, visto il recente attacco ransomware contro la Regione Lazio, del quale abbiamo parlato molto su Red Hot Cyber. Il portale, che raccoglie...
L’ONU apre una moratoria contro gli spyware, riferendosi a Pegasus della NSO Group.
Le Nazioni Unite hanno chiesto una moratoria sulla vendita di tecnologie di tracciamento criticando il produttore israeliano di spyware NSO Group. L'appello delle Nazioni Unite per vietare la vendita di...
10 milioni di $ per informazioni sulle cyber-gang ransomware. Parola degli USA.
Gli "informatori" stanno arrivando anche nel mondo dei ransomware in una lotta a colpi bassi tra criminalità informatica e stati.Alla conferenza Black Hat di Las Vegas, i partecipanti hanno notato...
Mercati dell’Hydra: un errore sui tassi di scambio ha fatto perdere una enorme quantità di denaro.
A causa di un errore con il tasso di criptovaluta, il mercato dell'Hydra (un celebre market del dark web di origine russa), ha perso un'enorme quantità di denaro. Per chi...
T-Mobile: nuovo data breach, esposti 100 milioni di clienti.
T-Mobile ha riportato domenica, che sta esaminando un post sul noto forum online RaidForums, che afferma di vendere una grande quantità di dati sensibili dei suoi clienti. Motherboard ha riferito...
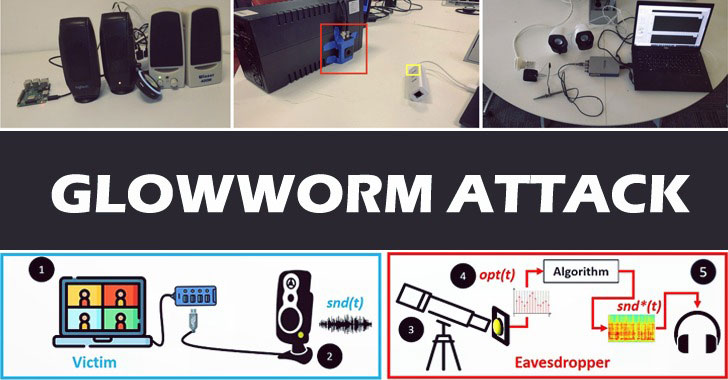
Spiando il led di alimentazione degli altoparlanti, è possibile intercettare una conferenza.
Una nuova tecnica sfrutta le emanazioni ottiche del LED dell'indicatore di alimentazione di un dispositivo per recuperare i suoni dalle periferiche collegate e quindi spiare le conversazioni elettroniche da una...
Una botnet-mining su server Linux, modifica le impostazioni della CPU.
La società di sicurezza cloud Uptycs ha scoperto una botnet di mining che modifica le configurazioni della CPU dei server Linux compromessi per migliorare le prestazioni. Gli esperti scrivono che...
Una campagna di phishing agli utenti di Office 365 utilizza il codice morse.
In una campagna di phishing in corso, gli aggressori incoraggiano le vittime a trasferire le proprie credenziali di Office 365 utilizzando gli allegati XLS.HTML. Per renderlo più credibile, i criminali...
