


La cyber gang Ares, che generalmente effettua la vendita di dati trafugati dalle infrastrutture IT delle aziende, rende disponibili i dati della Ferrari.
Con un post all’interno del loro sito Telegram viene riportato che 7,1GB sono disponibili al download e dicono di metterli a disposizione per i loro follower.

La gang pubblica dapprima un post dove riporta quanto segue:
Ciao cari membri, oggi siamo con voi con un servizio ricco di innovazione. In questo servizio, raccogliamo database di ransomware e li presentiamo ai nostri clienti in un formato facilmente scaricabile.
------------------------------------
❤ Allora perché hai bisogno di questo servizio? I blog ransomware vengono spesso chiusi e i dati cancellati. Siamo qui per eliminare questo problema. Con il tool apposito che abbiamo scritto, scarichiamo 10 terabyte di dati a settimana e raccogliamo 70 tb di dati aziendali a settimana.
------------------------------------
❤ In questo modo, forniamo l'accesso istantaneo ai dati.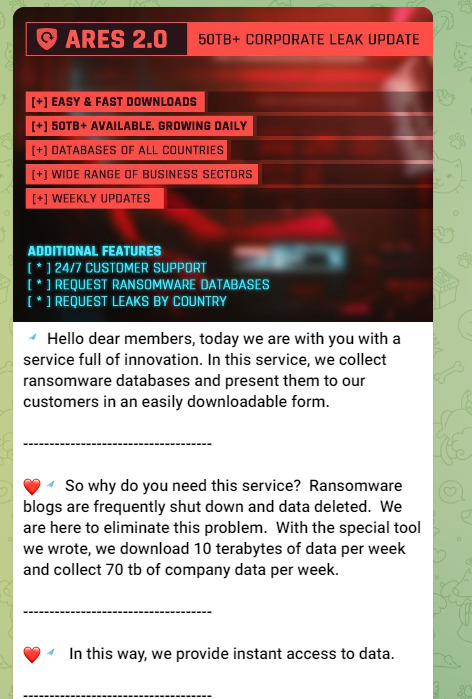
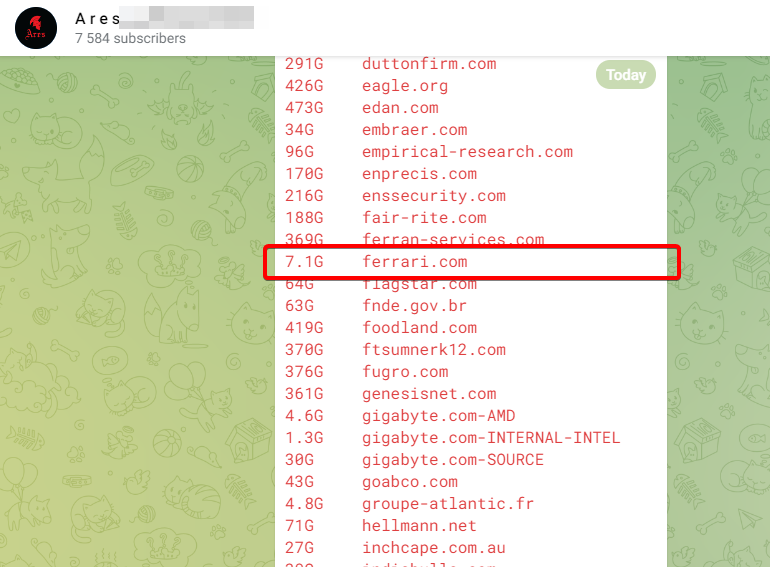
Con un altro successivo post, viene mostrata la lista completa dei dati in possesso – più di 50TB di informazioni – e tra questi c’è anche il sito ferrari.com.
Potrebbe quindi trattarsi che la cyber gang che ha effettuato l’attacco alle infrastrutture IT della Ferrari si sia rivolto ad Ares per distribuire i loro dati, esefiltrati dai server del cavallino.
Il gruppo di criminali informatici è solito rivendere anche passati data leak, pertanto potrebbe trattarsi anche di una mossa mediatica, sulla scia del nuovo attacco informatico avvenuto in questi giorni.
Infatti, i dati presenti sul data leak site di RansomEXX, scaricabili a seguito di un altro incidente informatico di fine 2022 alla casa del cavallino, sono circa 7GB.
Ricordiamo inoltre che a fine 2022, vennero rilevate una serie di vulnerabilità sulle infrastrutture della Ferrari che potevano mettere a rischio una serie di informazioni sensibili.
Il report aveva portato all’attenzione le seguenti vulnerabilità
Non sappiamo se la Ferrari abbia sistemato o meno questi bug rilevati dai ricercatori, ma potrebbero aver contribuito al recente attacco informatico comunicato dalla Ferrari nella giornata di ieri.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].