


Installare l’intelligenza artificiale su un server aziendale può ridurre alcune esposizioni verso servizi esterni, ma non costituisce automaticamente una garanzia di sicurezza. Nel nuovo articolo per Red Hot Cyber analizzo rischi e responsabilità legati all’AI on-premise, con particolare attenzione alle PMI, ai sistemi RAG e agli agenti AI. Perché avere l’AI “in casa” non basta: servono infrastrutture adeguate, competenze, controlli e consapevolezza.
Si parla molto di intelligenza artificiale, tant’è che in un modo o nell’altro, la utilizziamo quasi tutti nel nostro quotidiano. Si parla poco dell’intelligenza artificiale installata “in locale” nelle aziende, pertanto mi rivolgo soprattutto alle Piccole e Medie Imprese italiane (PMI), perché portare l’intelligenza artificiale all’interno della propria realtà può ridurre alcune esposizioni verso servizi esterni, ma trasferisce nuove responsabilità all’organizzazione che ne fa uso.
Se la maturità digitale dell’azienda e il livello di sicurezza informatica sono insufficienti, la nostra “macchina in casa” rischia di diventare un ulteriore punto critico non gestito. Da tempo osservo molte aziende che guardano con grande interesse all’Artificial Intelligence (AI), in particolare a chatbot interni, sistemi Retrieval Augmented Generation (RAG) e modelli installati su server o computer dedicati.

Di base l’idea comune è semplice: i dati rimangono in azienda con un vantaggio importante nella gestione del dato. La realtà, però, è un’altra: questa idea rischia di trasformarsi in una pericolosa semplificazione come vedremo tra poco. Cosa noto in questi casi? I dati possono rimanere fisicamente nella sede aziendale ma risultare comunque accessibili a persone non autorizzate. Possono essere esposti da un servizio mal configurato, i log possono essere rubati attraverso permessi eccessivi oppure in seguito alla compromissione della macchina e del software.
Quindi dobbiamo domandarci non solo “dove si trovano i dati?”, ma anche “chi può raggiungerli attraverso l’AI e la macchina che la gestisce?”. Aggiungo anche: “chi interviene quando qualcosa non funziona come previsto?” Pertanto, avere una soluzione AI on-premise non costituisce una garanzia.
Mi spiego meglio: non dimostra di avere una rete segmentata e protetta, il sistema operativo aggiornato, le credenziali protette e ben gestite, gli accessi tracciati e che il modello e le fonti utilizzate siano affidabili.
Ricordiamoci che l’assistente locale continua a dipendere da server, storage, sistema operativo, librerie, interfacce, Application Programming Interface (API), backup, account e ovviamente dalle persone. Ogni punto indicato estende la superficie d’attacco e richiede una scrupolosa gestione.
Questo argomento lo ritengo particolarmente importante per le nostre PMI, perché a causa di criticità note l’AI rischia gravi compromissioni con tutti i problemi che poi ne derivano. Questa osservazione non deve essere considerata un’accusa alle nostre piccole e medie imprese italiane. Mi rendo conto che le piccole realtà locali devono gestire il personale, la produzione e i clienti, spesso con risorse molto limitate. Queste difficoltà, tuttavia, non giustificano la mancanza di consapevolezza e di una formazione adeguata per gestire il mondo digitale di oggi e domani.
Parlo di consapevolezza perché nella nostra mentalità si preferisce avere il nuovo “giocattolo” digitale, senza pensare ai rischi e alle normative che ne regolano l’utilizzo. In molti pensano “se lo vendono allora vuol dire che è sicuro”; la risposta è NO! Non funziona così.
In una grande organizzazione la situazione può essere diversa, perché generalmente ci sono più persone e competenze a disposizione. Un gruppo specializzato può occuparsi delle configurazioni, un altro della sicurezza, mentre altri ancora possono gestire aggiornamenti e monitoraggio. Questo non significa che una grande azienda sia automaticamente più sicura, ma sicuramente può distribuire meglio le responsabilità necessarie per gestire l’AI nel tempo.
Oggi disponiamo di nuove normative e standard di riferimento per poter conoscere, interagire e decidere sull’uso dell’intelligenza artificiale, considerando anche la velocità di cambiamento di questo strumento digitale.
Vediamo i principali punti indicati dalle norme e dagli standard:
L’articolo 4 dell’AI Act europeo richiede ai fornitori e ai deployer di adottare misure per sostenere lo sviluppo dell’alfabetizzazione in materia di AI del proprio personale e delle altre persone che si occupano del funzionamento e dell’utilizzo dei sistemi per loro conto. Questo articolo è molto importante, indica che non è sufficiente consegnare e far usare lo strumento, ma occorre creare le condizioni affinché venga utilizzato con la giusta consapevolezza. Per le ragioni sopracitate consiglio vivamente la lettura del regolamento.
La legge italiana del 23 settembre 2025, n. 132 ha introdotto i principi di sicurezza, di protezione dei dati personali, la riservatezza, l’accuratezza, la trasparenza e il controllo umano, coordinandosi molto bene con il regolamento europeo (AI Act), attribuendo il giusto rilievo alla formazione e all’uso responsabile.
Un grosso passo avanti viene definito grazie al recente decreto legislativo del 7 ottobre 2026, n. 179, già in vigore. Il decreto indica nel suo testo quali sono i poteri delle autorità nazionali, tra cui l’Agenzia per la Cybersicurezza Nazionale (ACN), e dedica molto spazio all’impiego dell’intelligenza artificiale nei percorsi formativi, nelle professioni, nel lavoro, nella sanità e nella pubblica amministrazione. L’articolo 47 promuove l’AI literacy tra i professionisti, considerando anche gli aspetti tecnici, giuridici e deontologici legati all’utilizzo di queste tecnologie.
Un riferimento importante è la certificazione secondo la ISO/IEC 42001:2023, che già prima dell’AI Act ha introdotto un sistema di gestione basato sulla governance, sulla responsabilità, sulla gestione del rischio e, ovviamente, sul miglioramento continuo. Rimane un ottimo riferimento anche per le realtà più piccole, perché aiuta a comprendere che cosa fare e come gestire correttamente l’AI. Ricordo alle nostre PMI che l’AI non può essere trattata come un semplice software installato e poi dimenticato.
Vediamo inoltre la recentissima ISO/IEC 27090:2026, pubblicata nel mese di ottobre 2026. Affronta l’argomento dal punto di vista della cybersecurity, motivo che mi ha spinto a scrivere questo articolo. La ISO/IEC 27090 si concentra sulle minacce e sulle compromissioni specifiche dei sistemi di AI, integra le pratiche consolidate di sicurezza delle informazioni descritte dalla ISO/IEC 27001 e dalla ISO/IEC 27002.
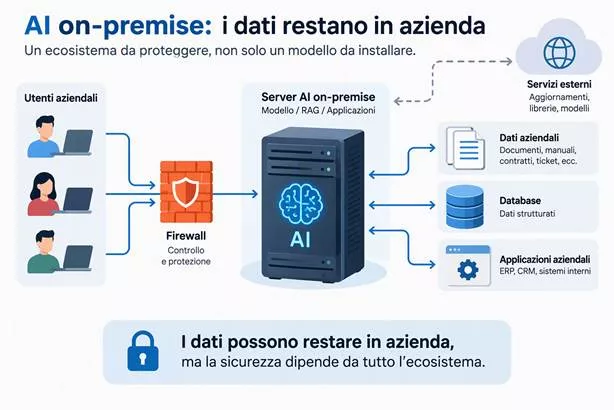
Figura 1 – Un sistema AI on-premise non è costituito soltanto dal modello.
Prima di parlare di prompt injection, data poisoning o altro, dobbiamo verificare le basi della sicurezza informatica nelle nostre aziende, come ad esempio:
La rete è segmentata? Gli accessi sono protetti? I sistemi e le applicazioni vengono aggiornati? Vengono controllati gli alert? I backup vengono fatti regolarmente e vengono testati? Come vengono gestiti i log e per quanto tempo vengono conservati? I server e gli endpoint sono protetti da soluzioni antimalware con sistemi di Endpoint Detection and Response (EDR)?
Queste sono solo le prime domande essenziali che dobbiamo farci, perché la nuova superficie di attacco dell’AI non sostituisce quella tradizionale, ma vi si aggiunge.
Consiglio, inoltre, la lettura del mio precedente articolo: Perché la segmentazione di rete è la chiave per una sicurezza efficace
Per chi non lo sapesse, ritengo utile ricordare che esistono piattaforme di sicurezza antimalware per endpoint e server, che permettono già di individuare l’uso dei servizi di intelligenza artificiale generativa, così da definire e applicare le policy aziendali, consentendo o bloccando determinate applicazioni. È una funzione utilissima, ma non basta attivare una spunta; servono regole chiare, eccezioni motivate, comunicazioni interne e controllo.
Avere all’interno dell’azienda un chatbot collegato a procedure, contratti, manuali, offerte, ticket, documentazione tecnica o informazioni sui clienti è una delle situazioni più attrattive per le nostre PMI, considerando anche l’utilità del RAG che va a recuperare contenuti da una base documentale, utilizzandoli per costruire le risposte.
Il vantaggio è enorme, così come è enorme il rischio.
Se i documenti con permessi differenti venissero copiati in un archivio comune, il bot potrebbe restituire informazioni che l’utente non dovrebbe vedere e il sistema diventerebbe una scorciatoia involontaria per superare le autorizzazioni necessarie. Quindi non basta verificare che il bot risponda bene, dobbiamo provare e verificare che sappia non rispondere quando l’utente non ha i diritti necessari.
Dobbiamo considerare anche l’affidabilità dei contenuti, perché un documento “interno” non vuol dire corretto, aggiornato o innocuo. File obsoleti, istruzioni nascoste o contenuti manipolati possono influenzare le risposte del sistema.
Il livello di rischio aumenta ulteriormente quando si passa da un assistente che produce un testo a un agente autorizzato alla consultazione dei dati, alla creazione dei ticket, alla modificazione dei file, all’integrazione con gestionali, all’invio di comunicazioni o all’esecuzione delle procedure.
In questo scenario non è sufficiente controllare la qualità della risposta, servono identità dedicate agli agenti, autorizzazioni limitate alla singola funzione, credenziali protette, separazione dei compiti, limiti di utilizzo, ambienti controllati e conferma umana per le operazioni sensibili.
L’obiettivo non è impedire l’automazione utilissima all’azienda e ai suoi clienti, ma il punto è di comprendere che la comodità non deve trasformare il modello in un superutente nascosto.
La ISO/IEC 27090:2026 chiarisce perché la cybersecurity dei sistemi di intelligenza artificiale richieda una prospettiva aggiuntiva. I sistemi restano esposti a ransomware, al furto di credenziali, alle vulnerabilità software e movimenti laterali, ma possono anche subire compromissioni specifiche di dati e modelli.
Vediamo i principali rischi:
Ritengo che una PMI non debba avere un Security Operations Center (SOC) dedicato all’AI, in quanto non sarebbe sostenibile, però deve scegliere una soluzione proporzionata alle proprie capacità. Se nessuno può monitorare, aggiornare e verificare il sistema, occorre scegliere alternative come affidare la gestione a chi può garantirne i controlli e le evidenze adeguate, ma ricordiamoci una cosa importante: l’eventuale affidamento a un fornitore esterno non elimina la necessità di una valutazione.
Se si delega la gestione dell’AI in locale, occorre verificare le competenze del fornitore, le responsabilità contrattuali, le misure di sicurezza, la riservatezza, la gestione degli incidenti, la continuità operativa ed eventuali certificazioni pertinenti al servizio. Una buona presentazione commerciale può convincerci, ma non dimostra da sola che i controlli dichiarati siano stati realmente applicati e verificati.
Figura 2 – La sicurezza dell’AI richiede l’integrazione tra tecnologia, processi organizzativi e competenze delle persone.
Consapevolezza e alfabetizzazione digitale
Possiamo installare sistemi di sicurezza molto costosi, ma se chi utilizza l’AI non riconosce un dato riservato o usa le risposte senza verificarle, questi controlli possono diventare inutili. La tecnologia da sola non riesce a correggere una scarsa consapevolezza delle persone e dell’organizzazione.
La formazione deve essere proporzionata al ruolo e al caso d’uso e ritengo che non dovrebbe essere un’attività svolta una sola volta, considerando la velocità con cui cambiano gli strumenti, le funzionalità e i relativi rischi.
È fondamentale spiegare a chi usa nell’azienda l’intelligenza artificiale, quali strumenti sono autorizzati, quali dati possono essere trattati, come verificare un output, quando è necessario il controllo umano e come segnalare anomalie o incidenti.
Gli amministratori e i responsabili dei sistemi di AI devono avere competenze ulteriori sull’architettura del sistema, sulla gestione delle identità e degli accessi, sulla protezione delle fonti, sul rischio legato ai fornitori, sul logging, sugli aggiornamenti, sui test, sulla gestione delle modifiche e sulla risposta agli incidenti.
Non dobbiamo essere tutti specialisti ed esperti, l’alfabetizzazione consente all’organizzazione di riconoscere i limiti del sistema, ci aiuta a formulare le giuste domande, permette di chiedere evidenze e distinguere una promessa commerciale da un controllo realmente applicato e verificato. Grazie all’alfabetizzazione comprendiamo un punto che ritengo fondamentale: non possiamo attribuire allo strumento usato la responsabilità delle nostre decisioni. Le persone e le organizzazioni devono controllare che cosa viene prodotto dall’intelligenza artificiale e valutare come utilizzare il risultato ottenuto.
Per concludere questo importante argomento, l’AI on-premise non è insicura a prescindere, è un’opzione che può produrre molti vantaggi quando è coerente con i requisiti, le risorse e le capacità dell’organizzazione.
AI Act, norme italiane e standard internazionali convergono su un semplice principio: l’innovazione, le competenze, il controllo umano e la cybersecurity devono procedere insieme.
La domanda finale non è quindi “cloud o locale”, ma: “siamo realmente in grado di proteggere e gestire questo sistema nel tempo?”. Se la risposta non è chiara e rimangono dubbi, il primo investimento di tempo e di risorse non dovrebbe riguardare un nuovo server o una nuova macchina per gestire l’AI.
Prima è necessario investire nelle competenze aziendali, nella formazione delle persone e nei controlli, così da costruire la consapevolezza necessaria per evitare che una promessa di riservatezza si trasformi in un nuovo punto debole.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.