

Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Categoria: Cybercrime

Cybercrime
Resta aggiornato sulle minacce informatiche globali con notizie in tempo reale su ransomware, data breach, frodi digitali e criminalità informatica. Analisi esperte su campagne malevole, gruppi cybercriminali, tecniche di attacco e contromisure per la difesa dei dati. Un punto di riferimento informativo per professionisti IT, aziende e utenti attenti alla sicurezza informatica.
Numero di articoli trovati: 2439

Bashdoor: una raccolta di exploit sulla bash unix.

Shellshock (noto anche come Bashdoor), è una famiglia di software che raccoglie #bug di #sicurezza della shell #Unix #Bash, il primo dei quali è stato divulgato il 24 settembre 2014.Shellshock...

Server Windows e Linux presi di mira dalla nuova botnet WatchDog.

Questa volta par-condicio e nessuna tifoseria da stadio, sia Windows che Linux sono stati presi di mira dalla nuova botnet WatchDog.Questa botnet (di 500/1000 computer infetti) è stata scoperta da...

Emotet e Operation ladybird: Il malware più pericoloso al mondo interrotto dalle forze dell’ordine.

L'Agenzia dell'Unione europea per le forze dell'ordine ha annunciato che una #collaborazione #globale delle forze dell'ordine ha interrotto #Emotet, quello che ha definito il "#malware più pericoloso al mondo". "Operation...

Bitdefender rilascia un decrypter per il Ransomware Darkside.

Un nuovo strumento è stato rilasciato oggi dalla società di sicurezza rumena #Bitdefender che consente alle vittime del #ransomware #Darkside di recuperare i propri file senza pagare alcun riscatto. Lo...

Scoperto un “killswitch” all’interno del malware SUNBURST.

Mentre il governo degli Stati Uniti lavora per arginare la vasta campagna di #hacking che si basa sul sulla tecnologia #SolarWinds, le aziende tecnologiche stanno disabilitando alcune delle loro infrastrutture...

Reti governative USA e FireEye attaccate dal malware SUNBURST/Solorigate.

Gli #hacker, che si ritiene operino per conto di un #governo straniero, hanno violato il fornitore di #software #SolarWinds attraverso Il #malware #SUNBURST / Solorigate, distribuito tramite l'aggiornamento di #Orion...

243 milioni di brasiliani online, a causa di utenze e password codificate in base64.

Le informazioni personali di oltre 243 milioni di brasiliani, sia vivi che deceduti, sono state esposte online dopo che gli #sviluppatori hanno lasciato la #password di accesso ad un #database...

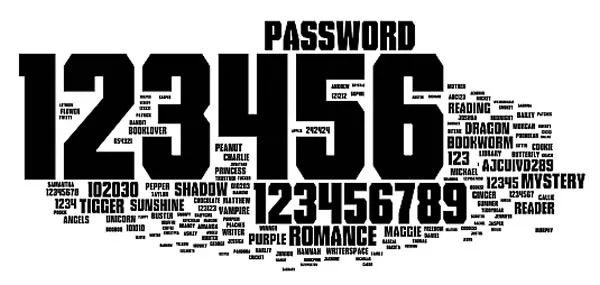
Password: “12345” frena mentre “123456” la sorpassa e vince!

Nella lista delle TOP peggiori password redatta della società di gestione delle password #NordPass nel 2020, sembra che la famosa “12345” abbia avuto una brusca frenata, ma è subentrata la...

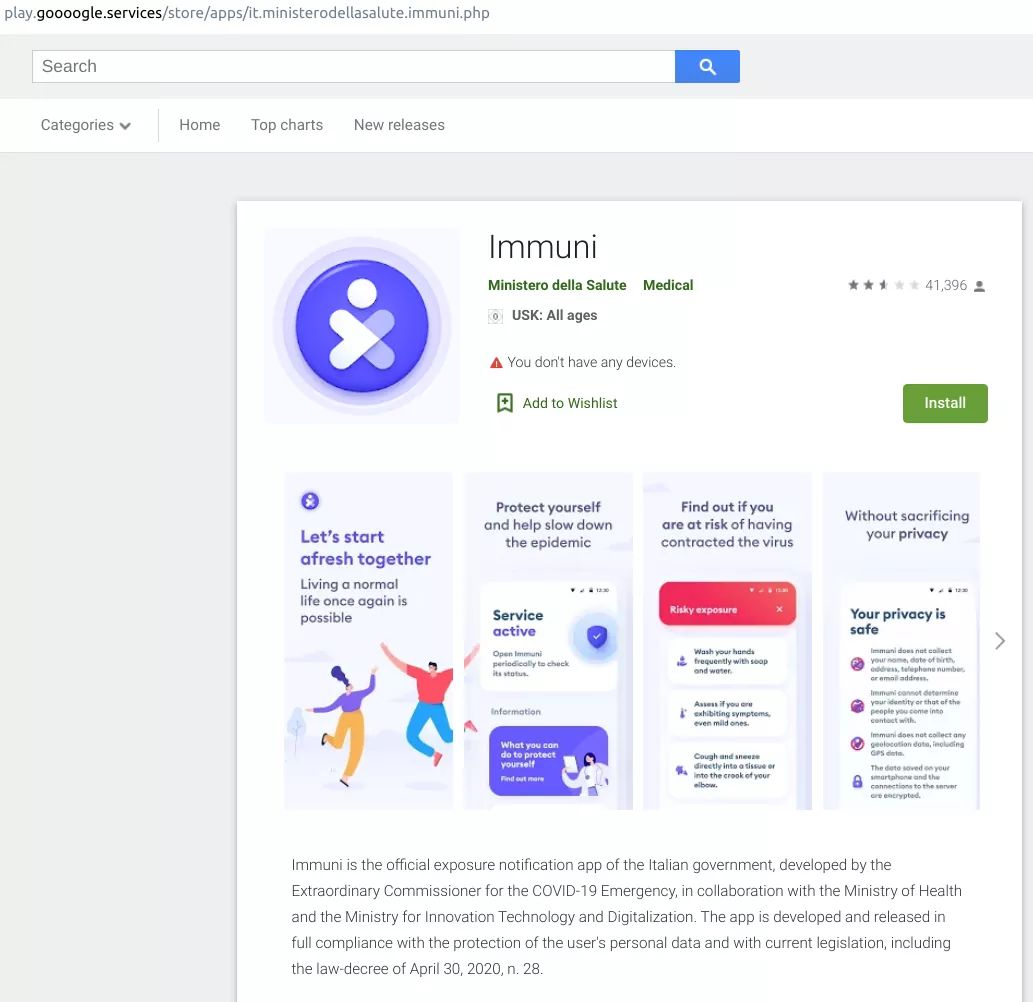
Immuni: un malware sfrutta il suo nome per arrecare danni.

Doveva succedere, era nei piani del cybercrime.Il #Cert-AgID, con la collaborazione di #D3Lab, ha riscontrato la creazione di un sito che riproduce fraudolentemente il #repository del #Google #Play Store. Il...

Password: quale sono le TOP5 password più diffuse nel 2020?

Siamo alle solite. #Password... sempre le password, l'anello più debole della catena... l'utente, noi stessi! Le password è vero, sono un fastidio, per te e per i professionisti della #sicurezza...
Numero di articoli trovati: 2439

Bashdoor: una raccolta di exploit sulla bash unix.

Shellshock (noto anche come Bashdoor), è una famiglia di software che raccoglie #bug di #sicurezza della shell #Unix #Bash, il primo dei quali è stato divulgato il 24 settembre 2014.Shellshock...

Server Windows e Linux presi di mira dalla nuova botnet WatchDog.

Questa volta par-condicio e nessuna tifoseria da stadio, sia Windows che Linux sono stati presi di mira dalla nuova botnet WatchDog.Questa botnet (di 500/1000 computer infetti) è stata scoperta da...

Emotet e Operation ladybird: Il malware più pericoloso al mondo interrotto dalle forze dell’ordine.

L'Agenzia dell'Unione europea per le forze dell'ordine ha annunciato che una #collaborazione #globale delle forze dell'ordine ha interrotto #Emotet, quello che ha definito il "#malware più pericoloso al mondo". "Operation...

Bitdefender rilascia un decrypter per il Ransomware Darkside.

Un nuovo strumento è stato rilasciato oggi dalla società di sicurezza rumena #Bitdefender che consente alle vittime del #ransomware #Darkside di recuperare i propri file senza pagare alcun riscatto. Lo...

Scoperto un “killswitch” all’interno del malware SUNBURST.

Mentre il governo degli Stati Uniti lavora per arginare la vasta campagna di #hacking che si basa sul sulla tecnologia #SolarWinds, le aziende tecnologiche stanno disabilitando alcune delle loro infrastrutture...

Reti governative USA e FireEye attaccate dal malware SUNBURST/Solorigate.

Gli #hacker, che si ritiene operino per conto di un #governo straniero, hanno violato il fornitore di #software #SolarWinds attraverso Il #malware #SUNBURST / Solorigate, distribuito tramite l'aggiornamento di #Orion...

243 milioni di brasiliani online, a causa di utenze e password codificate in base64.

Le informazioni personali di oltre 243 milioni di brasiliani, sia vivi che deceduti, sono state esposte online dopo che gli #sviluppatori hanno lasciato la #password di accesso ad un #database...

Password: “12345” frena mentre “123456” la sorpassa e vince!

Nella lista delle TOP peggiori password redatta della società di gestione delle password #NordPass nel 2020, sembra che la famosa “12345” abbia avuto una brusca frenata, ma è subentrata la...

Immuni: un malware sfrutta il suo nome per arrecare danni.

Doveva succedere, era nei piani del cybercrime.Il #Cert-AgID, con la collaborazione di #D3Lab, ha riscontrato la creazione di un sito che riproduce fraudolentemente il #repository del #Google #Play Store. Il...

Password: quale sono le TOP5 password più diffuse nel 2020?

Siamo alle solite. #Password... sempre le password, l'anello più debole della catena... l'utente, noi stessi! Le password è vero, sono un fastidio, per te e per i professionisti della #sicurezza...