Palo Alto Networks ha scoperto un nuovo strumento post-sfruttamento chiamato Splinter che è stato trovato sui sistemi dei clienti utilizzando gli strumenti di scansione della memoria di Advanced WildFire. Strumenti come Splinter...
Abbiamo seguito da vicino l'evoluzione delle sanzioni statunitensi e assistito alla nascita di sistemi come HarmonyOS e Astra Linux, sviluppati in risposta alle sanzioni Statunitensi. Forse lo Zio Sam non...
Secondo lo stesso aggressore, Judische ha guadagnato circa 2 milioni di dollari estorcendo dati. All'inizio dell'anno, Judische ha lanciato una serie di attacchi, hackerando i database cloud di Snowflake e rubando dati...
Gli sviluppatori dei popolari infostealer hanno informato i clienti di aver imparato a bypassare la funzionalità di crittografia di Chrome e a raccogliere cookie di autenticazione precedentemente crittografati. Una nuova funzionalità di sicurezza...
Gli specialisti di GreyNoise hanno riferito che da gennaio 2020 stanno osservando grandi ondate di “tempeste di rumore” che contengono traffico Internet distorto. Nonostante un’attenta analisi e anni di osservazione, i ricercatori...
Gli sviluppatori di software che rilasciano prodotti con vulnerabilità sono i veri colpevoli di tutti gli attacchi informatici. Almeno questo è quello che ha detto Jen Easterly, capo della Cybersecurity and Infrastructure...
Nel Regno Unito sono apparsi poster misteriosi con codici QR che dicevano: "Se il tuo nome è Emily, il tuo ragazzo ieri sera, ti ha tradito". Uno di questi poster...
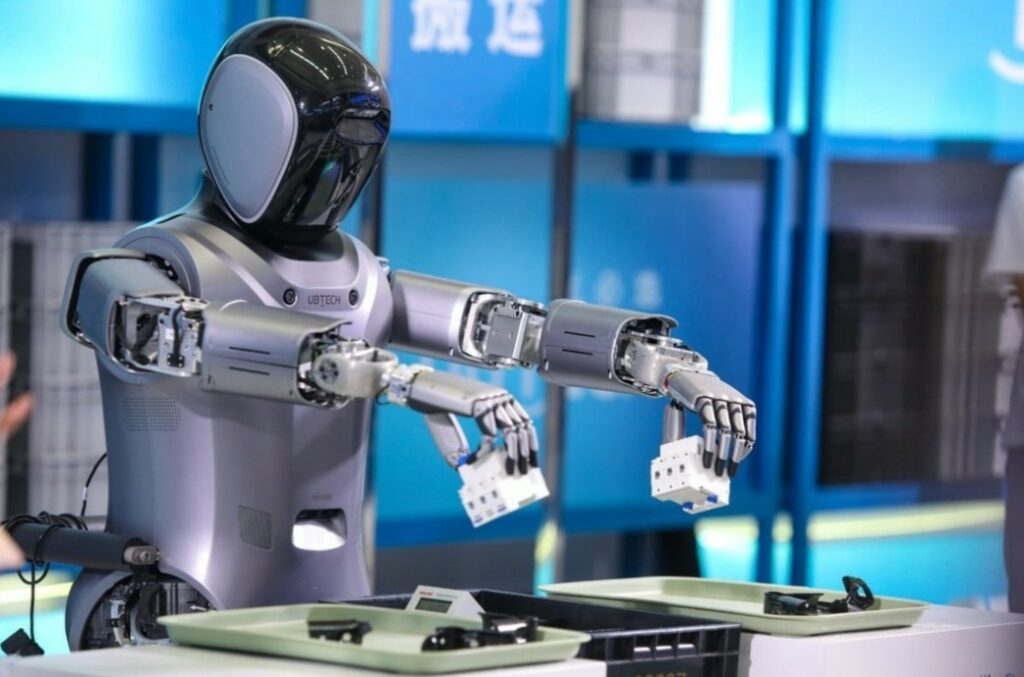
Per la prima volta, l’Amministrazione della regolamentazione del mercato di Pechino ha rilasciato una licenza ai robot umanoidi per lavorare negli esercizi di ristorazione. Questa decisione apre definitivamente un nuovo...
Gli sviluppatori del progetto Tor hanno assicurato agli utenti che il browser e la rete Tor sono ancora sicuri. Il fatto è che recentemente su Internet sono apparse informazioni secondo...
Broadcom ha rilasciato aggiornamenti per risolvere una vulnerabilità critica in VMware vCenter Server che potrebbe portare all'esecuzione di codice in modalità remota. La vulnerabilità CVSS 9.8, denominata CVE-2024-38812, è una vulnerabilità di buffer overflow nel protocollo DCE/RPC....