


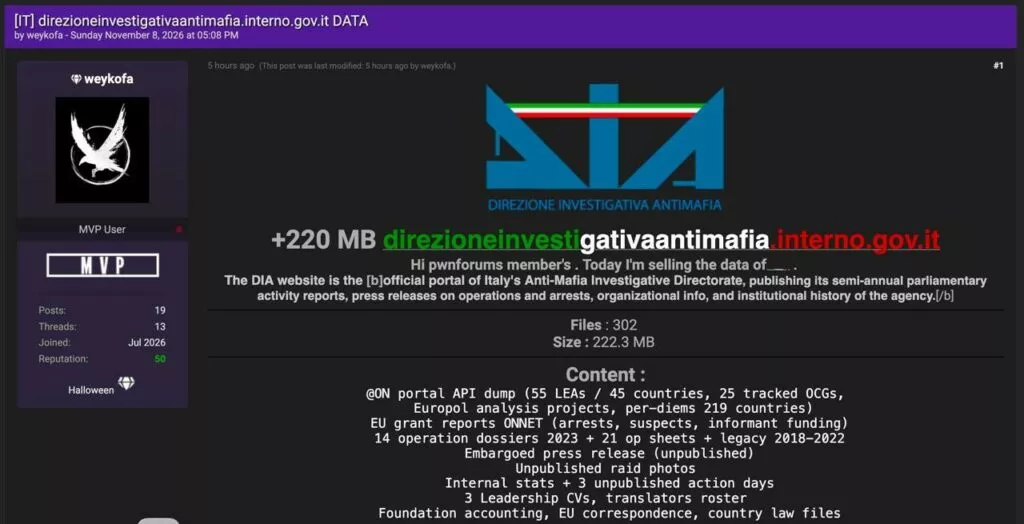
Sul forum underground pwnforums, un utente chiamato weykofa dichiara di vendere 302 file, per circa 220 MB, attribuiti alla Direzione Investigativa Antimafia italiana. Il presunto archivio conterrebbe documenti investigativi, informazioni su operazioni di polizia, materiali Europol e comunicazioni istituzionali. L'autenticità della violazione e dei dati non è stata confermata ufficialmente.
Le infrastrutture investigative italiane sono state recentemente coinvolte in un altro evento di rilievo preoccupante. Nelle ultime ore, un utente con il nickname weykofa ha pubblicato un messaggio sul forum underground pwnforums, affermando di vendere un set di dati riservati presuntamente rubati dal sito ufficiale della Direzione Investigativa Antimafia (DIA) italiana. Il sito coinvolto è: direzioneinvestigativaantimafia.interno.gov.it.
L’evento è emerso durante il fine settimana ed è stato ripreso da diverse fonti di monitoragio delle minacce. Questo episodio ha nuovamente catalizzato l’attenzione dei media sulle vulnerabilità di sicurezza informatica delle istituzioni governative strategiche italiane. In precedenza, alti funzionari dello Stato e istituzioni governative italiane erano già stati colpiti da diversi attacchi informatici mirati.
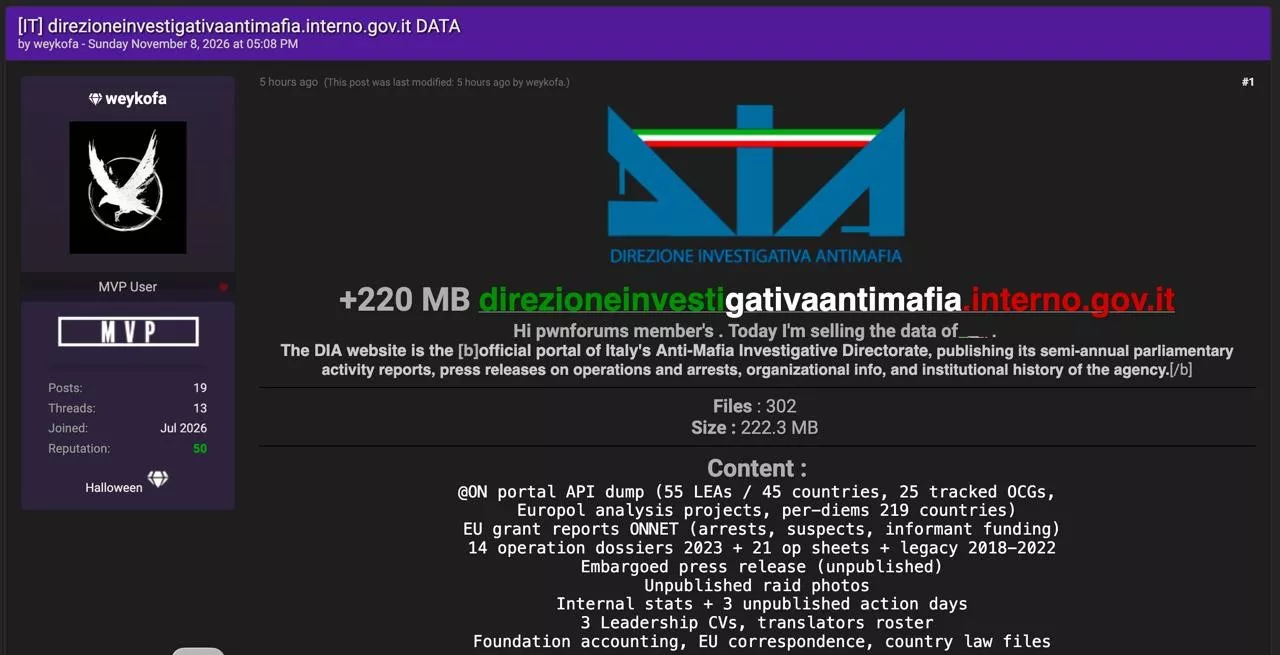
Dettagli tecnici del presunto data breach

Analizzando le informazioni pubblicate dagli attori delle minacce nella dark web e i metadati tecnici divulgati, si può notare che i file dei dati in vendita presentano dettagliate informazioni sulla scala e la struttura.
Advertising
- Dimensione totale dei dati: circa 220,3 MB (la dimensione del file dichiarata dal venditore è di 222,3 MB).
- Numero di file: 302 file in totale.
- Tipologia di contenuti: secondo la descrizione tecnica fornita dal venditore, il pacchetto dati potrebbe contenere numerosi documenti di importanza nazionale e internazionale, relativi a istituzioni governative, dati aziendali e archivi investigativi.
Struttura dei dati rubati
Secondo le informazioni riportate nella pagina di divulgazione del data breach, i materiali in vendita includono:
- Dump dell’API del portale @ON: coinvolge un complesso set di dati che include informazioni su 55 autorità di polizia (LEAs), 45 gruppi criminali organizzati (OCGs) monitorati e dati di progetti analitici di Europol che coprono 219 paesi.
- Rapporti operativi e archivi di azione: riguardano documenti relativi a fondi e sovvenzioni europee della rete ONNET, tra cui registri di arresti, informazioni sui sospettati e finanziamenti per informatori. Inoltre, includono 14 archivi operativi risalenti al 2023, 21 registri di azione e archivi storici e vecchie versioni di documenti dal 2018 al 2022.
- Materiali multimediali e documenti amministrativi: includono bozze di comunicati stampa non ancora pubblicati (Embargoed Press Release), foto di raid e perquisizioni non pubblicate (Unpublished Raid Photos), dati statistici interni, rapporti non pubblicati su giornate operative (Action Days), curricula personali di alti dirigenti dell’istituzione e liste di traduttori.
- Documenti finanziari e comunicazioni: includono documenti contabili di fondazioni, comunicazioni ufficiali con l’Unione Europea e documenti di confronto tra leggi e regolamenti classificati per paese.
Come avviene comunemente in questo tipo di attività criminali informatiche, l’utente che ha pubblicato l’informazione ha incluso anche un link a un Sample (file di esempio) per provare l’autenticità e l’attualità dei materiali in vendita ai potenziali acquirenti.
La situazione di sicurezza informatica nazionale italiana rimane tesa
Questo presunto evento di sicurezza non è isolato, ma si inserisce nel contesto di una pressione costante sulla sicurezza digitale italiana e delle istituzioni governative negli ultimi mesi.
Solo poche settimane fa, le infrastrutture critiche italiane e le caselle di posta elettronica di diversi alti funzionari governativi erano state coinvolte in eventi simili di accesso non autorizzato e violazione dei sistemi, sollevando ampie critiche sulle capacità di protezione della sicurezza informatica dei sistemi informativi del settore pubblico.
In qualità di una delle principali istituzioni italiane nella lotta alla mafia e al crimine organizzato, un eventuale data breach dei dati del DIA potrebbe avere conseguenze particolarmente gravi.
AdvertisingIn particolare, è preoccupante il fatto che le informazioni sensibili potrebbero riguardare metodi investigativi, meccanismi di cooperazione internazionale e il flusso di informazioni intelligenti importanti. Se questi contenuti fossero ottenuti da persone non autorizzate, potrebbero influenzare le operazioni investigative in corso e la cooperazione transfrontaliera per l’applicazione della legge.
Misure di risposta e reazione delle autorità italiane
Mentre i campioni di dati si diffondono nei canali della rete underground, le autorità italiane competenti stanno avviando le relative verifiche di sicurezza e misure di protezione dei dati.
Le autorità di regolamentazione e le istituzioni specializzate in sicurezza informatica stanno verificando l’autenticità dell’evento di data breach, valutando l’entità effettiva dell’intrusione nel sistema e indagando su quali vulnerabilità siano state sfruttate per l’estrazione dei file.
Allo stesso tempo, le autorità di regolamentazione stanno concentrando la loro attenzione sulla diffusione dei dati in rete. Il Garante per la protezione dei dati personali e la Polizia Postale stanno monitorando attivamente la rete per cercare di fermare la ulteriore diffusione dei file rubati.
Questo evento sottolinea nuovamente la necessità di rafforzare la protezione delle frontiere informatiche e dei sistemi di sicurezza interna delle amministrazioni pubbliche italiane.
In un contesto in cui le attività criminali informatiche sono sempre più diffuse, gli attori delle minacce stanno sfruttando costantemente i punti deboli dei sistemi tecnologici e informativi nazionali per trovare punti di ingresso. Per le istituzioni che si occupano di sicurezza nazionale e indagini penali di grande rilevanza, qualsiasi vulnerabilità di sicurezza potrebbe avere conseguenze imprevedibili.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].