


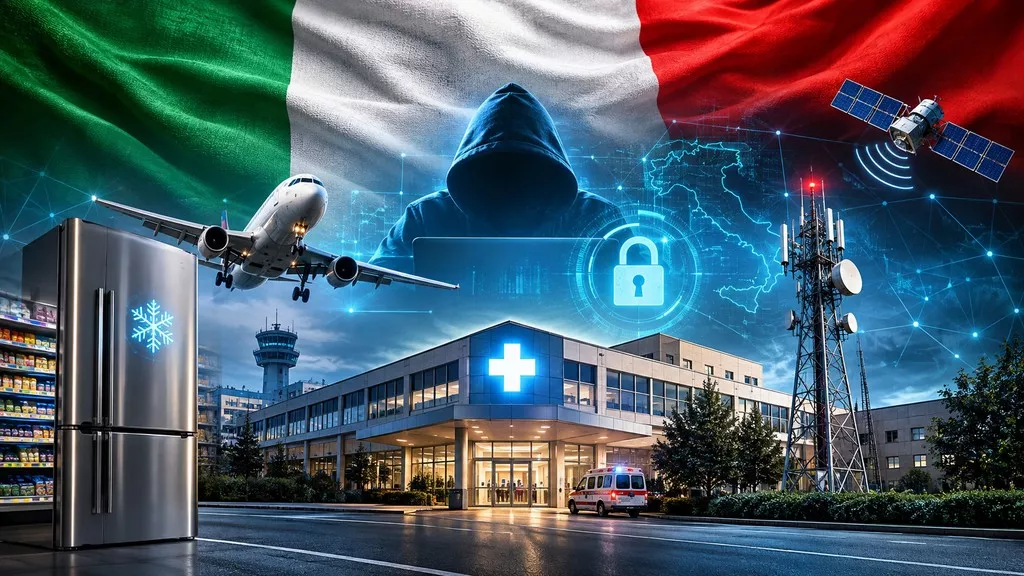
La guerra ibrida non è più soltanto uno scenario geopolitico: attacchi informatici agli ospedali, manipolazioni dei sistemi di conservazione del plasma e interferenze GPS mostrano quanto siano vulnerabili le infrastrutture critiche italiane. La vera domanda è se l'Italia sia pronta a difendere servizi essenziali e cittadini prima che si verifichi una crisi nazionale.
La guerra ibrida non è più solo uno scenario ipotetico discusso dagli esperti di sicurezza nei report geopolitici. Questo fenomeno, può manifestarsi attraverso un frigorifero, un aereo o un ospedale, influenzando direttamente la vita quotidiana delle persone comuni.
Eventi di diverso tipo, sebbene accaduti in momenti diversi, pongono collettivamente una domanda che l’Italia dovrebbe considerare seriamente: il nostro Paese è davvero pronto a proteggere le proprie infrastrutture critiche?

Ma la domanda è: stiamo presidiando davvero quello che è critico in Italia?
La guerra è cambiata. Non arriva più con il rumore delle bombe, l’odore della polvere da sparo, il movimento degli eserciti o le immagini dei carri armati che attraversano pieni di fango un confine. Oggi assume forme molto più silenziose, difficili da individuare e, proprio per questo devastanti.
Può iniziare con un sistema informatico compromesso o irraggiungibile, un’interferenza nei satelliti, un impianto di refrigerazione che smette di funzionare oppure (e l’Italia conosce bene il fenomeno), con un ospedale che improvvisamente smette di funzionare. Non occorre necessariamente distruggere una rete: è sufficiente renderla incapace di svolgere il proprio compito.
È questa la dimensione più insidiosa della guerra ibrida. Una forma di “pressione” che combina strumenti informatici, sabotaggio, disinformazione, intelligence e azioni economiche, sfruttando tutte le dipendenze tecnologiche e organizzative di uno Stato. L’obiettivo non è necessariamente la conquista di un territorio, come all’epoca di Napoleone, ma quello di generare incertezza e instabilità, compromettere la fiducia dei cittadini nelle istituzioni, interrompere servizi essenziali e mettere sotto pressione le capacità di risposta di un Paese. Il tutto senza una dichiarazione di guerra ufficiale, e molto spesso, senza che sia possibile individuare immediatamente un diretto responsabile.
La nostra società è diventata profondamente dipendente dai sistemi digitali che spesso consideriamo invisibili, scontati e sempre disponibili. Apriamo il frigorifero del supermercato senza domandarci che dietro ci sono dei sistemi informatici che controllano la temperatura. Saliamo su un aereo confidando nell’affidabilità delle informazioni di navigazione. Entriamo in un ospedale dando per scontato che le apparecchiature, le cartelle cliniche, i laboratori e i servizi di emergenza siano sempre operativi e disponibili. Ma cosa succederebbe se qualcuno riuscisse a compromettere questi sistemi? E cosa accadrebbe se più infrastrutture essenziali venissero colpite in un intervallo di tempo ristretto? Non saremmo più davanti a un incidente informatico isolato ma a una crisi capace di coinvolgere la sicurezza, la salute e la vita delle persone.
È allora che dobbiamo porci una domanda scomoda: stiamo davvero proteggendo ciò che è essenziale per il funzionamento del nostro Paese oppure stiamo aspettando che accada qualcosa di irreparabile per rendercene conto? Perché, nella sicurezza come nella storia, spesso si interviene soltanto dopo la tragedia. E la curva del Tamburello dovrebbe averci insegnato qualcosa.
Attacchi informatici ai sistemi di raffreddamento dei supermercati, manipolazioni maliziose dei parametri degli apparecchi di conservazione del plasma, e interferenze con i sistemi di navigazione satellitare degli aerei, hanno tutti rivelato una nuova dimensione delle minacce moderne. Per danneggiare un’infrastruttura, non è necessario distruggerla fisicamente. A volte, basta attaccare i sistemi digitali che la controllano.
Questo è la guerra ibrida: l’uso combinato di attacchi informatici, attività di sabotaggio, disinformazione, pressioni economiche e operazioni di intelligence, per indebolire uno Stato senza necessariamente dichiarare guerra.
Negli anni, abbiamo assistito a eventi simili, ma spesso sono stati trattati come incidenti indipendenti. Gli attacchi agli apparecchi di conservazione del plasma hanno mostrato quanto siano fragili i legami tra sicurezza informatica e sicurezza sanitaria. Le interferenze GPS (Jamming) e gli attacchi di spoofing ai sistemi di navigazione degli aerei, hanno dimostrato che anche un singolo aereo può essere influenzato attraverso la compromissione dell’affidabilità delle informazioni di navigazione, con impatti sull’operatività aeronautica.
Questo non significa che tutti gli eventi provengano da un unico sistema di comando nemico, ma indica che le nostre infrastrutture sono sempre più dipendenti da tecnologie digitali, che a loro volta possono diventare obiettivi di attacco.
Il settore sanitario italiano non è estraneo a questa problematica. Da anni, noi di RHC riportiamo incidenti informatici agli ospedali, strutture mediche che subiscono attacchi informatici, sia nel settore pubblico che in quello privato.
Ricordiamo l‘attacco informatico del 2021 all’ospedale San Giovanni Addolorata di Roma e l’attacco alla ULSS 6 Euganea di Padova nello stesso anno, che hanno portato alla paralisi di numerosi servizi medici e amministrativi. Ma la lista è lunga e noi la vogliamo ricordare perché spesso la memoria degli italiani è breve:
Il caso della ULSS 6 Euganea è particolarmente emblematico. L’attacco del dicembre 2021 non fu opera di un solo gruppo criminale: le successive indagini individuarono due differenti gang ransomware, che avevano operato quasi contemporaneamente, attraverso due distinti punti di ingresso nell’infrastruttura informatica sanitaria. Una vicenda che evidenzia la complessità delle minacce e le conseguenze che possono protrarsi ben oltre il momento dell’attacco.
Ransomware, furto di dati, paralisi dei sistemi informativi e interruzione dei servizi medici, sebbene con modalità diverse, possono produrre conseguenze simili: ospedali costretti a operare in stato di emergenza, con impatti su organizzazioni sanitarie e pazienti. E noi di RHC parlammo anche di morti collegate all’indisponibilità degli ospedali a seguito degli attacchi informatici, proprio perché tutto è digitalizzato e senza il digitale le organizzazioni non funzionano.
Va sottolineato che gli eventi sopra citati, così come quelli riguardanti gli aerei e i sistemi di raffreddamento, sono accaduti in momenti diversi. Per troppo tempo, abbiamo considerato ogni singolo incidente informatico come un evento isolato, senza riconoscere la vulnerabilità sistemica delle infrastrutture critiche del nostro Paese.
Ho già menzionato più volte una metafora: l’effetto Tamburello. Nel 1994, durante il Gran Premio di San Marino, Roland Ratzenberger e Ayrton Senna persero la vita in incidenti mortali sulla pista di Imola. Successivamente, per ridurre la velocità delle vetture in quella sezione, la curva Tamburello fu ridisegnata e integrata con una chicane. Ma questo avvenne solo dopo che persero la vita due persone. Prima si parlava della sua pericolosità, ma nessuno fece mai nulla.
Questa è una lezione dolorosa sulla sicurezza: spesso, le misure più efficaci arrivano solo dopo una tragedia irreparabile che però era prevista.
Speriamo che gli eventi attuali possano ancora una volta far riflettere i decisori politici a comprendere che la sicurezza digitale, oggi, è parte integrante nella vita delle persone. Immaginiamo che un attacco possa colpire contemporaneamente più strutture sanitarie, sistemi di conservazione del sangue, trasporti e altri servizi pubblici critici. In quel caso, non ci troveremmo di fronte a semplici incidenti di sicurezza informatica isolati, ma ad una vera crisi nazionale.
L’Italia deve capire che ha fondamenta fragili. Non basta formulare strategie, tenere riunioni operative, rilasciare certificazioni e imporre obblighi documentali. Abbiamo bisogno di azioni “operative” concrete: ispezioni tecniche, monitoraggio continuo delle infrastrutture critiche, segmentazione delle reti, aggiornamenti tempestivi, gestione rigorosa delle autorizzazioni di accesso e test periodici dei piani di continuità operativa e di ripristino di emergenza.
Per raggiungere questi obiettivi, servono leggi semplici e snelle, professionali e realmente esecutive. Ancora più importante, tutti i processi oltre a definire le regole devono definire le attività di “controllo”. Senza controlli i processi non funzionano, come non funzionano senza sanzioni.
Dobbiamo comprendere che la sicurezza informatica non deve dipendere dalla buona volontà delle organizzazioni (come succede analogamente nelle scuole e il digitale, anche se si tratta di un altro problema interconnesso), né può diventare un altro compito burocratico da svolgere.
Purtroppo – e chi legge le nostre pagine lo sa bene – un’organizzazione può essere completamente conforme alle normative e presentare allo stesso tempo gravi vulnerabilità di sicurezza. Perché, rispettare i requisiti di conformità non significa essere al sicuro dalla guerra ibrida.
La sicurezza informatica non riguarda più solo gli esperti IT. È una questione di sicurezza nazionale, salute pubblica e sicurezza della vita e dei beni di ogni cittadino.
Non aspettiamo che un attacco informatico causi danni irreparabili, prima di decidere di aggiungere la chicane alla curva del Tamburello.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.