


L'11 novembre 2026 numerose scuole italiane sono state evacuate a seguito di email minatorie che minacciavano l'uso di esplosivi. Il messaggio, firmato da Michail Andropov, proveniva da un indirizzo associato al dominio cloud.dyu.edu.tw dell'Università Da‑Yeh di Taiwan. L'analisi tecnica evidenzia possibili scenari di account compromesso, spoofing o uso legittimo dell'infrastruttura cloud. Si tratta di una campagna di cyber‑enabled disruption, in cui la semplice comunicazione digitale genera impatti reali senza l'uso di malware.
Nella mattinata dell’11 novembre 2026, l’invio di nuove email minatorie che annunciavano attacchi con esplosivi a numerose scuole italiane ha comportato evacuazioni preventive e l’intervento delle forze dell’ordine.
Secondo l’agenzia Reuters, in questa giornata almeno 300 scuole sono state evacuate, mentre le autorità hanno avviato le indagini per ricostruire il percorso di invio delle email e verificare la credibilità delle minacce.
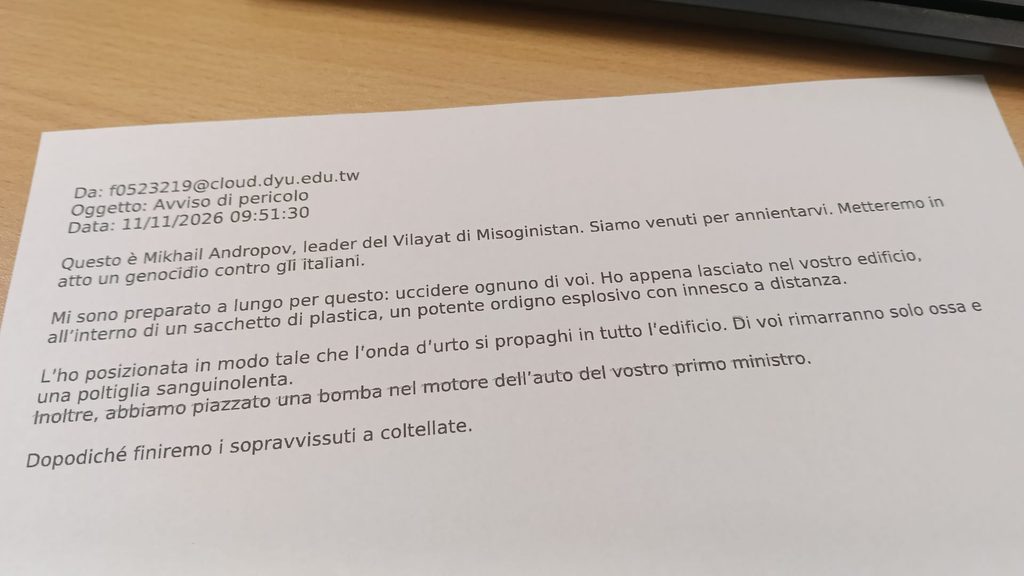

Figura 1 – Email di avviso inviata alle scuole
Il messaggio diffuso dalla stampa assume la forma di un proclama terroristico firmato da un personaggio che si presenta come il leader del cosiddetto “Vilayat of Misoginistan”, con il nome di Michail Andropov. Il messaggio contiene l’affermazione della presenza di esplosivi all’interno dell’edificio e minacce dirette contro i cittadini italiani e le istituzioni dello Stato.
L’elemento su cui occorre concentrare l’attenzione nell’analisi di sicurezza è l’indirizzo del mittente visualizzato nella schermata dell’email. L’indirizzo è [email protected][.]tw, mentre il nome del mittente risulta 蔡芳君. Questo nome è scritto in cinese tradizionale e la sua traslazione in pinyin è Cài Fāngjūn. In questo caso 蔡 (Cài) è il cognome, mentre 芳君 (Fāngjūn) è il nome di battesimo.
Il dominio cloud.dyu.edu[.]tw è il dominio utilizzato dall’Università Da-Yeh di Taiwan per gli account di posta elettronica e i servizi cloud. Su VirusTotal, il dominio risulta rilevato da 1 motore su 92 a causa di un’associazione con il malware 1,8full.txt risalente al 2024. Inoltre, l’Università Da-Yeh conferma attraverso documenti ufficiali di utilizzare questo dominio per gli account istituzionali e i servizi Microsoft 365.
Il nome Michail Andropov non è comparso per la prima volta nei messaggi inviati l’11 novembre.
Infatti, il 6 novembre 2026, email che minacciavano l’installazione di esplosivi erano state recapitate a diverse testate giornalistiche europee, tra cui l’emittente radiotelevisiva pubblica irlandese RTÉ e l’emittente bulgara Nova TV. Secondo quanto riportato da Reuters, anche altre organizzazioni mediatiche, tra cui Sky News, sono state coinvolte nella stessa situazione inquietante.
Di conseguenza, alcuni uffici sono stati evacuati e la trasmissione di RTÉ è stata temporaneamente interrotta, per poi essere sostituita da contenuti preregistrati.
In quell’occasione, le email contenevano l’espressione “the clock is ticking (il tempo sta per scadere)” ed erano firmate con lo stesso pseudonimo. Inoltre, rivendicavano un legame con precedenti minacce bomba contro voli europei. Tuttavia, le perquisizioni nei luoghi interessati non hanno portato al ritrovamento di esplosivi. Non è stata accertata né l’identità dell’autore né la veridicità delle rivendicazioni.
La sequenza temporale di questi eventi è significativa: dalle minacce contro il trasporto aereo alle email contro le testate giornalistiche, fino ai messaggi direttamente indirizzati alle scuole.
I destinatari sono cambiati, ma il punto in comune è chiaro: la possibilità di sfruttare canali di comunicazione ordinari per innescare risposte di sicurezza e interrompere attività organizzative essenziali.
L’indirizzo email visualizzato nella schermata rappresenta un indizio concreto da cui partire per le indagini. La struttura del dominio corrisponde ai servizi cloud gestiti ufficialmente dall’Università Da-Yeh, che utilizza account di posta elettronica istituzionali basati su Microsoft 365.
Questi elementi suggeriscono alcune ipotesi investigative. La prima possibilità è che una persona in possesso delle credenziali di accesso abbia inviato l’email utilizzando un account legittimo. La seconda possibilità è che l’account sia stato compromesso, consentendo a un soggetto non autorizzato di accedere alla casella di posta. La terza possibilità è che l’identità del mittente sia stata falsificata mediante tecniche di email spoofing.
Accanto a queste, occorre considerare realisticamente anche la possibilità che sia stata sfruttata l’infrastruttura di posta elettronica stessa o un servizio intermedio. Il punto cruciale è che queste ipotesi non hanno lo stesso significato. Ciascuna richiede prove diverse e può essere distinta solo attraverso un’analisi accurata dell’email originale e dei relativi log.
Un altro elemento interessante è il nome scelto per firmare le email. Secondo quanto riportato da Reuters e ripreso da ANSA il 6 novembre, il cognome Andropov richiama Yuri Andropov, noto come ex segretario generale del Partito Comunista sovietico. Reuters ha inoltre evidenziato la possibile correlazione tra l’oggetto delle email inviate in precedenza, “Message to the West”, e la biografia dedicata a Yuri Andropov, dal titolo “New Challenge to the West”.
Questi elementi possono avere un significato importante nell’analisi del messaggio in quanto prodotto comunicativo. L’adozione di un cognome immediatamente riconoscibile al grande pubblico e l’utilizzo di riferimenti storici con connotazioni geopolitiche possono svolgere diverse funzioni: costruire un’identità fittizia, evocare un contesto storico specifico oppure rappresentare una strategia per indirizzare deliberatamente l’attenzione delle autorità investigative verso un determinato Paese.
Reuters ha inoltre sottolineato che non è chiaro se il nome Andropov costituisca un indizio del possibile coinvolgimento russo o, al contrario, una strategia per orientare i sospetti verso Mosca.
Una singola email minatoria può bastare a determinare l’evacuazione di edifici, l’interruzione delle lezioni, l’impiego di personale specializzato e la mobilitazione di risorse investigative. I canali di comunicazione digitale vengono così utilizzati come strumenti per produrre effetti fisici e organizzativi nel mondo reale.
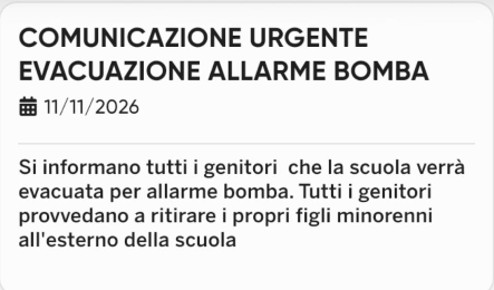
Figura 2 – Comunicazione inviata ai genitori dalla scuola dopo la ricezione dell’email minatoria
Questo modello può essere definito Cyber-enabled Disruption (disruption abilitato dal cyber): un messaggio digitale che produce conseguenze dirette nel mondo reale senza esecuzione di malware e senza accessi non autorizzati ai sistemi delle vittime. Questa distinzione è importante anche sul piano terminologico.
Sulla base delle informazioni attualmente disponibili, l’episodio può essere classificato come una campagna di minacce veicolate tramite email. Non vi sono, tuttavia, elementi per classificarlo come compromissione di sistemi informativi, diffusione di malware o attacco ransomware.
La possibilità che il messaggio sia un falso allarme non elimina il rischio operativo. Le organizzazioni devono rispondere anche in condizioni di incertezza, lasciando che la verifica dell’effettiva esistenza di una minaccia fisica spetti alle autorità competenti.
Le minacce accertate l’11 novembre rappresentano un caso significativo sia per la sicurezza delle istituzioni scolastiche sia per l’analisi delle campagne di disruption che utilizzano la posta elettronica come strumento. Il nome Michail Andropov costituisce un filo narrativo che collega gli episodi diretti, in sequenza, contro compagnie aeree, emittenti televisive e istituzioni educative.
L’individuazione del dominio di un’università taiwanese indica una direzione investigativa concreta. Questo elemento, tuttavia, non è sufficiente né a dimostrare la reale provenienza geografica del messaggio, né a stabilire un coinvolgimento diretto del titolare dell’account nell’episodio.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.