


Vi ricordate della famigerata banda di criminali informatici che violò questo anno violò Nvidia, Samsung, Microsoft e che era alla ricerca di impiegati infedeli e che poi furono arrestati dalla polizia Britannica?
Il 16 agosto scorso, la polizia federale brasiliana ha emesso 8 mandati di perquisizione e sequestro nell’ambito di un’indagine sugli attacchi rivendicati dal gruppo Lapsus$ che ha interrotto il ministero della Salute del Paese nel dicembre 2021.

Lo ha annunciato la polizia in un comunicato stampa.
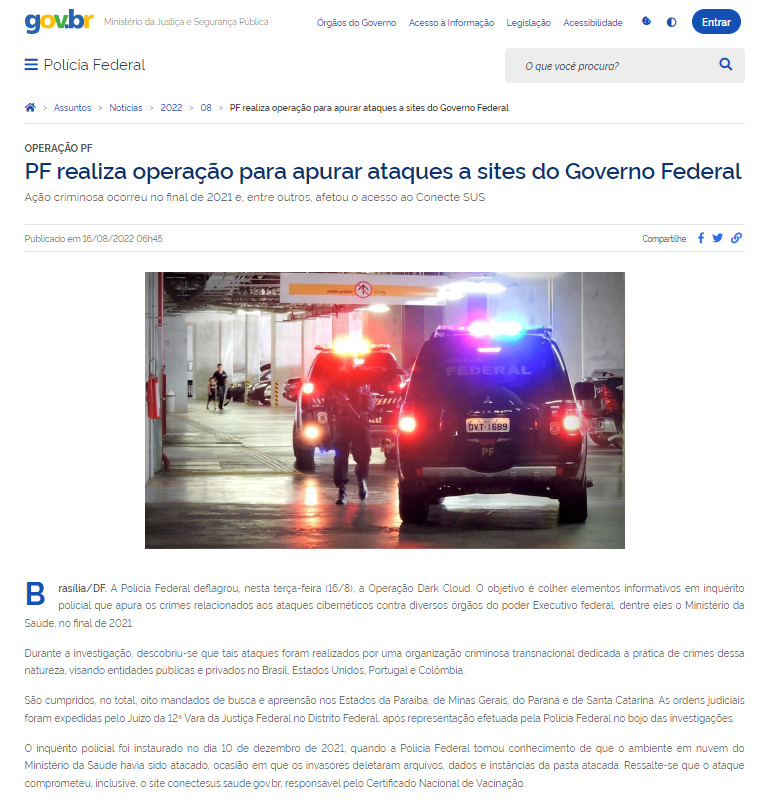
La polizia non ha nominato specificamente Lapsus$ Group, ma i dettagli dell’indagine corrispondevano all’attacco effettuato dal gruppo. Gli esperti attribuiscono gli attacchi a “un’organizzazione transnazionale di criminalità informatica” che prende di mira organizzazioni pubbliche e private in Brasile, Stati Uniti, Portogallo e Colombia.
Secondo la polizia brasiliana, oltre al ministero della Salute, l’aggressore è penetrato in altre 9 organizzazioni locali, tra cui il ministero dell’Economia e l’Agenzia nazionale per l’energia elettrica.
Dopo aver indagato sull’attacco al Ministero della Salute brasiliano, Microsoft ha scritto che le tattiche del gruppo includevano quanto segue:
A marzo, la polizia britannica ha arrestato 7 presunti membri di Lapsus$ di età compresa tra i 16 e i 21 anni.
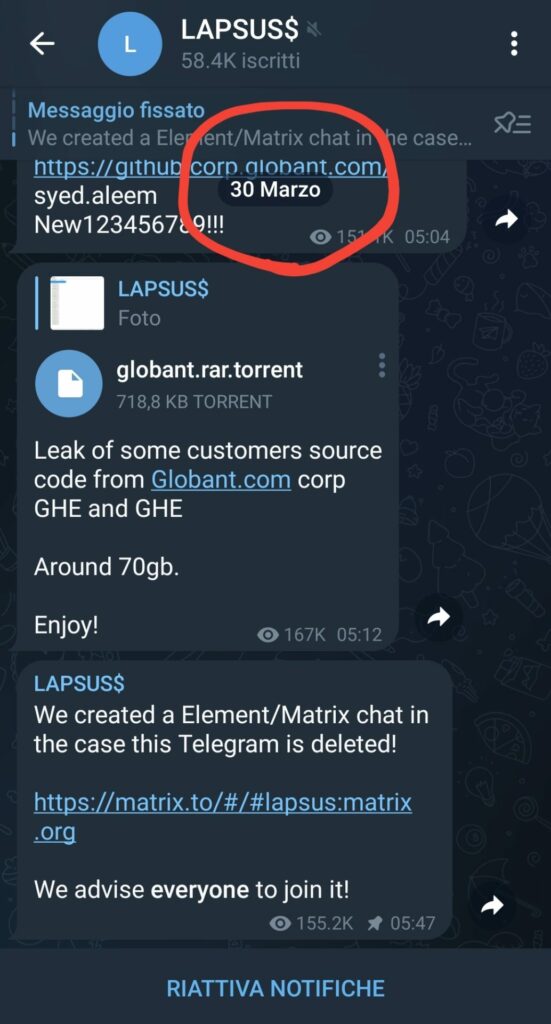
Tuttavia, il gruppo ha continuato a pubblicare messaggi nei giorni successivi agli arresti, comprese informazioni sulla violazione dei dati Globant. Tuttavia, non ci sono stati messaggi nel canale Telegram di Lapsus$ dalla fine di marzo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]