


Un'interruzione su larga scala ha colpito Microsoft 365 il 12 e 13 novembre 2026, causando problemi a Outlook, Teams, SharePoint e Copilot. Microsoft ha individuato anomalie nei controlli di integrità dei server ed escluso evidenze di un attacco informatico. L'incidente riaccende il dibattito europeo sulla dipendenza dai grandi fornitori cloud e sulla sovranità digitale.
I servizi di Microsoft hanno subito un’interruzione su larga scala che ha colpito migliaia di aziende, istituzioni e utenti che fanno affidamento quotidianamente sulle sue piattaforme digitali. A partire da giovedì 12 novembre 2026, utenti da diverse parti del mondo hanno iniziato a segnalare problemi di accesso a Outlook, prima che gli effetti si estendessero gradualmente a Teams, SharePoint, Copilot e ad altri servizi all’interno dell’ecosistema Microsoft 365.
Il disservizio è durato per diverse ore e le sue ripercussioni si sono estese fino a venerdì 13 novembre, mentre Microsoft cercava di riportare i propri servizi al normale funzionamento. L’incidente ha rapidamente assunto un carattere internazionale, con l’arrivo di segnalazioni da più Paesi e il coinvolgimento delle attività di alcune istituzioni ed enti governativi.
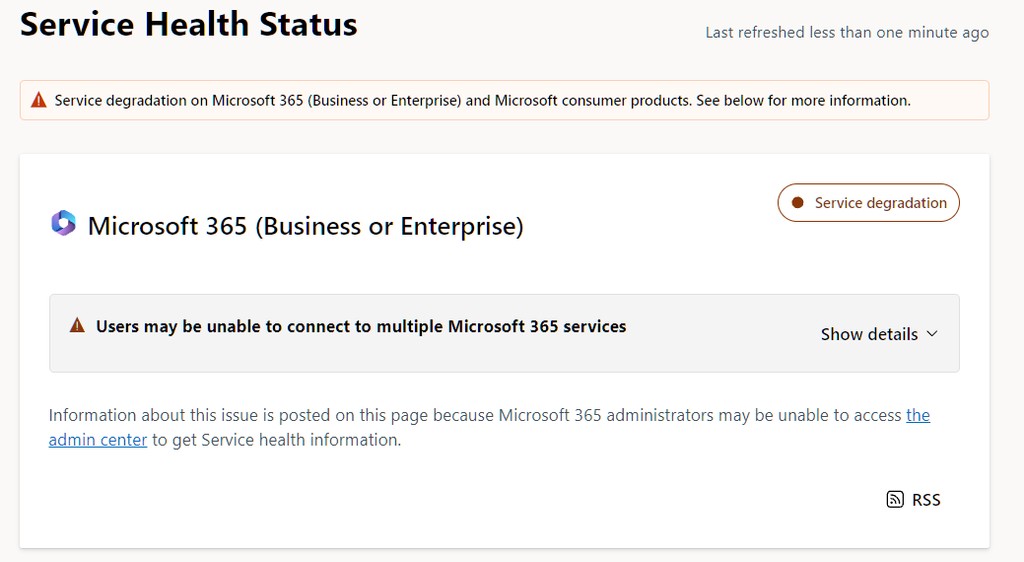

Questo incidente assume particolare importanza perché le spiegazioni preliminari fornite da Microsoft hanno indicato che il problema non era un semplice aumento del numero di richieste degli utenti, bensì era legato a un malfunzionamento nell’infrastruttura dei server e nei relativi meccanismi di monitoraggio dell’integrità.
Alcuni server hanno iniziato a non superare i test automatici di salute operativa, il che ha portato a una riduzione della capacità dei sistemi e a un aumento della pressione sui server rimasti operativi.
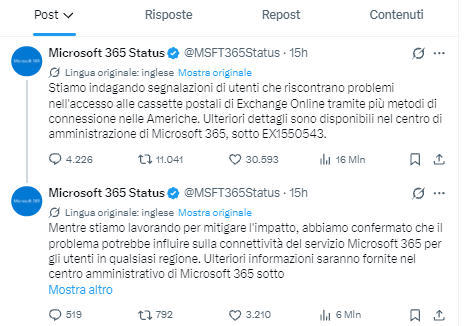
L’incidente ha iniziato a manifestarsi attraverso problemi di connessione al servizio Exchange Online, dove gli utenti hanno riscontrato difficoltà nell’aprire le caselle di posta elettronica e nell’inviare e ricevere messaggi, oltre a problemi nell’accesso ai servizi tramite le diverse interfacce di utilizzo.
I problemi hanno riguardato Outlook sul web, l’applicazione desktop tramite MAPI, Exchange ActiveSync e le connessioni basate su REST API. Microsoft ha successivamente riconosciuto che la portata dell’impatto avrebbe potuto estendersi ad altre aree geografiche, superando le stime iniziali che indicavano le Americhe come la regione più colpita.
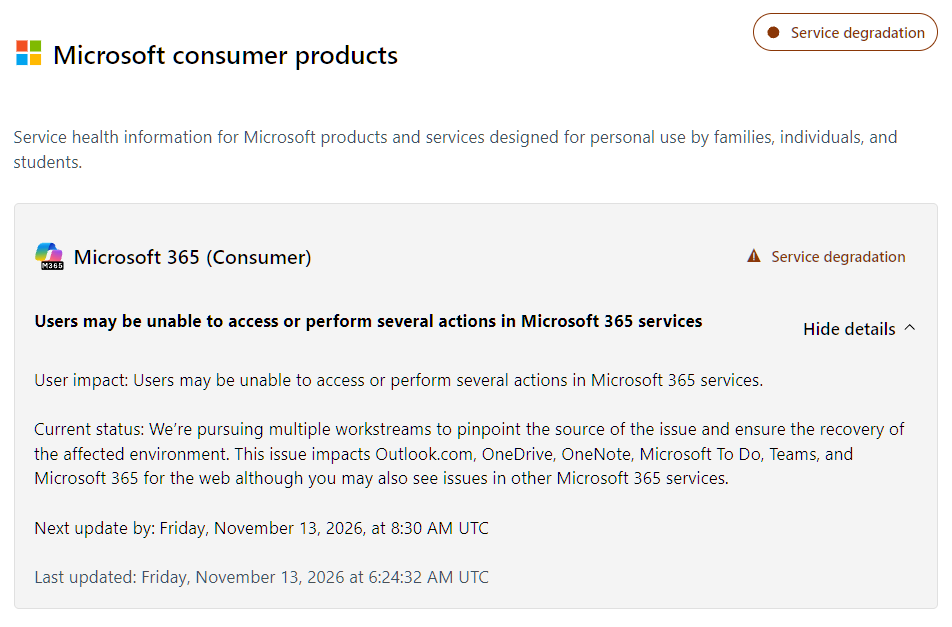
Nel giro di poche ore, le ripercussioni si sono trasferite ad altri servizi che dipendono dalle funzionalità di Exchange Online e dall’infrastruttura condivisa della piattaforma Microsoft 365. Tra i servizi interessati figurano Teams, SharePoint Online e Microsoft 365 Copilot, oltre ad alcune funzionalità di Microsoft Defender XDR.
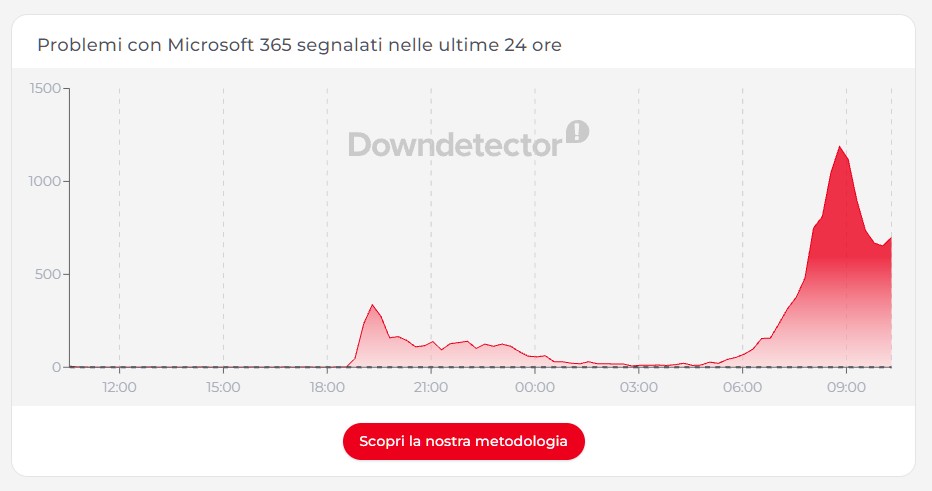
Secondo i dati della piattaforma Downdetector, le segnalazioni di disservizio di Outlook hanno raggiunto picchi enormi di segnalazioni. Il problema non si è limitato a una sola area geografica, ma sono emerse segnalazioni da diversi Paesi che hanno riguardato anche OneDrive, Microsoft Store e altri prodotti all’interno dell’ecosistema Microsoft.
Uno degli aspetti più rilevanti dell’incidente è la serie di aggiornamenti pubblicati dall’account ufficiale Microsoft 365 Status sulla piattaforma X. Questi messaggi consentono di ricostruire la sequenza cronologica della crisi e rivelano inoltre che i primi interventi tecnici non hanno prodotto i risultati desiderati con la rapidità prevista.
Inizialmente, Microsoft ha annunciato di stare indagando sulle segnalazioni relative all’impossibilità per gli utenti di accedere alle caselle di posta di Exchange Online. Successivamente, l’azienda ha riconosciuto che una parte della sua infrastruttura stava affrontando un carico elevato in diverse aree geografiche, il che avrebbe potuto essere responsabile degli errori di connessione.
La prima strategia è consistita nel ridistribuire il traffico verso altri componenti dell’infrastruttura globale, con l’obiettivo di alleviare la pressione sui sistemi interessati. L’azienda ha inoltre annunciato la sospensione delle operazioni di distribuzione e delle modifiche all’infrastruttura, iniziando a riavviare i server che avevano riscontrato problemi.
Con il passare delle ore, utenti e responsabili IT hanno iniziato a chiedersi se il disservizio fosse causato da un attacco informatico. Microsoft, sulla base delle informazioni a sua disposizione, ha escluso l’esistenza di prove di attività malevole. Inoltre, Charles Lamanna, uno dei dirigenti dell’azienda, ha dichiarato che non vi sono indicazioni di un collegamento tra l’incidente e un’attività informatica o una violazione della sicurezza.
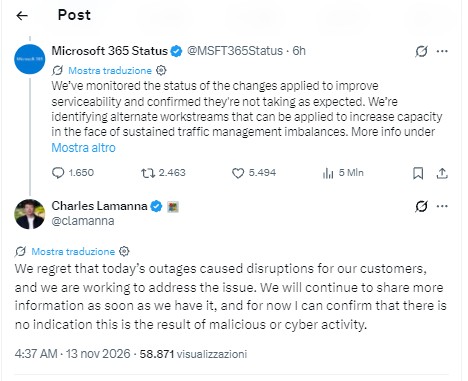
Pertanto, la spiegazione fornita dall’azienda è rimasta legata a un guasto tecnico interno all’infrastruttura, in cui alcuni server hanno iniziato a non superare i test automatici di salute operativa, mentre alcuni processi non erano più in grado di elaborare correttamente le richieste in determinate condizioni.
Questo incidente riporta in primo piano una questione importante relativa alla sicurezza e alla resilienza digitale: fino a che punto le istituzioni possono diventare vulnerabili quando i loro servizi essenziali dipendono da un unico ecosistema tecnologico?
Gli Stati europei guardano sempre più alla tecnologia come a uno strumento di potere. In un contesto geopolitico segnato da guerre e tensioni crescenti, questo approccio comporta il rischio concreto che le infrastrutture digitali possano essere utilizzate anche come leve di pressione tra Stati, con effetti diretti sulla sicurezza nazionale. Un esempio recente lo dimostra chiaramente: Microsoft ha impedito al Ministero della Difesa israeliano di accedere ad alcuni servizi cloud di Azure dopo che diverse inchieste giornalistiche avevano rivelato il loro utilizzo per attività di sorveglianza nei confronti dei residenti della Cisgiordania e della Striscia di Gaza, oppure il caso di Anthropic Mythos più recente.
Ma non si tratta di un episodio isolato. I blackout spesso ci sono e coinvolgono piattaforme globali come AWS, Azure e Cloudflare (primo incidente e secondo incidente di un anno fa), hanno avuto un impatto devastante su scala planetaria, paralizzando servizi pubblici, aziende, istituti bancari, media, sistemi di mobilità e strutture sanitarie. Eventi di questo tipo non possono più essere liquidati come semplici “incidenti tecnici”: siamo di fronte a veri e propri rischi sistemici, capaci di compromettere la continuità operativa di interi Paesi e, di conseguenza, la loro sicurezza nazionale.
Consapevoli di questa fragilità strutturale, molti Stati stanno iniziando a interrogarsi su come ridurre la dipendenza da fornitori tecnologici esterni.
Questo altro esempio di grande disservizio ci fa sempre più comprendere che dobbiamo a livello europeo definire delle leggi sul cloud sovrano che possano consentire tutti gli stati membri di “giocare in casa”, la partita del digitale.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.