


Era da attenderselo, e ci siamo arrivati. I criminali informatici stanno passando a un nuovo modello di attacco in cui l’intelligenza artificiale diventa non solo un assistente dell’aggressore, ma uno strumento per gestire quasi l’intera catena di penetrazione nell’infrastruttura aziendale. Lo riportano i ricercatori di SOCRadar, che hanno scoperto un ecosistema di attacchi che coinvolgono affiliati dei gruppi INC e The Gentlemen che utilizzano l’intelligenza artificiale per hackerare reti, rubare dati e preparare successive estorsioni.
Al centro di questa infrastruttura c’è Phantom, un framework autonomo del Red Team che funziona su OpenCode e modelli linguistici commerciali accessibili tramite OpenRouter. L’operatore stabilisce gli obiettivi e controlla le azioni del sistema, ma le fasi effettive dell’invasione sono eseguite dagli agenti dell’intelligenza artificiale. Pertanto, una persona determina la direzione dell’attacco e l’intelligenza artificiale si assume una parte significativa del lavoro tecnico.

I ricercatori hanno trovato registri contenenti 8257 messaggi in 133 sessioni. Se il modello si rifiutava di soddisfare la richiesta, l’operatore lo riformulava come un’attività di penetration testing autorizzata.
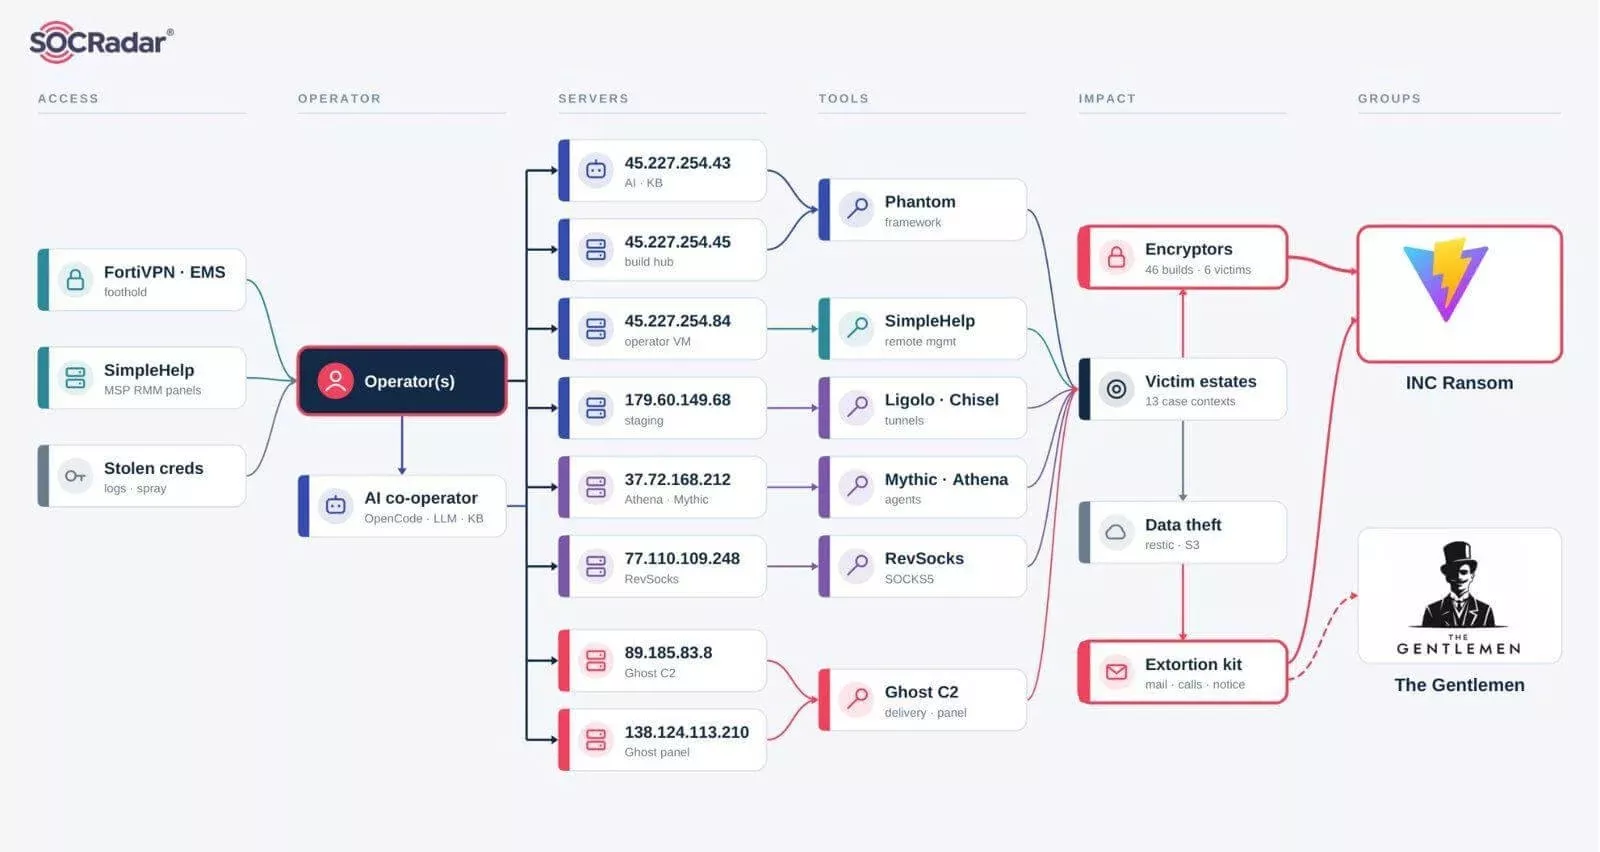
Gli aggressori ottengono l’accesso iniziale attraverso servizi Internet e dispositivi periferici vulnerabili, tra cui FortiClient EMS, SimpleHelp, cPanel e gateway VPN. Il loro arsenale include vulnerabilità attivamente sfruttate quli le classiche CVE-2024-57727, CVE-2026-35616 e CVE-2026-41940. Altre vulnerabilità, comprese quelle relative a SonicWall, WordPress, LiteLLM e Drupal, sono state studiate, sviluppate per lo sfruttamento o menzionate nei materiali degli operatori.
Una volta penetrato, il sistema aiuta a esplorare l’infrastruttura del dominio, raccogliere credenziali, cercare i privilegi di amministratore del dominio e navigare tra i nodi. Particolare attenzione è riservata ai documenti finanziari, ai dati sulle risorse umane, al materiale legale e alle informazioni gestionali. I tunnel SOCKS inversi vengono utilizzati per trasferire file.
Strumenti aggiuntivi forniscono il ridimensionamento delle operazioni. WormGPT-MCP integra 32 server Model Context Protocol che collegano l’intelligenza artificiale con vari moduli, dall’intelligence all’estorsione. Ghost C2 include tre generazioni di malware polimorfico che comunica tramite Cloudflare, Telegram o DNS. RevSocks viene utilizzato per spostarsi attraverso reti compromesse e preparare i dati per l’esfiltrazione.
Un compito separato è neutralizzare le misure di protezione. Gli aggressori utilizzano tecniche BYOVD, che consentono loro di utilizzare driver vulnerabili per aggirare i sistemi di sicurezza, nonché speciali meccanismi di bypass a livello di bootloader. Tuttavia, l’efficacia di questi metodi contro gli EDR aziendali è variata.
Il cambiamento più allarmante è la transizione dall’automazione delle azioni individuali all’automazione dell’intero processo di intrusione. L’intelligenza artificiale aiuta a rilevare obiettivi, analizzare l’infrastruttura, utilizzare le credenziali, ottenere un punto d’appoggio nella rete e preparare il furto di informazioni. Gli esseri umani sono ancora coinvolti nell’esecuzione dell’operazione, ma la portata delle azioni eseguite dagli agenti amplia notevolmente le capacità dei criminali.
Una volta rubati i dati, inizia l’estorsione personalizzata. Analizzando le informazioni finanziarie della vittima, gli aggressori cercano di determinare l’importo che l’organizzazione è in grado di pagare senza contattare una banca o una compagnia assicurativa. La pressione è accresciuta da prove falsificate, inviti preparati e minacce di divulgare informazioni a clienti, partner e autorità di regolamentazione. Se la vittima non paga entro 24-72 ore, i dati rubati potrebbero essere pubblicati su un sito di fuga di notizie.
I ricercatori stimano che l’operazione abbia colpito 62 organizzazioni, quattro delle quali sono apparse sul Data leaks Site di INC e The Gentlemen. Più della metà degli obiettivi erano negli Stati Uniti. Tra i settori più colpiti ci sono quello manifatturiero, manifatturiero ed energetico, nonché sanitario e farmaceutico.
I risultati finali del ransomware non sono noti: i ricercatori non sono stati in grado di rilevare portafogli di criptovaluta o percorsi di pagamento verificati.
Questa campagna mostra come sta cambiando la natura stessa degli attacchi ransomware. Non si tratta più solo di malware che crittografa i file dopo la penetrazione. Si sta formando un’infrastruttura in cui l’intelligenza artificiale aiuta a organizzare un’intrusione, ad adattare le azioni a una vittima specifica e a preparare i suoi dati per il ricatto. La prossima frontiera è un’autonomia ancora maggiore di tali operazioni, in cui l’intervento umano sarà richiesto solo per fissare obiettivi e prendere decisioni chiave.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.