


Secondo una analisi degli specialisti del Positive Technologies Expert Security Center, è stata rilevata una nuova vulnerabilità in Google Chrome monitorata con l’identificatore CVE-2025-2783, che consente l’escape dalla sandbox, sfruttata attivamente dal gruppo APT TaxOff da marzo 2025.
La catena di attacco inizia con e-mail di phishing che utilizza il CVE-2025-2783, concepita per apparire come inviti legittimi a eventi di alto profilo, tra cui il forum Primakov Readings. Quando le vittime cliccano sui link dannosi incorporati in queste e-mail, l’ exploit si attiva automaticamente, bypassando la sandbox di sicurezza di Chrome e installando la backdoor Trinper senza richiedere ulteriore interazione da parte dell’utente.

I ricercatori hanno stabilito forti legami tra il gruppo TaxOff e un altro attore della minaccia noto come Team46, il che suggerisce che potrebbero trattarsi della stessa organizzazione che opera sotto identità diverse. Entrambi i gruppi utilizzano strutture di comandi PowerShell simili, modelli URL e funzionalità di caricamento identiche.
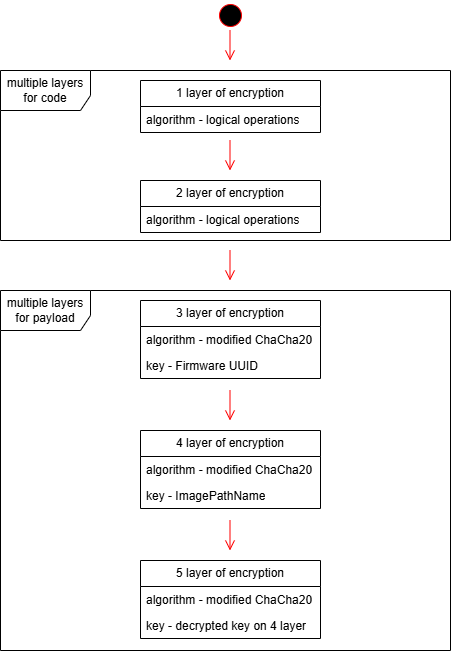
Il malware di tipo loader utilizza un’implementazione personalizzata che include cinque distinti livelli di crittografia, incorporando sia gli algoritmi di hashing ChaCha20 che BLAKE2b modificati. Il loader esegue diversi controlli ambientali prima dell’esecuzione del payload, tra cui la verifica che venga eseguito all’interno di processi specifici utilizzando algoritmi di hashing BLAKE2b modificati.
Queste e-mail contenevano link dannosi che seguivano il modello https://mil-by[.]info/#/i?id=[REDACTED], che scaricavano archivi contenenti collegamenti che eseguivano comandi PowerShell. L’analisi tecnica rivela che il backdoor Trinper impiega sofisticate tecniche anti-analisi attraverso un sistema di crittografia multistrato.
In particolare, il malware utilizza l’UUID del firmware del sistema di destinazione, ottenuto tramite la funzione GetSystemFirmwareTable, come parte del processo di decrittazione, assicurando che il payload possa essere decrittografato solo sul computer della vittima designata.
Il processo di decrittazione sfrutta anche l’ImagePathName della struttura Process Environment Block (PEB) come chiave di decrittazione aggiuntiva. In caso di successo, lo strato finale rivela un caricatore di ciambelle contenente la backdoor Trinper o, in alcune varianti, i payload Cobalt Strike .
Questa campagna sottolinea la minaccia costante rappresentata dai gruppi APT con accesso a exploit zero-day e sottolinea l’importanza fondamentale di mantenere aggiornate le patch di sicurezza del browser e di implementare solidi controlli di sicurezza della posta elettronica per prevenire i vettori di compromissione iniziali.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].