


I ricercatori di IBM X-Force hanno scoperto un nuovo malware, chiamato Slopoly, che sembra essere stato creato utilizzando l’intelligenza artificiale generativa. Il malware è stato utilizzato in un attacco tramite il ransomware Interlock e ha permesso agli aggressori di rimanere nel sistema compromesso per oltre una settimana e di rubare dati.
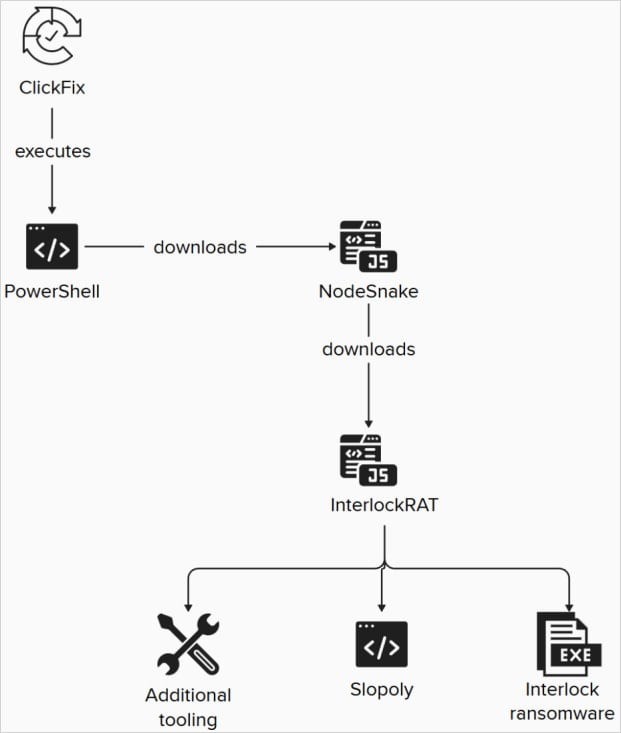
Secondo gli esperti, l’attacco è iniziato con tecniche di ingegneria sociale e ClickFix, e in seguito gli hacker hanno installato la backdoor Slopoly, uno script PowerShell che funge da client per un framework C2, sul sistema della vittima.

Gli esperti hanno esaminato questo script e hanno trovato chiari indizi che fosse stato scritto utilizzando un modello linguistico esteso (LLM): commenti dettagliati nel codice, registrazione strutturata, gestione degli errori appropriata e nomi di variabili chiari. Questo è altamente insolito per un malware scritto da un essere umano.
I ricercatori hanno collegato l’attacco al gruppo Hive0163, motivato da interessi economici e specializzato in estorsioni, furti di dati su larga scala e ransomware.
Gli analisti notano, tuttavia, che Slopoly non è un malware tecnicamente avanzato. Sebbene i commenti dello script lo descrivano come un “Client di persistenza C2 polimorfico”, i ricercatori non hanno riscontrato alcuna capacità polimorfica: lo script non è in grado di modificare il proprio codice durante l’esecuzione. Tuttavia, il generatore di Slopoly può creare nuove istanze con valori di configurazione e nomi di funzioni casuali.
Il malware si nasconde in C:ProgramDataMicrosoftWindowsRuntime e può raccogliere informazioni di sistema, inviare richieste heartbeat al server di comando e controllo ogni 30 secondi, interrogare il server per ricevere comandi ogni 50 secondi, eseguire i comandi ricevuti tramite cmd.exe e inviare i risultati ai suoi operatori. Il malware persiste nel sistema utilizzando un’attività pianificata denominata “Runtime Broker”.
I comandi supportati dal malware includono il download e l’esecuzione di payload EXE, DLL e JavaScript, l’esecuzione di comandi shell, la modifica dell’intervallo tra le richieste, l’aggiornamento di se stesso e la terminazione del proprio processo.
Oltre a Slopoly, l’attacco scoperto ha utilizzato anche le backdoor NodeSnake e InterlockRAT. Il ransomware Interlock stesso è stato distribuito tramite il downloader JunkFiction come file Windows a 64 bit, eseguibile come attività pianificata con privilegi di sistema. Il malware utilizza l’API di Gestione riavvio di Windows per sbloccare i file occupati e aggiunge le estensioni .!NT3RLOCK o .int3R1Ock ai file crittografati.
Il gruppo Interlock è emerso nel 2024 ed è stato uno dei primi a utilizzare gli attacchi ClickFix , così come la loro variante FileFix.
Secondo i ricercatori, Hive0163 potrebbe essere collegato agli sviluppatori dei malware Broomstick, SocksShell, PortStarter e SystemBC, nonché agli operatori del ransomware Rhysida.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].