


“Il settimo giorno, Iddio compì l’opera e si riposò e benedisse il settimo giorno e lo santificò” (Genesi 2:2–3). Anche Dio si riposò dopo sette giorni. Domani si continuerà ancora?
Il gruppo di hacktivisti filorussi di NoName057(16) ha sferrato nella giornata di oggi altri attacchi informatici nuovamente contro aziende del settore dei trasporti. Si tratta del sesto giorno di diffusi attacchi informatici ad aziende private o della pubblica amministrazione italiane.

Gli attacchi DDoS (Distributed Denial of Service) sono una forma comune di attacco informatico che mira a sopraffare un sistema o una rete di computer sovraccaricandoli con un’enorme quantità di traffico illegittimo. A differenza di altri tipi di attacchi informatici che cercano di infiltrarsi o compromettere un sistema, gli attacchi DDoS si concentrano sull’indisponibilità del servizio, rendendo le risorse inaccessibili agli utenti legittimi.
NoName057(16), il gruppo di hacktivisti filorussi che si è dichiarato a marzo del 2022 a supporto della Russa, colpisce AMAT, Siena Mobilità, CTM Spagna e SAD.
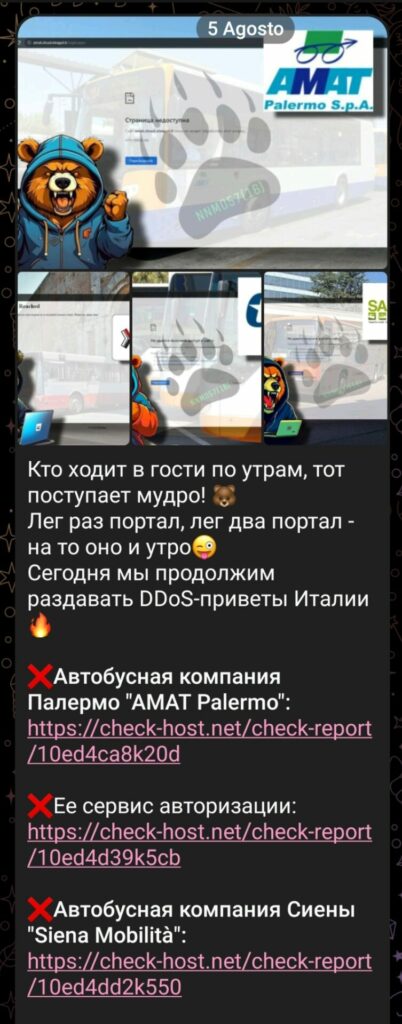
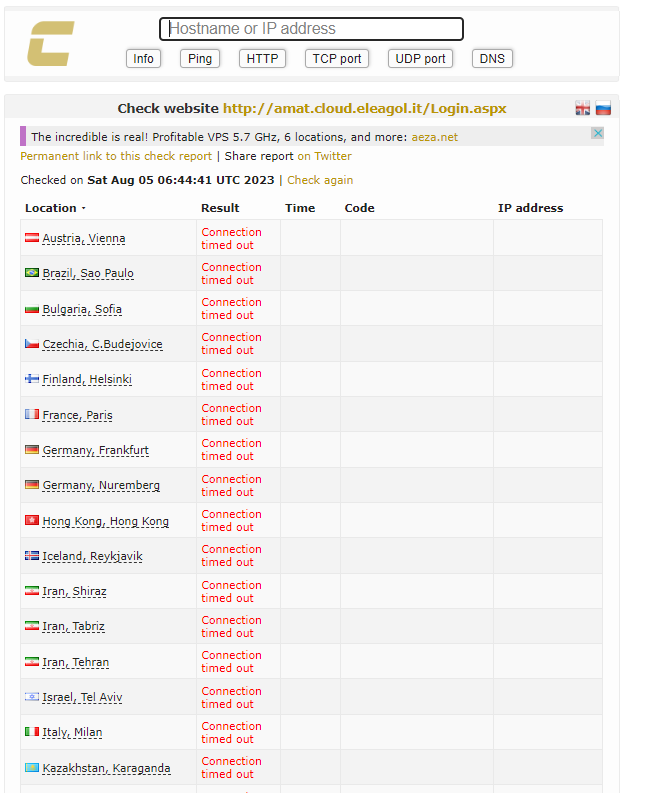
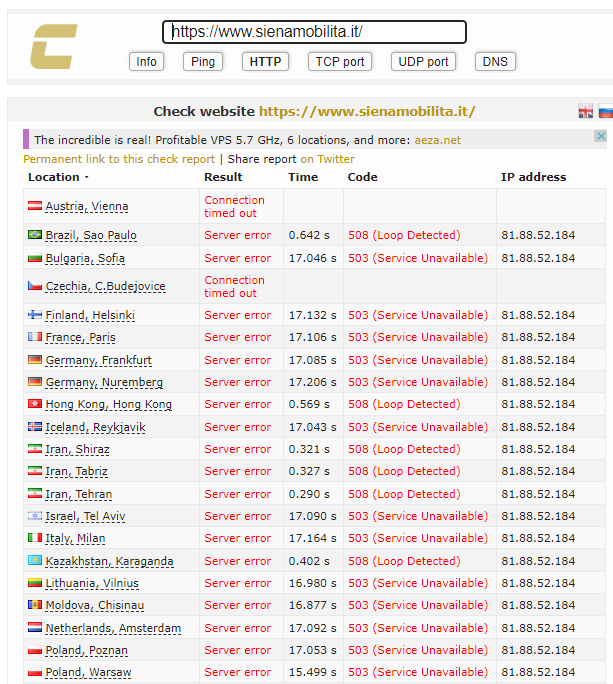
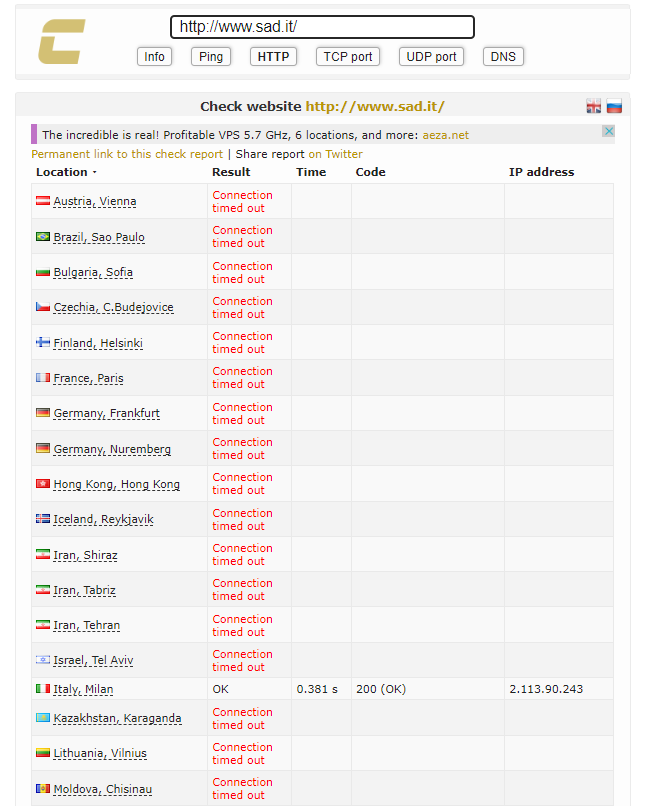
Alle 16:12, nel momento scriviamo questo articolo, il sito dell’AMAT https://www.amat.pa.it e http://amat.cloud.eleagol.it/Login.aspx risulta offline. Stessa sorte al sito di Siena Mobilità https://www.sienamobilita.it/. Il sito di CTM cagliari risponde invece molto lentamente https://www.ctmcagliari.it/. Invece il sito della SAD ha attivo il geolocking http://www.sad.it/.
Da notare, che NoName057(16) sta colpendo nuovamente gli obiettivi che ha rilevato più deboli durante questa nuova campagna di attacchi ai danni dell’Italia.
Durante un attacco DDoS, un grande numero di computer, noti come “botnet” (rete di bot), vengono utilizzati per inviare simultaneamente richieste al sistema di destinazione. Questo flusso massiccio di richieste può sovraccaricare i server e i componenti di rete, rendendo difficile o impossibile per gli utenti legittimi accedere ai servizi forniti dal sistema attaccato.
Per mitigare un attacco di Slow HTTP, ci sono diverse tecniche che possono essere utilizzate a seconda delle specifiche esigenze e della configurazione del sistema. Ad esempio è possibile:
In sintesi, il geolocking risulta essere una mitigazione temporanea, in quanto la soluzione definitiva è attivare firewall applicativi come i Web Application FIrewall (WAF) oppure affidarsi a dei servizi CDN come ad esempio Akamai o CloudFlare.
Uno Slow HTTP attack (o HTTP Slowloris) è un tipo di attacco informatico che sfrutta una vulnerabilità nella gestione delle connessioni HTTP da parte del server di destinazione. In pratica, l’attacco mira a tenere aperte molte connessioni HTTP con il server di destinazione, impedendogli di elaborare nuove richieste.
Nello specifico, l’attaccante invia una serie di richieste HTTP parziali al server di destinazione, ma non invia mai la richiesta completa. Questo fa sì che il server mantenga aperta la connessione e attenda il completamento della richiesta, senza però riceverlo mai. L’attaccante può quindi ripetere questo processo su molte connessioni contemporaneamente, utilizzando solo una piccola quantità di banda, ma saturando la capacità del server di elaborare altre richieste.
In altre parole, l’attacco Slow HTTP sfrutta il fatto che molti server HTTP attendono che una richiesta venga completata entro un certo intervallo di tempo (timeout). Poiché l’attaccante non completa mai la richiesta, il server continua ad attendere, impedendo la connessione di essere liberata per altri clienti.
Questo tipo di attacco può essere particolarmente efficace contro server web con connessioni a bassa larghezza di banda o capacità di elaborazione limitata, come ad esempio alcuni server web legacy o alcuni dispositivi IoT. Gli attacchi Slow HTTP possono anche essere utilizzati in combinazione con altri attacchi DDoS per aumentarne l’efficacia.
Relativamente all’Italia, il gruppo ha effettuato una serie di attacchi di Distributed Denial of Service ad obiettivi come:

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.