


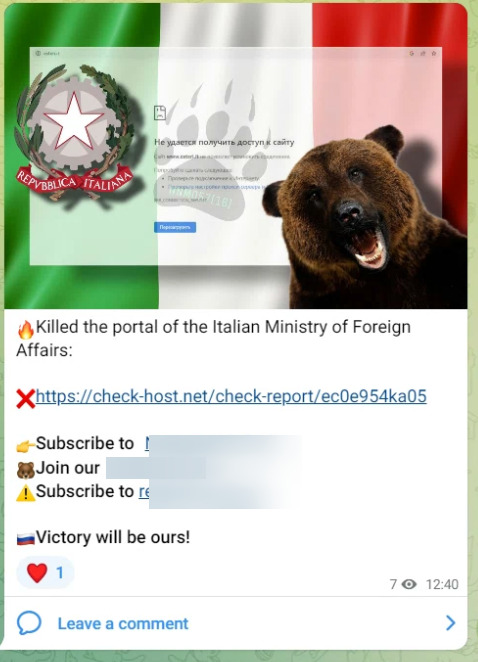
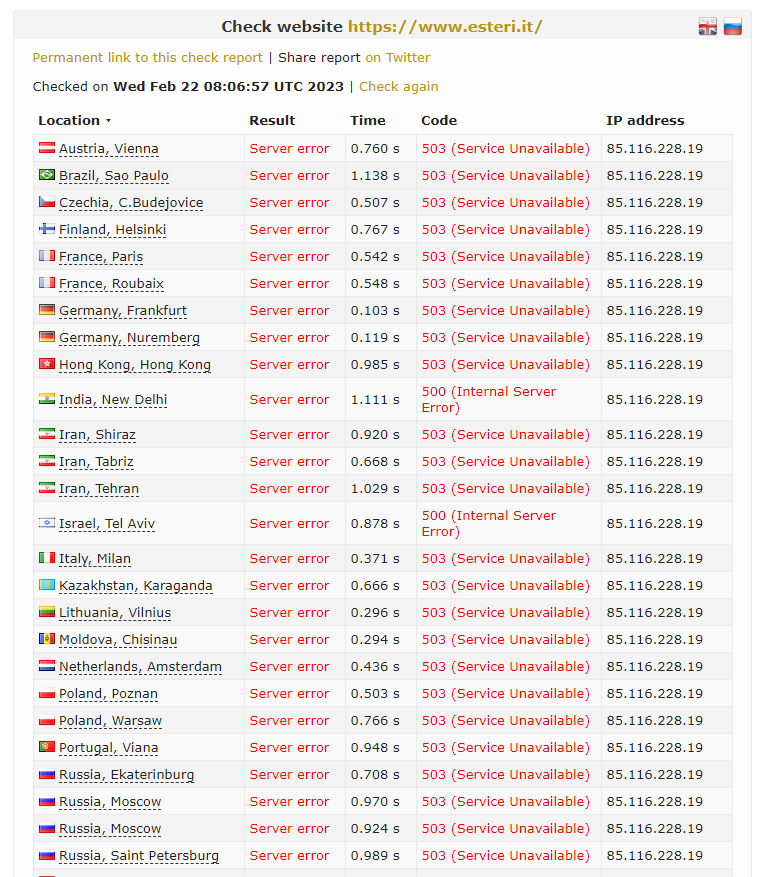
Continuano gli attacchi di Distributed Denial of Service da parte del gruppo filorusso NoName057 e poco fa è comparsa la rivendicazione del Ministero degli Esteri italiano (https://www.esteri.it).
Questo avviene dopo gli attacchi di ieri al Ministero della Difesa (ora ritornato online), al sito dei Carabinieri (al momento ancora rallentato) e al sito della banca Carige (ancora offline).

Questo genere di attacchi vengono chiamati “Slow HTTP Attack” e sono una forma di attacco DDoS (Distributed Denial of Service) in cui l’attaccante cerca di sfruttare la debolezza dei server HTTP, inviando una grande quantità di richieste HTTP parziali.
In un attacco Slow HTTP, l’attaccante invia un gran numero di richieste HTTP incomplete, mantenendo aperta la connessione con il server per un periodo di tempo molto lungo, spingendo il server a mantenere attive molte connessioni simultaneamente e occupando le risorse del server. Ciò può causare una riduzione della disponibilità del server ai normali utenti legittimi, impedendo loro di accedere alle risorse del server.
Il nome Slow HTTP deriva dal fatto che l’attacco cerca di rendere il server “lento”, rallentando la sua capacità di elaborare richieste HTTP. Gli attacchi Slow HTTP possono essere particolarmente pericolosi poiché possono essere effettuati utilizzando solo un singolo computer e richiedono relativamente poche risorse da parte dell’attaccante, ma possono causare danni significativi al server target.
In generale, un attacco DDoS (Distributed Denial of Service) è un tipo di attacco informatico in cui un grande numero di computer o dispositivi connessi a Internet (noti come botnet) inviano una grande quantità di traffico in una rete o su un sito web specifico, allo scopo di renderlo inaccessibile o di abbassarne le prestazioni.
Il risultato di un attacco DDoS è che il server o il sito web bersaglio diventa sovraccarico di richieste, in modo da non essere in grado di elaborare tutte le richieste valide, causando un rallentamento del servizio o addirittura il blocco completo dell’accesso. Ciò può causare interruzioni nei servizi online e nei siti web, causando danni finanziari, reputazionali o di altro tipo per le organizzazioni colpite.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.