


Campagne di spear phishing altamente localizzate e credibili stanno prendendo di mira anche l’Italia, con email su fisco, HR e fatture elettroniche. Il tasso di evasione degli antispam è molto alto grazie a contenuti personalizzati e impersonificazione di enti come Agenzia delle Entrate e previdenza.
Il Threat Actor TA4922 sta spostando le sue attività dal far east all’europa con specifica menzione dell’Italia come target delle loro campagne di spear phishing altamente personalizzato, localizzato perfettamente e con un tasso di evasione dei sistemi antispam altissimo.
Il 3 giugno 2026, Proofpoint ha pubblicato un report dettagliato su questo threat actor di lingua cinese. Vista la qualità della localizzazione delle mail di phishing e l’analisi delle campagne tedesche e inglesi, è ragionevole aspettarsi che il gruppo stia testando o abbia già attivato campagne in lingua italiana impersonando l’Agenzia delle Entrate o istituti previdenziali.

Gli indicatori di compromissione (ne trovate una tabella dettagliata alla fine dell’articolo) evidenziano file malevoli allegati alle mail che fanno riferimento a: comunicazioni urgenti dall’ufficio risorse umane, mancati pagamenti di fatture, comunicazioni urgenti relativi a tasse o tributi non pagati, ecc.
ws[.]ztts88[.]cyou.Proofpoint afferma “con alto grado di confidenza” che TA4922 sta usando modelli AI per sviluppare rapidamente nuovi malware Python. I segnali sono inequivocabili: placeholder non rimossi, commenti strutturati nel codice, ecc. Queste evidenze non equivalgono a dire che i malware siano completamente generati da AI. Ma SilentRunLoader ha tutta l’aria di essere vibe-coded: scritto in fretta, con un LLM come co-pilota, modificato il minimo indispensabile e compilato. Il risultato è funzionale ma lascia tracce.
I vettori di accesso iniziale sono quasi sempre gli stessi: email di phishing con allegati ZIP o IMG ospitati su servizi di file sharing legittimi (GoFile, MediaFire, LimeWire). Le mail di phishing sono localizzate e specifiche per settore: buste paga, revisioni fiscali, IVA, comunicazioni HR, fatture elettroniche.
Una sequenza tipica in Germania osservata a metà aprile 2026:
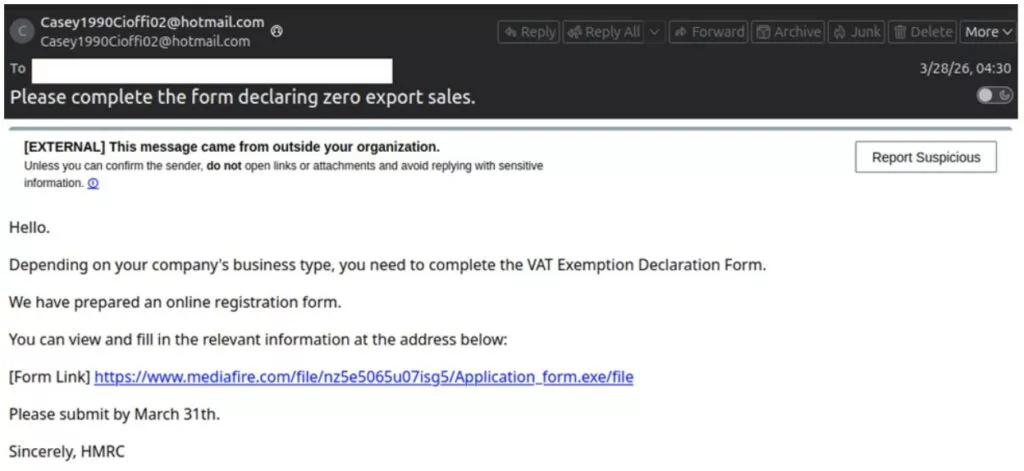
Le campagne UK usano invece SilentRunLoader con lure HMRC (Her Majesty’s Revenue and Customs) e benefici governativi.
Il fatto che Proofpoint sottolinei esplicitamente che “le capacità di sorveglianza del malware potrebbero essere vendute a gruppi di spionaggio” dice tutto sul livello di attenzione che questo cluster merita.
La difesa passa da tre cose: monitorare il traffico verso le porte non standard (886, 1234), bloccare l’esecuzione di processi da %TEMP% e %APPDATA%, e — soprattutto — fare training specifico sulle email che chiedono di spostare la conversazione su WhatsApp o Teams. Quel pattern è il vettore di accesso umano di TA4922. Ed è quello che funziona meglio.
| Campo | Dettaglio |
|---|---|
| Tipo | Cybercrime / Potenziale dual-use (spionaggio) |
| Denominazioni alternative | Silver Fox (parziale), Void Arachne (parziale) |
| Lingua | Cinese |
| Attività documentata | Da primavera 2025, escalation marzo–aprile 2026 |
| Motivazione | Finanziaria: data theft, fraud, access resale |
| Target primari | Giappone, Taiwan, India, Singapore, Korea, Indonesia |
| Target europei | Germania, Italia, UK, Sudafrica (dal Q1 2026) |
| Vettori principali | Phishing email, GoFile, MediaFire, LimeWire |
| Canal OOB | WhatsApp, LINE, Microsoft Teams |
| Malware arsenal | Atlas RAT, RomulusLoader, SilentRunLoader, Winos4.0/ValleyRAT |
| LLM-assisted | Probabile |
| ID | Tecnica | Dettaglio |
|---|---|---|
| T1566.002 | Phishing: Spearphishing Link | URL a GoFile/MediaFire in email HR/tax/invoice |
| T1574.002 | DLL Side-Loading | libcef.dll, vulkan-1.dll come DLL malevole sideloaded |
| T1055.012 | Process Injection: Process Hollowing | RomulusLoader inietta in svchost.exe, dllhost.exe |
| T1059.006 | Command and Scripting: Python | SilentRunLoader compilato da Python |
| T1005 | Data from Local System | Esfiltrazione Chrome credentials/cookies |
| T1113 | Screen Capture | Atlas RAT screenshot module |
| T1123 | Audio Capture | Atlas RAT audio recording |
| T1125 | Video Capture | Atlas RAT webcam access |
| T1056.001 | Keylogging | Atlas RAT keylogger module |
| T1027 | Obfuscated Files or Information | RC4 encryption config, XOR+ZLib payload |
| T1497 | Virtualization/Sandbox Evasion | Atlas RAT: check UUID, CExecSvc, WDAG, vmsmb, mshome |
| T1219 | Remote Access Software | AnyDesk, SyncFuture via RomulusLoader |
| T1571 | Non-Standard Port | C2 su TCP/886 (Atlas RAT), TCP/1234 (RomulusLoader) |
| T1102 | Web Service | Hosting payload su GoFile, MediaFire, LimeWire |
| IP | Malware | Data prima osservazione |
|---|---|---|
206[.]238[.]115[.]58 | Atlas RAT C2 — TCP/886 | 6 marzo 2026 |
154[.]211[.]86[.]110 | Atlas RAT C2 — TCP/886 | 2 aprile 2026 |
43[.]156[.]77[.]97 | RomulusLoader C2 — TCP/1234 | 23 marzo 2026 |
103[.]214[.]172[.]33 | RomulusLoader First-stage C2 | 16 aprile 2026 |
18[.]139[.]83[.]110 | SilentRunLoader exfiltration IP | 30 marzo 2026 |
| Dominio | Malware | Note |
|---|---|---|
ws[.]ztts88[.]cyou | SilentRunLoader C2 | Resolve su 18.139.83.110 |
aeya388[.]club | Winos4.0/ValleyRAT C2 | Porte 7880–7881 |
nwphotoblog[.]com | RomulusLoader/SyncFuture | Landing page con download button |
| Hash | Descrizione | Data |
|---|---|---|
a648db354820ea4d02940cb1702b35974513b7aae83f6dffaacaac4ba31f9295 | ZIP 【給与調整のお知らせ】.zip — Atlas RAT | 6 mar 2026 |
584a9448dda46bd590d7a2f86228100d2ae6e0d6d990c1a4459ed5ee28e07ae8 | Atlas RAT DLL (libcef.dll) | 6 mar 2026 |
66a3836b9a17771bce2161f6b73cbc2494a91e49d6aa30d2d53711e8d10de60d | ZIP Paperwork.zip — Atlas RAT | 2 apr 2026 |
4fcfa88fffacbce30bbe2136753c9ab5a4c092940d2406fd9d44d5118e745b9d | ZIP HR (2).zip — Atlas RAT | 2 apr 2026 |
a75eab31d7ff06b6864960ad7e633be3f9730ff3d3873e4539c8f425fc632dad | Atlas RAT DLL (libcef.dll) | 2 apr 2026 |
40b41979b317406f8abc601677a3b93aaf6ef8ab8ac188b8f383735e388f13b5 | RAR 会社文書.rar — RomulusLoader | 23 mar 2026 |
8c9b6542f73c5c7fe455b52f5101314407da4f65ff48e7ebf6896605e607c8d0 | RomulusLoader DLL (vulkan-1.dll) | 23 mar 2026 |
3119cf37b8267db8a2dcd11d9a83d5237d7ef1e42388e7c9afa2831b91da8a2d | RomulusLoader component (vulkan-1.bin) | 23 mar 2026 |
314f4b59535d1b783e1c20c2be00f9e30f8ed27b2e21fad06a73b47ea43279ef | ZIP Alles in dem schuppen.zip — RomulusLoader/SyncFuture | 16 apr 2026 |
2d2a251a88632f010fd9671789746908eeccaa5bc5c0a5d25e4649efe4f5b15d | EXE RomulusLoader/SyncFuture | 16 apr 2026 |
0857148fb0bc4aa7adf967ede2307bdb4fc427065d5b6a6db132688a5a8e1eb8 | DLL teamspeak_control.dll — RomulusLoader/SyncFuture | 16 apr 2026 |
e0a6a71c605d9a4076147e9537f82f79f1e1eccadc874595160aa4637ff4088c | SilentRunLoader EXE | 30 mar 2026 |
de82998ad5fcd63deae030803388e0fb4290d6223fda82368fd25b99b823f0d2 | SilentRunLoader ZIP | 10 apr 2026 |
9d0a55c545c4147956db2c2667c4ed931a2875309147548b1dfdd216228f5f73 | SilentRunLoader EXE | 10 apr 2026 |
https://ws[.]ztts88[.]cyou/file/cg[.]exe     — SilentRunLoader download
https://ws[.]ztts88[.]cyou/upload[.]php       — SilentRunLoader exfiltration endpoint
https://nwphotoblog[.]com                     — RomulusLoader/SyncFuture landing page
C:\Program Files\Common Files\ da processi utenteC:\112.121.183.202ClientSetup.exe (nome con IP nel path)libcef.dll o vulkan-1.dll da path non standardsvchost.exe o dllhost.exe creato da processo utente (non da services.exe)SFuck + 3 null byte su TCP (Atlas RAT beacon signature)upload.php su domini .cyou da processi Python compilati

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]