


Recentemente, FortiGuard Labs, una divisione di ricerca di Fortinet, ha rilevato una nuova campagna di phishing che diffonde malware attraverso un documento Excel allegato a un’e-mail. L’analisi ha mostrato che questo documento fornisce una nuova versione di Snake Keylogger, un pericoloso software per il furto di dati.
Snake Keylogger, noto anche come “404 Keylogger” o “KrakenKeylogger”, è uno strumento venduto sui forum underground con un modello di abbonamento.

Questo software, scritto in .NET, ha molteplici funzionalità per la raccolta di informazioni sensibili, comprese credenziali da browser Web e altri programmi popolari, contenuti degli appunti e informazioni di sistema di base. Snake Keylogger può anche registrare le sequenze di tasti e acquisire screenshot.
L’attacco di phishing inizia con un’e-mail progettata per indurre il destinatario ad aprire un file Excel allegato chiamato “swift copy.xls”. L’e-mail afferma che i fondi sono stati depositati sul conto dell’utente, invitandolo ad aprire il file per verificare i dettagli.
Quando apri un file Excel, viene attivato un codice dannoso che scarica e avvia una nuova versione di Snake Keylogger. Gli aggressori sfruttano la vulnerabilità CVE-2017-0199 per scaricare un file dannoso tramite un collegamento nascosto in un documento.
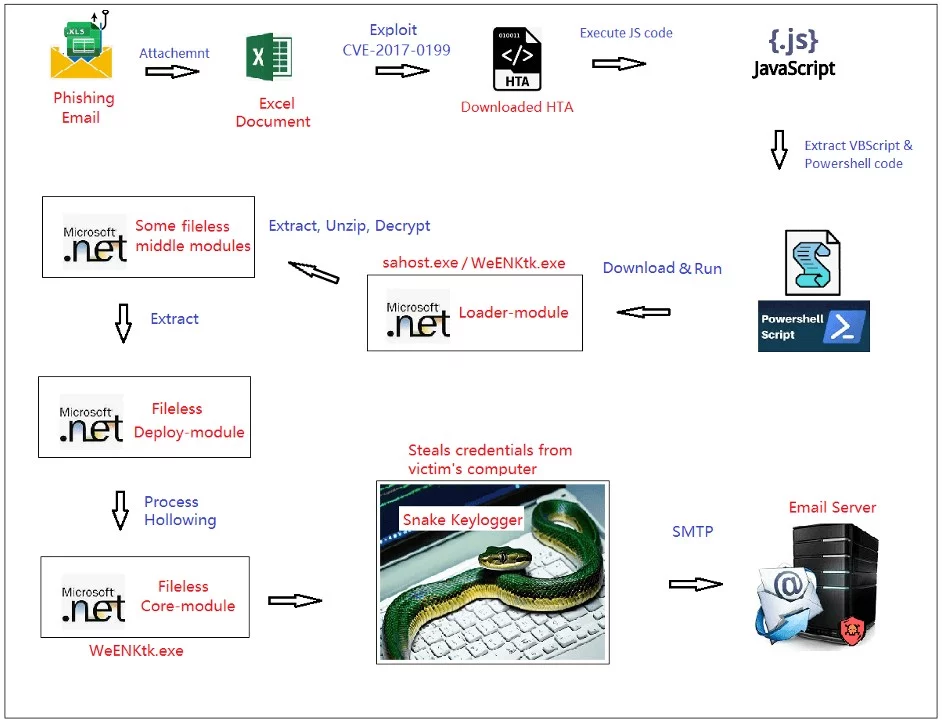
Una volta lanciato con successo sul computer della vittima, Snake Keylogger ne garantisce la furtività e la durabilità attraverso l’uso di sofisticati metodi di crittografia e mascheramento. Il software è incorporato nei processi di sistema e non viene rilevato dalle soluzioni antivirus.
Per proteggere i tuoi dispositivi e le tue reti da questi tipi di attacchi, Fortinet consiglia di aggiornare regolarmente il software di sicurezza e di completare la formazione sulla sicurezza informatica.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]