


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
Numero di articoli trovati: 14711
I dispositivi Cisco possono essere bypassati utilizzando la tecnica SNIcat.
Il produttore di apparecchiature di rete Cisco ha riferito che alcune delle sue soluzioni di sicurezza non sono in grado di rilevare e bloccare il traffico verso server dannosi che...


Firewall e middlebox per attacchi DDoS amplification con 1000x.
Il vaso di Pandora è stato scoperto dai ricercatori dell'Università del Maryland e dell'Università del Colorado a Boulder, presentando un nuovo vettore di attacco DDoS. La tecnica DDoS appena scoperta...
I truffatori attaccano i potenziali investitori e minatori di criptovalute
Kaspersky Lab riferisce di aver scoperto più di 1.500 risorse fraudolente destinate a potenziali investitori o utenti di criptovalute interessati al mining di criptovaluta. Gli esperti affermano che i criminali...
Le vulnerabilità di John Deere, possono compromettere il cibo e i raccolti.
Un gruppo di ricercatori, guidati da un hacker noto come Sick Codes, ha parlato alla Def Con della scoperta di molteplici vulnerabilità nei sistemi di John Deere e Case New...
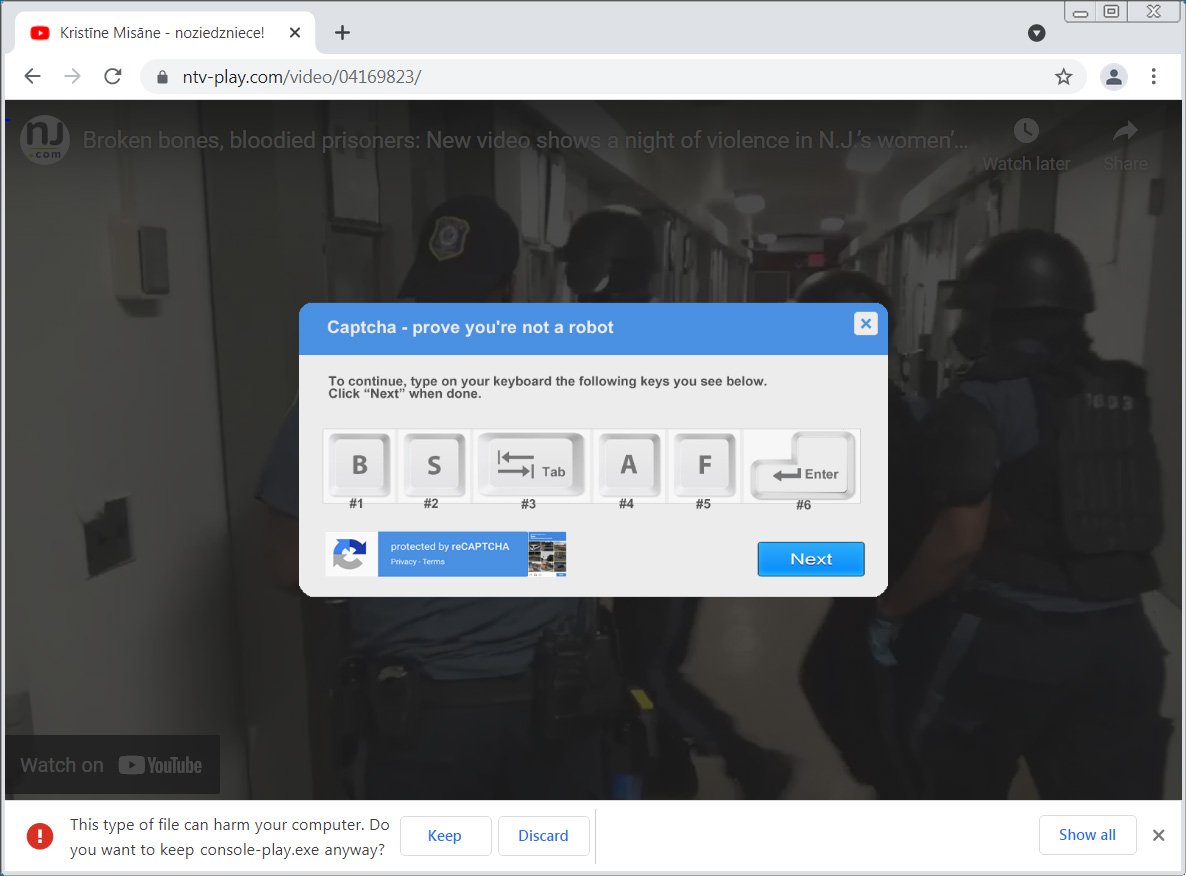
I black hacker utilizzano falsi capcha per aggirare gli avvisi dei browser.
Un ricercatore di sicurezza, ha notato che gli aggressori hanno iniziato ad utilizzare dei falsi captcha per indurre gli utenti a bypassare gli avvisi del browser e a scaricare il...
Fortinet FortiWeb: una RCE sull’interfaccia di amministrazione del famoso WAF, scoperta da Rapid7.
Una nuova vulnerabilità che interessa Fortinet FortiWeb versione 6.3.11 (e precedenti) è stata scoperta dagli esperti di Rapid7 la quale permette ad un utente malintenzionato autenticato di eseguire comandi arbitrari...
Operation Secondary Infektion: una operazione russa di disinformazione inefficace.
Gli specialisti della divisione Insikt Group della società americana di sicurezza delle informazioni Recorded Future, ha riportato di un'operazione a lungo termine di disinformazione, condotta dalla Russia chiamata Operation Secondary...
Black Hacker spaziali: il futuro degli attacchi informatici.
Ne avevamo già parlato su Red Hot Cyber, del fatto che gli attacchi informatici, si sarebbero spostati nello spazio. La corsa allo spazio è imminente e abbraccia il settore pubblico...
T-Mobile informa i clienti sull’ultimo databreach.
T-mobile afferma che sta indagando con urgenza sull'attacco informatico altamente sofisticato contro i suoi sistemi e, nel tentativo di tenere informati i l clienti e altre parti interessate, sta fornendo...
Nvidia: falliti i tentativi di limitare il mining, ora c’è NBMiner.
Probabilmente Nvidia pensava di aver messo definitivamente fine al mining di Ethereum sulle schede grafiche GeForce RTX serie 30 (Ampere) con l'introduzione della serie Lite Hash Rate (LHR). NBMiner, un...
