


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Vulnerabilità
 Innovazione
 Innovazione
Numero di articoli trovati: 14736
Project zero: la storia delle tecniche di “martellamento” dei bit.
Ieri Project Zero ha condiviso i dettagli di una nuova tecnica di "martellamento" (hammering) chiamata Half-Double, che sfrutta il peggioramento della fisica in alcuni dei nuovi chip DRAM in modo...


Quantum Computing: mercato finanziario “effervescente”.
Non sono solo Goldman Sachs e JPMorgan a fare passi avanti nell'informatica quantistica, dopo che Goldman Sachs ha recentemente rivelato il successo di alcune delle sue simulazioni del metodo Monte...
Attacco Ransomware ai parcheggi della città di Tulsa (USA/Okla).
Non c'è limite al Ransomware. Due giorni fa ParkMobile, un appaltatore della città di Tulsa (dello stato dell'Oklahoma, stati uniti d'america) che gestisce i parcheggi utilizzando una App Mobile, sta...
Attacco informatico alla Canada Post: 950.000 destinatari compromessi.
I dati di spedizione di oltre 40 grandi clienti commerciali della Canada Post (uno tra i principali operatori postali in Canada) sono stati compromessi a seguito di un attacco informatico...
Tentato attacco alla Gigafactory Tesla. Come è andata a finire?
Vi ricordate lo scorso anno che un uomo aveva tentato di pagare un dipendente Tesla per installare un malware all'interno della Gigafactory del Nevada, dove si producono le batterie per...
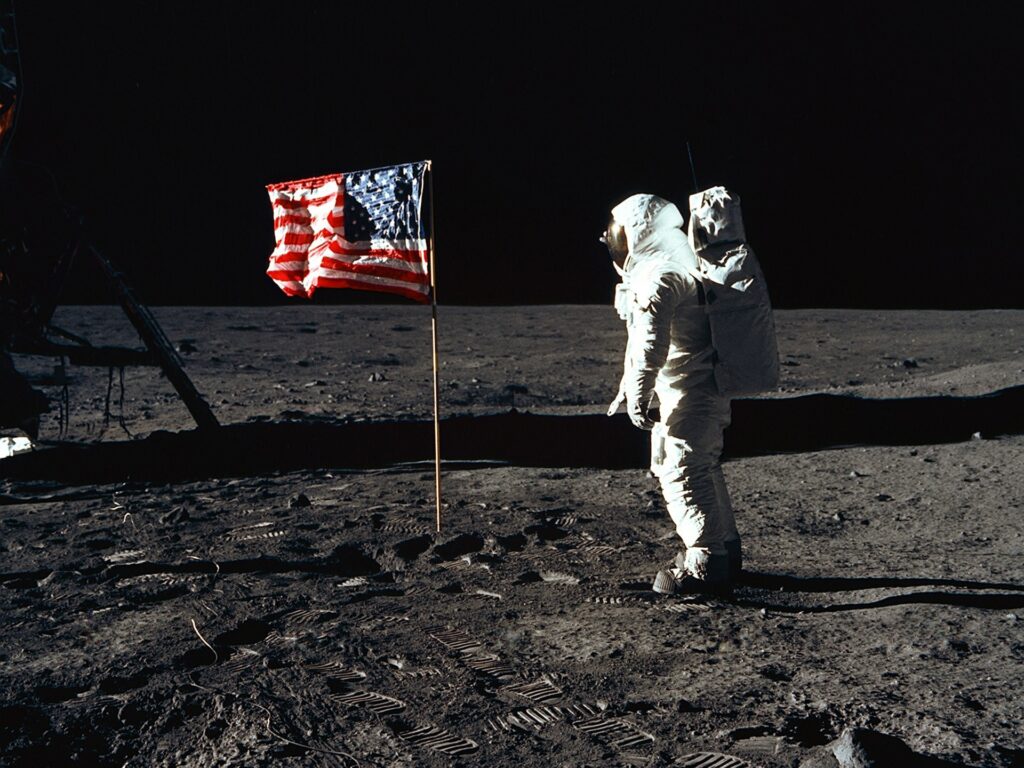
La tecnologia del programma Apollo 11 – Missione Luna, andata e ritorno.
Autore: Roberto Campagnola Data Pubblicazione: 22/05/2021 L'industria spaziale, oggi come nel passato, è sempre stata portatrice di progresso e grandi innovazioni. Una sezione del sito della NASA è interamente dedicata...
Le strade oscure della criptovaluta portano tutte in Russia.
In una nuova ricerca svolta da FlashPoint (una società di Intelligence delle minacce informatiche), viene descritto nel dettaglio il funzionamento delle catene finanziarie di criptovaluta dei criminali informatici e l'ascesa...

Privateers: il nome per descrivere criminali informatici non connessi ai governi di Talos.
L'interruzione indotta dal ransomware a Colonial Pipeline, che fornisce il 45% del carburante consumato sulla costa orientale, ha imposto grandi cambiamenti alle politiche del governo degli Stati Uniti sulla sicurezza...
Scripps entra nella quarta settimana di attacco ransomware.
Scripps Healt, è un sistema sanitario con sede a San Diego, in California. Il sistema comprende cinque ospedali e 19 strutture ambulatoriali e tratta ogni anno mezzo milione di pazienti attraverso 2.600 medici...
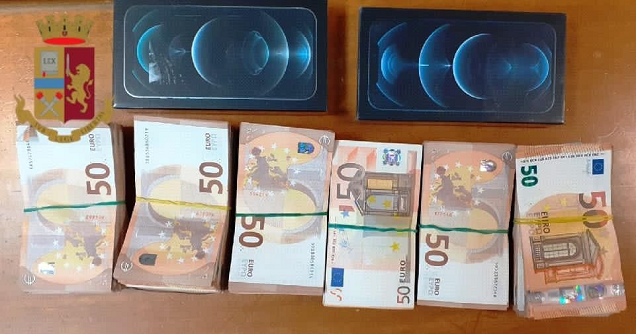
Napoli: 7 arrestati per frodi di phishing e smishing.
In data odierna la Polizia di Stato, a conclusione di una complessa e articolata attività investigativa finalizzata al contrasto dei crimini finanziari in danno di ignari correntisti bancari, coordinata dalla...
