


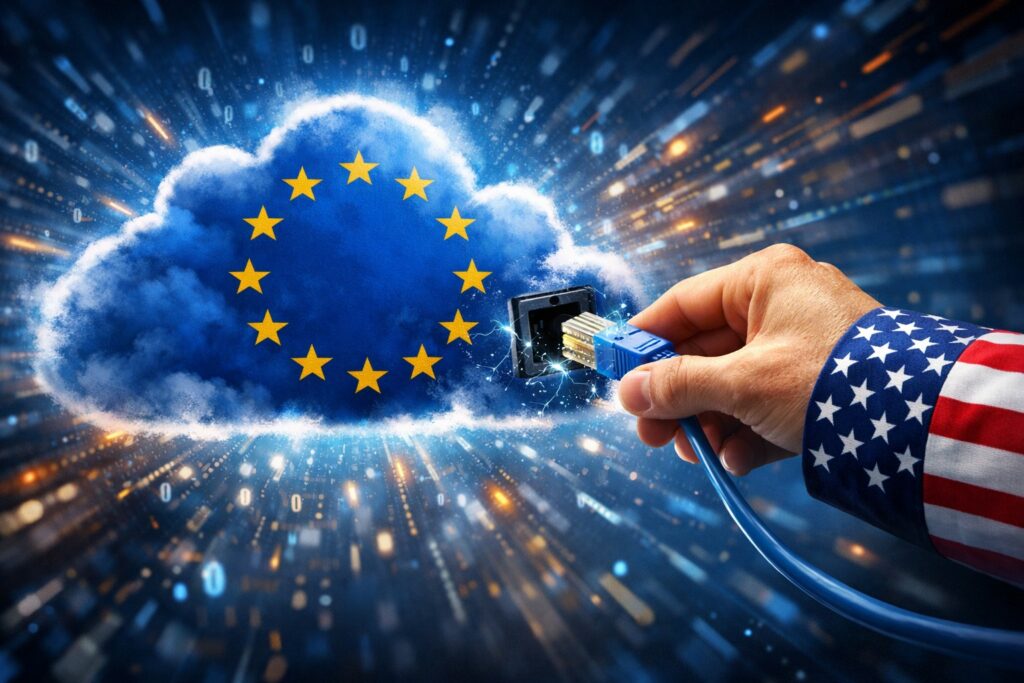
Il disservizio di Microsoft 365 riaccende il dibattito sulla sovranità digitale europea. Governi, imprese e cittadini dipendono da infrastrutture cloud gestite da aziende statunitensi, soggette a giurisdizioni straniere. Tra guasti, decisioni aziendali e tensioni geopolitiche, emerge una domanda: chi controlla davvero la sicurezza digitale dell'Europa?
I fatti di oggi sul disservizio di Microsoft 365, del quale abbiamo parlato in un precedente articolo, riaccendono una questione che l’Europa continua a rimandare: quanto è davvero sovrana la nostra infrastruttura digitale?
Che si tratti di un’interruzione tecnica, di una decisione aziendale o, nello scenario più estremo, di un servizio improvvisamente reso indisponibile (come potrebbe accadere nel caso di un’interruzione deliberata, sul modello delle preoccupazioni emerse nel caso di Anthropic Mythos), il problema resta lo stesso:

L‘Europa non gioca in casa.
Posta elettronica, collaborazione, identità digitali, archiviazione dei dati e persino strumenti di intelligenza artificiale sono ormai affidati a pochi grandi hyperscaler statunitensi. Aziende che operano sotto giurisdizioni straniere, rispondono a ordinamenti sui quali l’Unione europea non ha piena influenza e che, in ultima analisi, mantengono il controllo operativo delle infrastrutture da cui dipendono governi, imprese e cittadini europei.
Il punto non è mettere in discussione l’affidabilità tecnologica di Microsoft o degli altri grandi fornitori cloud. Il punto è comprendere cosa accadrebbe se, per un guasto, una scelta commerciale, una pressione normativa o una crisi geopolitica, quei servizi non fossero più disponibili.
Chi avrebbe davvero il potere di decidere?
E soprattutto, chi potrebbe garantire la continuità digitale dell’Europa?
Perché la sicurezza digitale non può dipendere soltanto dalla promessa di disponibilità di un fornitore. E non può essere considerata pienamente europea un’infrastruttura sulla quale l’Europa non esercita un controllo reale.
Gli Stati europei guardano sempre più alla tecnologia come a uno strumento di potere. In un contesto geopolitico segnato da tensioni crescenti, questo approccio comporta il rischio concreto che le infrastrutture digitali vengano utilizzate come leve di pressione tra Stati, con effetti diretti sulla sicurezza nazionale. Un esempio recente lo dimostra chiaramente: Microsoft ha impedito al Ministero della Difesa israeliano di accedere ad alcuni servizi cloud di Azure dopo che diverse inchieste giornalistiche avevano rivelato il loro utilizzo per attività di sorveglianza nei confronti dei residenti della Cisgiordania e della Striscia di Gaza.
Ma non si tratta di un episodio isolato. I recenti blackout che hanno coinvolto piattaforme globali come AWS, Azure e Cloudflare (primo incidente e secondo incidente), hanno avuto un impatto devastante su scala planetaria, paralizzando servizi pubblici, aziende, istituti bancari, media, sistemi di mobilità e strutture sanitarie. Eventi di questo tipo non possono più essere liquidati come semplici “incidenti tecnici”: siamo di fronte a veri e propri rischi sistemici, capaci di compromettere la continuità operativa di interi Paesi e, di conseguenza, la loro sicurezza nazionale.
Consapevoli di questa fragilità strutturale, molti Stati stanno iniziando a interrogarsi su come ridurre la dipendenza da fornitori tecnologici esterni.
Anche fuori Europa, siamo sullo stesso piano. Mentre la Russia dopo le sanzioni è passata completamente a software Open Source, la Cina sta passando a software domestico a favore di molte tecnologie Huawei, e sta seguendo una traiettoria simile, pianificando l’eliminazione di Microsoft Office dalle proprie infrastrutture nazionali.
Sempre più spesso, nel dibattito politico e industriale europeo, si parla di “cloud nazionale” o di “cloud sovrano” come risposta alle crescenti dipendenze tecnologiche. Annunci, lanci e dichiarazioni si susseguono, con l’idea che localizzare i dati entro i confini nazionali sia sufficiente a garantire controllo e sicurezza. Nella pratica, però, molte di queste iniziative si traducono semplicemente in data center situati in Europa — o addirittura in Italia — che continuano a operare su stack tecnologici forniti da Microsoft, Google o Amazon.
Il punto critico non è quindi solo dove risiedono fisicamente i dati, ma chi controlla realmente la tecnologia che li gestisce. Un’infrastruttura che utilizza hypervisor, sistemi operativi, piattaforme di gestione e servizi cloud di aziende extraeuropee resta, di fatto, esposta a dinamiche giuridiche e politiche che sfuggono al controllo degli Stati europei. Parlare di sovranità in questi casi rischia di diventare una semplificazione, se non una vera illusione.
Il problema è strutturale e richiede una risposta diversa: uno stack tecnologico completamente europeo, progettato, gestito e governato in Europa. Dall’hardware al software, dai sistemi di orchestrazione ai servizi di sicurezza, il controllo deve essere esercitato da soggetti sottoposti esclusivamente al diritto europeo. Questo aspetto diventa ancora più rilevante se si considera che tutte le aziende statunitensi sono obbligate a rispondere a normative come il FISA (Foreign Intelligence Surveillance Act) e, in particolare, alla famigerata Sezione 702. Questa disposizione consente alle autorità statunitensi di raccogliere informazioni di intelligence su persone non statunitensi situate all’estero, obbligando le aziende americane a collaborare e a fornire accesso ai dati, spesso senza possibilità di notifica agli interessati o ai governi stranieri coinvolti.
In questo scenario, la sovranità digitale non può essere ridotta a una questione geografica. Senza un reale controllo giuridico e tecnologico dell’intera filiera, il “cloud sovrano” rischia di restare una formula rassicurante, ma vuota, incapace di proteggere davvero gli interessi strategici europei.
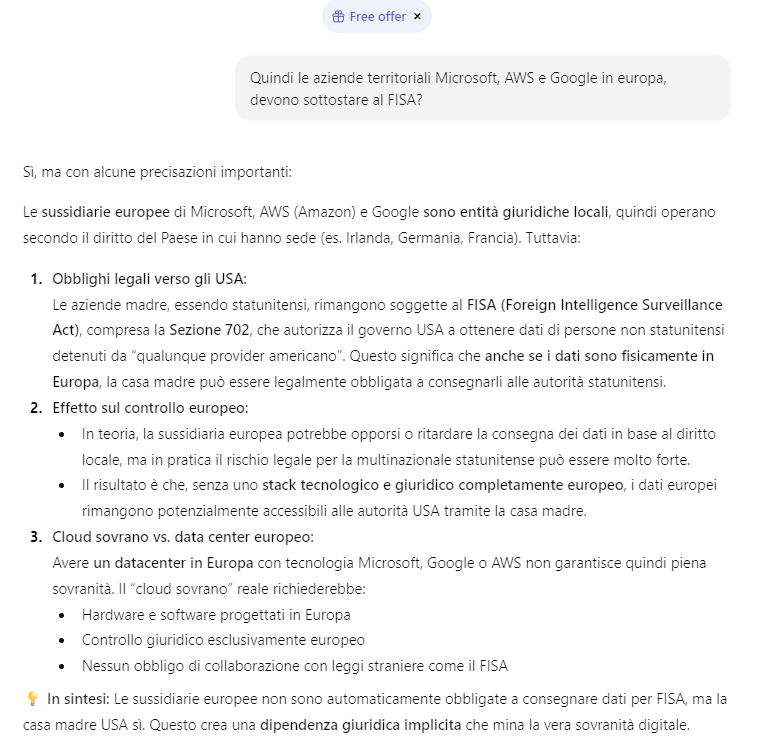
Nonostante le critiche e le difficoltà politiche, le soluzioni per costruire un cloud europeo realmente sovrano esistono già oggi e sono pienamente implementabili. Il problema non è tecnologico: tutte le componenti necessarie — dalla virtualizzazione all’orchestrazione dei container, dallo storage al networking — sono disponibili come software open source, con pieno controllo giuridico sui dati e con la possibilità di fare code review e test di sicurezza. Ciò che frena una vera autonomia del cloud europeo sono spesso le pressioni delle lobby internazionali, gli interessi consolidati dei grandi provider e le reticenze politiche, che preferiscono soluzioni già consolidate piuttosto che investire in un’infrastruttura locale indipendente.
Queste soluzioni non sono fantascienza: esistono framework, piattaforme e componenti open source pronti all’uso, capaci di garantire interoperabilità, sicurezza e pieno controllo europeo oltre che cloud service provider che utilizzano solo software opensource. Con un approccio sistematico, è possibile realizzare un vero cloud sovrano che riduca drasticamente la dipendenza da hyperscaler extraeuropei e metta finalmente l’Europa al centro della propria infrastruttura digitale.
Per chi volesse costruire un’infrastruttura cloud interamente sotto controllo europeo, esiste un vero e proprio ecosistema di componenti open source già collaudati, pronti a comporre qualsiasi architettura IaaS sovrana. Tra questi: Kubernetes per orchestrare container portabili, OpenStack per gestire compute, networking e storage, MinIO per lo storage ad alte prestazioni compatibile S3, e distro Linux come SUSE, Debian o Ubuntu per la gestione dei nodi. Per la virtualizzazione, Proxmox VE permette di costruire cluster con KVM e container LXC ad alta disponibilità, completando così una piattaforma cloud europea, open e indipendente.
Questa svolta legislativa solleva una domanda cruciale: cosa significa realmente parlare di sovranità nell’era digitale? La certificazione tecnica, per quanto rigorosa, non sostituisce un vero controllo giuridico. Senza quest’ultimo, gli strumenti che dovrebbero garantire autonomia restano parziali e incompleti.
L’Europa rischia così di dipendere da infrastrutture e servizi gestiti da attori extraeuropei, esponendosi a leggi e obblighi stranieri che possono condizionare la gestione dei dati sensibili. In un contesto geopolitico sempre più teso, questa mancanza di controllo diventa una vulnerabilità strategica concreta, non più solo teorica.
Per costruire una vera sovranità digitale serve un approccio diverso: infrastrutture, software e regolamentazione devono essere progettati e governati interamente in Europa. Solo così la certificazione potrà trasformarsi in strumento di autonomia reale, proteggendo dati, cittadini e interessi strategici senza dover subire interferenze esterne.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.