


Il 12 novembre 2026 una nuova e‑mail minacciosa, firmata Mikhail Andropov, ha colpito più di 130 scuole italiane, includendo anche la sede di Palazzo Chigi. L’attacco utilizza caselle di posta istituzionali straniere, probabilmente compromesse o soggette a spoofing, e si basa su una diffusione massiva tramite server SMTP. Gli esperti sottolineano l’importanza di analizzare gli header, i meccanismi SPF/DKIM/DMARC e di ricostruire la catena di trasmissione per identificare gli autori e prevenire ulteriori minacce alle istituzioni educative.
Il 12 novembre 2026 una nuova e-mail di minaccia, firmata da chi si presenta come Mikhail Andropov, è arrivata a numerose scuole italiane. Il messaggio porta l’intimidazione a un livello successivo: non solo afferma che in una scuola sarebbe già avvenuto un attentato con vittime, ma minaccia direttamente la sede del governo italiano.
Intanto, dietro questa campagna emergono una serie di questioni tecniche degne di attenzione: l’uso di caselle di posta di istituzioni straniere, l’invio massivo di messaggi e l’indagine sulla vera identità degli autori.
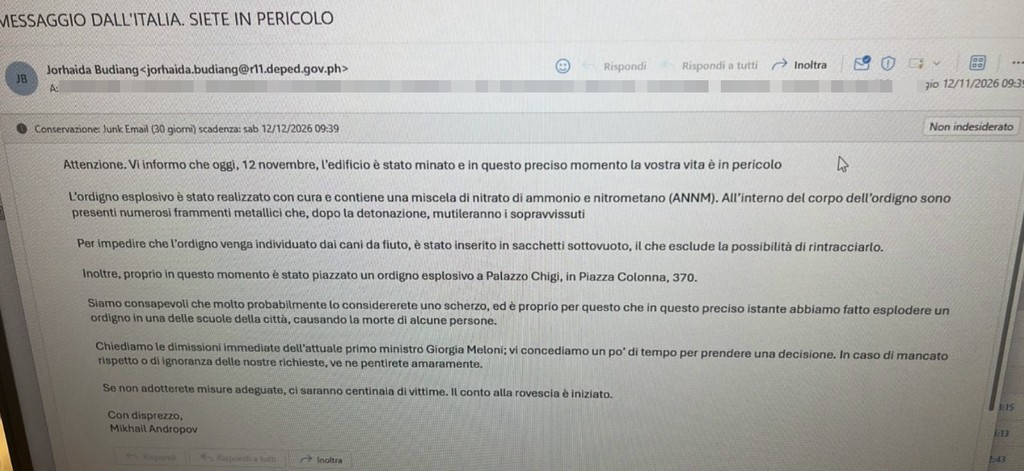

La campagna contro le scuole italiane non sembra essersi fermata con la prima ondata di e-mail dell’11 novembre. Una nuova email documenta del 12 novembre 2026, alle ore 9:39, riporta un nuovo messaggio minaccioso arrivato a diverse scuole italiane. Nell’elenco dei destinatari compaiono oltre 130 istituzioni educative.
Il messaggio è firmato ancora da Mikhail Andropov, lo stesso pseudonimo usato nelle precedenti minacce dirette alle scuole italiane, ad alcune televisioni europee e ad altri obiettivi.
Questa volta, il contenuto si è ulteriormente inasprito: il mittente indica esplicitamente Palazzo Chigi, la sede della Presidenza del Consiglio, come bersaglio della minaccia, citandone l’indirizzo di Piazza Colonna 370, a Roma.
L’e-mail sostiene che ordigni esplosivi sarebbero già stati collocati negli edifici scolastici, arrivando perfino ad affermare che in una scuola sarebbe già avvenuta un’esplosione con più vittime. Si tratta, per ora, di sole affermazioni del mittente, che non possono essere considerate fatti accertati.
Il messaggio descrive presunte caratteristiche tecniche degli ordigni: miscele chimiche, frammenti metallici e un confezionamento pensato per aggirare i sistemi di rilevamento. Occorre sottolinearlo con forza: le descrizioni restano dichiarazioni contenute in una e-mail minatoria e non costituiscono alcuna verifica indipendente dell’esistenza o della fattibilità tecnica dei dispositivi.
Secondo quanto riportato in precedenza dai, la prima ondata di e-mail dell’11 novembre aveva coinvolto migliaia di scuole italiane, provocando evacuazioni in diverse località e controlli di sicurezza da parte delle forze dell’ordine.
Dagli screenshot dell’e-mail emerge un dettaglio tecnico che merita un’indagine approfondita. Il mittente visualizzato nell’interfaccia è: Jorhaida Budiang
Il dominio deped.gov.ph appartiene al Dipartimento dell’Istruzione delle Filippine (Department of Education), mentre il prefisso r11 rimanda alla Regione XI del sistema scolastico filippino. Il dettaglio è rilevante, ma dal solo indirizzo del mittente non è possibile stabilire chi abbia effettivamente inviato il messaggio.
Dalle nostre analisi svolte da Manuel Roccon della community di RHC, è emerso che l’email in questione era stata precedentemente violata e finita nelle underground attraverso un malware di tipo infostealer. inoltre sembrerebbe che sia afferente ad un tenant Microsoft Azure per la posta elettronica.
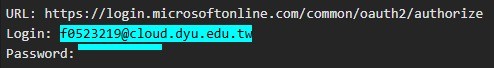
Ovviamente questo vuol dire che non sappiamo chi si nasconda dietro questa casella di posta e con molta probabilità si tratta di una email compromessa utilizzata come ponte per inviare queste email verso le scuole italiane.
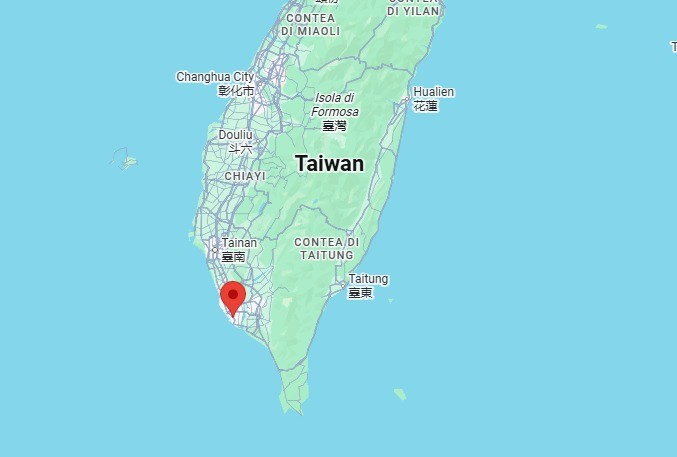
È necessario però distinguere con chiarezza: l’account universitario taiwanese emerso in precedenza e la casella filippina visibile in questi screenshot sono due prove distinte. Al momento non esistono elementi sufficienti a dimostrare che appartengano alla stessa infrastruttura d’attacco, né a confermare un legame diretto tra i due episodi.
Dal punto di vista della sicurezza informatica, l’aspetto più interessante di questo episodio non è tanto il contenuto delle e-mail minatorie, quanto il modo in cui gli autori sono riusciti a inviare messaggi simultaneamente a centinaia, forse migliaia di destinatari attraverso i sistemi di posta elettronica.
Gli screenshot oggi disponibili mostrano soltanto l’interfaccia del client di posta e non includono gli header SMTP completi. Non è quindi possibile determinare il server realmente utilizzato per l’invio, se l’account sia stato compromesso o se l’identità del mittente sia autentica.
Per ricostruire la catena di trasmissione del messaggio occorre recuperare il file EML originale e analizzare con attenzione i seguenti campi tecnici:
Inoltre, confrontare orari di consegna, Message-ID, server di posta e infrastrutture di messaggi diversi può aiutare gli investigatori a stabilire se esistano collegamenti tra le diverse campagne d’attacco.
Un altro elemento da tenere d’occhio è che lo pseudonimo Mikhail Andropov era già comparso in campagne di minacce dirette ad aeroporti europei e a organi di stampa. Il ripetersi dello stesso pseudonimo indica una possibile continuità narrativa tra gli episodi, ma da solo non basta a dimostrare che tutte le azioni siano opera dello stesso autore.
Ma colpire le scuole significa colpire i bambini, i ragazzi e il futuro stesso del nostro Paese. Utilizzare la paura, minacciare luoghi di formazione e costringere migliaia di studenti ad abbandonare le proprie aule significa attaccare proprio chi rappresenta la speranza di una società migliore. È un gesto vile, codardo e inaccettabile, perché trasforma la scuola, che dovrebbe essere un luogo di crescita, sicurezza e libertà, in uno strumento di paura.
La fabbrica del terrore continua a funzionare via e-mail.
Le priorità investigative oggi sono ricostruire l’infrastruttura di posta usata dagli autori, verificare gli account istituzionali coinvolti e, in ultima analisi, stabilire chi stia sfruttando le identità digitali di istituzioni straniere per alimentare questa campagna in continua escalation.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].