


Come abbiamo riportato nella giornata di ieri, il Gestore del servizio elettrico (GSE), è stato vittima tra il 29 e il 30 agosto di un attacco informatico.
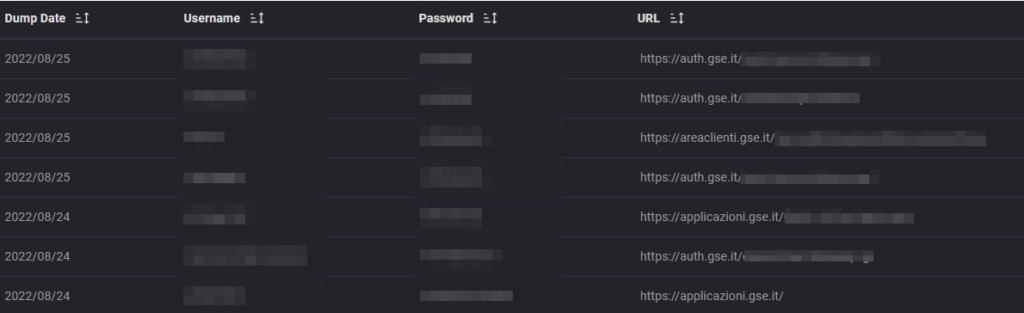
Siamo andati ad analizzare le informazioni in nostro possesso all’interno dei nostri sistemi di intelligence e abbiamo riscontrato che dal 24 di Agosto, erano stati messi in vendita dai broker di accesso, gli accessi a diversi entry-point dell’azienda, come viene mostrato dalla print screen in basso
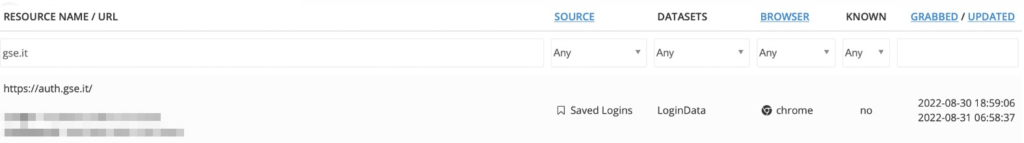

I criminali informatici, non passano troppo tempo a trovare le credenziali o le falle sui sistemi da attaccare, ma le acquistano da altri criminali informatici che le mettono in vendita nei mercati underground: ecco quindi i Broker di Accesso.
I Broker di Accesso sono criminali informatici con buone conoscenze nelle tecniche di penetration test, che rilevano falle di sicurezza all’interno delle infrastrutture IT di grandi organizzazioni e una volta rilevate, le rivendono nei forum underground e ad altri criminali informatici. Ma tali criminali gestiscono anche grosse botnet dove posso vendere i dati esfiltrati dal loro sistema a chi ne ha bisogno, per condurre un attacco mirato.
Red Hot Cyber ha portato più volte all’attenzione il fenomeno delle botnet spesso dimenticato, e dei dati raccolti da questi malware dai singoli dispositivi.
Tali informazioni, vengono rivendute successivamente nei mercati underground, e sono spesso l’inizio di un attacco ai sistemi informatici in quanto forniscono credenziali di accesso e preziose informazioni per i criminali informatici. Se vuoi approfondire questo argomento, leggi gli articoli di Talking Cricket.
Questa di fatto è quella che si chiama Cyber Threat Intelligence (CTI), ovvero quella materia che effettua il monitoraggio di fonti OSINT/CLOSINT per analizzare le minacce prima che queste colpiscono una rete o una organizzazione.
Ora potrebbe non essere questo il caso scatenante dell’incidente alla GSE, ma la CTI ci offre uno strumento importante per la prevenzione delle minacce che tutti dovrebbe conoscere e praticare tutte le organizzazioni.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.