L'Intelligence Advanced Research Projects Agency (IARPA) ha lanciato un nuovo programma volto ad analizzare ed eventualmente sfruttare i punti deboli nella psicologia dei criminali informatici. Il progetto, chiamato Rethinking Security with Cyber Psychology...
L'FBI ha annunciato la distruzione della botnet Moobot, composta da centinaia di router SOHO. Le autorità statunitensi hanno collegato la botnet al gruppo APT28 e affermano che è stata utilizzata per proxy...
Un'allerta di sicurezza ha scosso la comunità IT con la scoperta di una vulnerabilità 0-day nel servizio VMware ESXi Shell, ora disponibile per l'acquisto su eXploit.in, un noto mercato online...
Un nuovo trojan per iOS e Android, denominato GoldPickaxe, utilizza l'ingegneria sociale per costringere le vittime a scansionare i propri volti e documenti di identificazione. I ricercatori del Gruppo IB (Group-IB)...
La Polizia di Stato cerca ispettori tecnici da inserire nel settore della sicurezza cibernetica: una novità assoluta nel panorama dei concorsi pubblici, che consentirà a 177 giovani di partecipare alla...
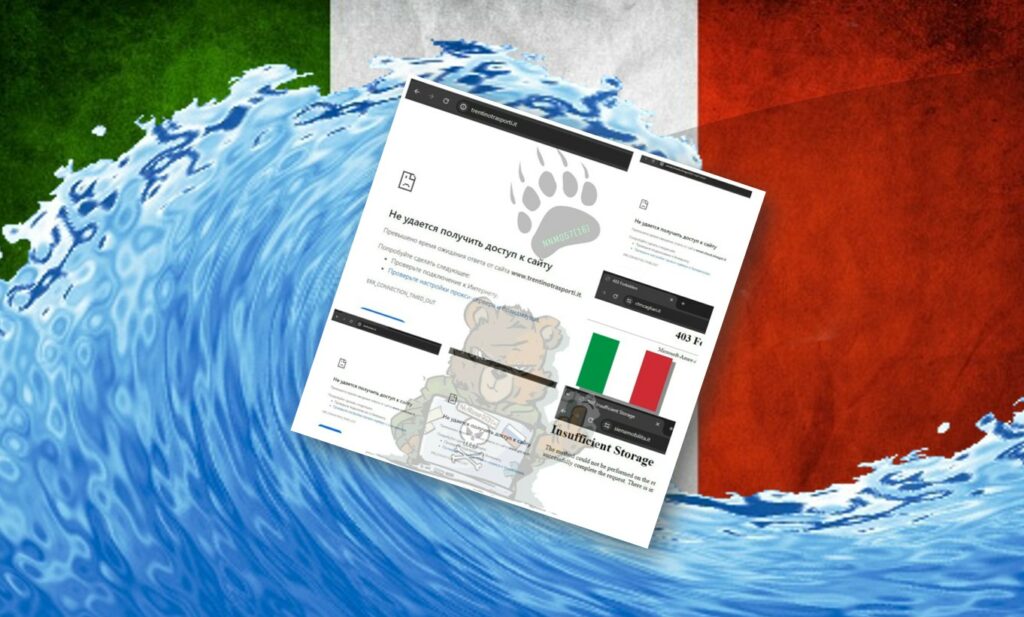
Come abbiamo visto, negli ultimi giorni il gruppo di hacktivisti filorussi di NoName057(16) sta colpendo le infrastrutture italiane utilizzando il progetto DDosia. Si tratta di un client decentralizzato che permette...
Il CERT-AgID ha pubblicato un avviso relativo ad una campagna malevola volta a compromettere le vittime attraverso l'utilizzo del pericoloso malware conosciuto come Danabot. L'Agenzia delle Entrate ha emesso un...
Gli hacker di NoName057(16) continuano le loro scorribande sui siti italiani attraverso attacchi di Distributed Denial-of-Service (DDoS). Alle ore 10:30 di questa mattina, gli hacktivisti hanno rivendicato una serie di attacchi ad obiettivi...
I ricercatori di sicurezza di McAfee hanno scoperto una nuova versione del malware Android MoqHao (noto anche come XLoader e Wroba). Il malware viene eseguito automaticamente sui dispositivi infetti senza richiedere alcuna...
Le ultime versioni del malware Raspberry Robin stanno utilizzando exploit per i recenti bug 0day sui sistemi vulnerabili. Secondo gli esperti di Check Point, hanno analizzato che gli operatori di Raspberry...