


La Francia attribuisce all’unità iraniana Shahid Kaveh il sabotaggio dei sistemi di refrigerazione di circa 700 siti della grande distribuzione. L’analisi tecnica di Sekoia ricostruisce le modalità di attacco e mette in luce l’esposizione dei controllori industriali Danfoss. Dalla seconda ondata europea agli episodi che hanno coinvolto i supermercati Coop in Sicilia, tra rivendicazioni filorusse, credenziali provenienti da infostealer e nuove tecniche di analisi basate sull’intelligenza artificiale, resta da chiarire quanto questi eventi siano realmente collegati.
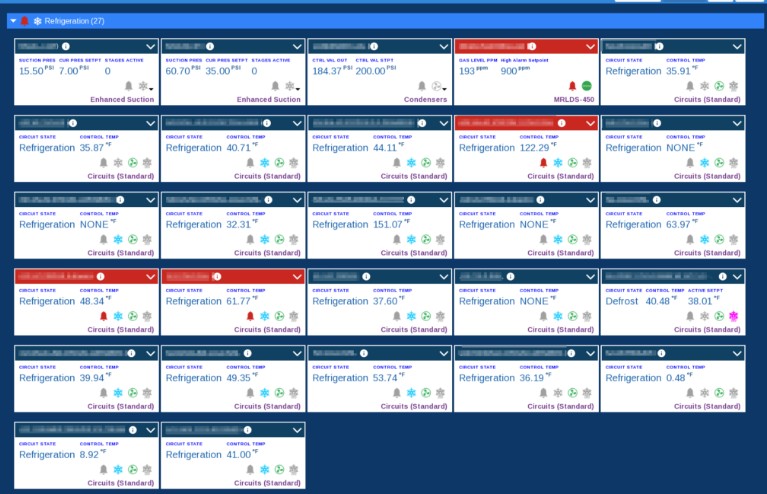
Un sistema di refrigerazione commerciale non è più soltanto un insieme di compressori, sonde e circuiti elettrici. Nei supermercati, la gestione delle celle frigorifere e dei banchi refrigerati è spesso affidata a controllori digitali collegati a piattaforme di supervisione, attraverso le quali è possibile monitorare temperature, cicli di sbrinamento, soglie di allarme e parametri operativi.

La connettività consente la gestione centralizzata di impianti distribuiti su più punti vendita, ma introduce anche una superficie d’attacco che non può essere considerata secondaria. Quando le interfacce di amministrazione sono raggiungibili direttamente da Internet, firmware non aggiornati e credenziali deboli possono trasformare un dispositivo destinato alla gestione tecnica di un impianto in un punto d’accesso per operazioni di sabotaggio.
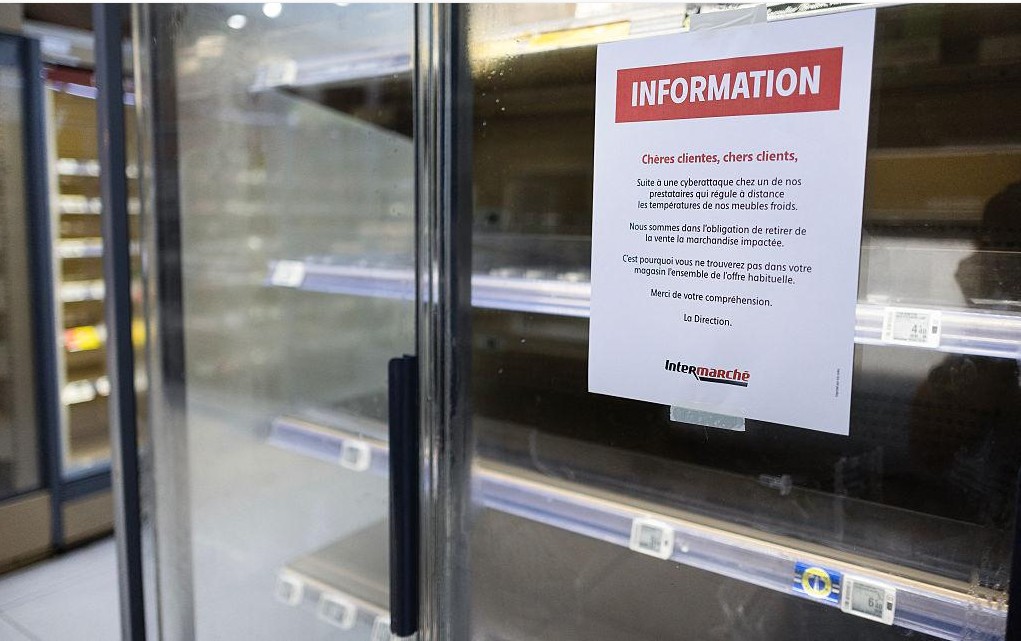
Gli episodi registrati in Europa tra ottobre e novembre 2026 mostrano concretamente questo rischio. Non si è trattato soltanto di indisponibilità di servizi informatici: la manipolazione dei parametri di funzionamento ha prodotto conseguenze fisiche, con perdita di prodotti alimentari, interruzioni operative e, nel caso francese, anche principi d’incendio.
La questione centrale non è soltanto tecnica. Occorre comprendere chi abbia condotto le diverse operazioni, quali elementi consentano di collegarle e dove termini l’evidenza tecnica per lasciare spazio alle ipotesi investigative e alle dichiarazioni degli attori.
La ricostruzione deve distinguere la campagna francese di ottobre, la successiva ondata europea di novembre e le rivendicazioni diffuse dai gruppi hacktivisti.
11-12 ottobre 2026 – Francia. Una campagna colpisce i controllori di refrigerazione di circa 700 siti della grande distribuzione francese. Le autorità francesi riferiscono che, dopo la compromissione dei dispositivi, i parametri di sbrinamento vengono modificati impostando temperature elevate. Si registrano perdite di merci e almeno 15 principi d’incendio.
12-16 ottobre – gli avvisi del CERT-FR. Il CERT-FR pubblica un’allerta relativa alla compromissione dei controllori remoti Danfoss, Copeland e Dixell. Le raccomandazioni riguardano soprattutto la rimozione dell’esposizione diretta a Internet, l’utilizzo di accessi protetti, la modifica delle password predefinite e l’aggiornamento dei firmware.
13-15 ottobre – le prime analisi tecniche. Sekoia avvia il monitoraggio dei controllori Danfoss e prepara un rapporto tecnico condiviso con clienti e partner il 15 ottobre. La ricerca prosegue nelle settimane successive, con l’impiego di honeypot e l’analisi delle attività provenienti da dispositivi esposti.
1-2 novembre – seconda ondata europea. Nuovi incidenti interessano sistemi di refrigerazione in circa una dozzina di Paesi europei, tra cui Belgio, Paesi Bassi, Germania e Svezia. In Francia vengono inoltre segnalate anomalie nelle celle frigorifere di tre strutture dell’Établissement Français du Sang, con temperature impostate fino a 110 °C prima dell’intervento del personale.
4 novembre – rivendicazione di NoName057(16) e Z-Pentest. I due gruppi diffondono una rivendicazione relativa agli attacchi, dichiarando di avere colpito apparecchiature Danfoss e Dixell e sostenendo di avere sfruttato le funzionalità integrate nei sistemi.
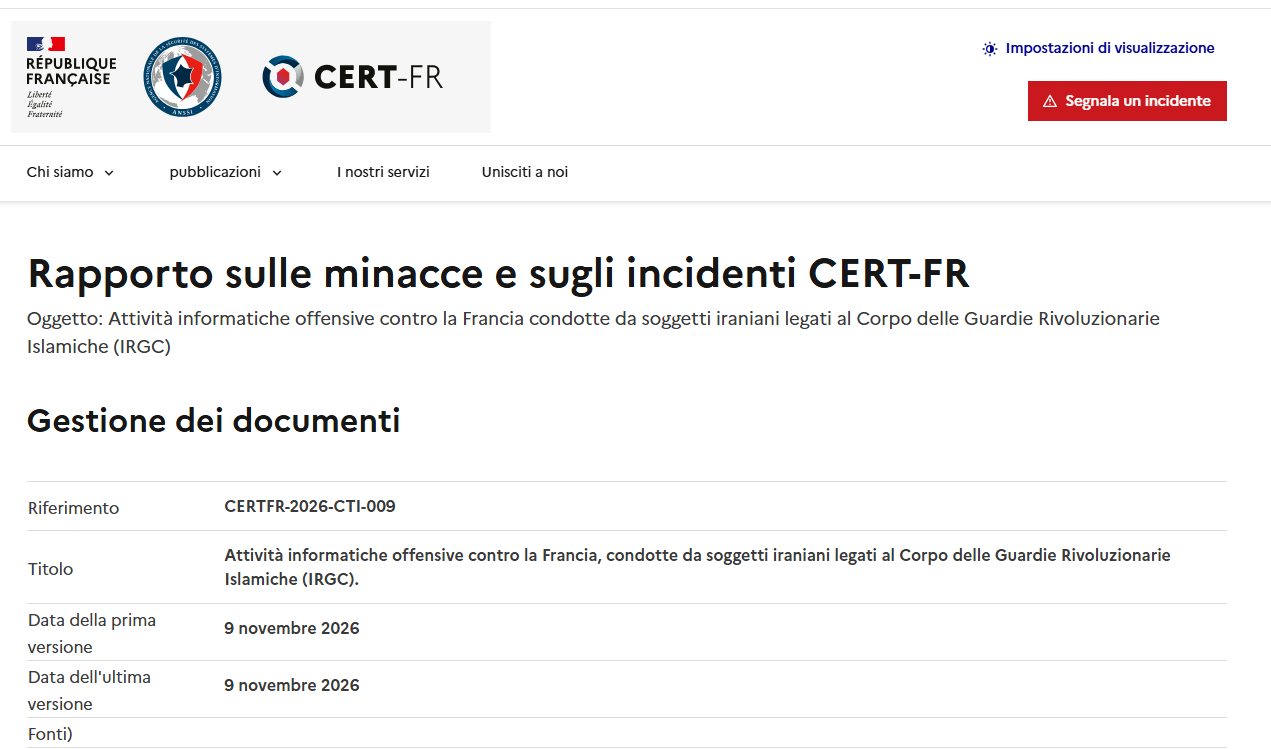
9 novembre – attribuzione francese all’Iran. Il governo francese rende pubblica l’attribuzione della campagna di sabotaggio dei sistemi di refrigerazione all’unità cyber iraniana Shahid Kaveh. Il CERT-FR pubblica il rapporto CERTFR-2026-CTI-009, che inserisce l’operazione in un quadro più ampio di attività cyber iraniane contro interessi francesi.
9 novembre – la posizione italiana. Antonio Tajani dichiara che gli attacchi ibridi riguardanti l’Italia presentano una matrice filorussa, precisando che non è noto se dietro di essi vi sia direttamente il governo russo.
La sequenza temporale è significativa, ma non dimostra da sola l’esistenza di un’unica regia. La prossimità degli episodi e la somiglianza degli effetti costituiscono elementi da approfondire, non una prova sufficiente dell’identità degli autori.
Il 9 novembre 2026 le autorità francesi hanno formalizzato l’attribuzione dell’attacco ai sistemi di refrigerazione all’unità cyber-offensiva iraniana Shahid Kaveh, affiliata al Centro elettronico e cyber del Corpo delle Guardie della Rivoluzione Islamica iraniane, indicato nelle fonti francesi con la sigla CGRI-CEC.
La comunicazione dell’ANSSI, l’Agenzia nazionale francese per la sicurezza dei sistemi informativi, è particolarmente esplicita. L’agenzia riferisce che il 12 ottobre era stata informata di un attacco contro i controllori di refrigerazione di circa 700 siti della grande distribuzione. I dispositivi erano stati compromessi nella notte tra l’11 e il 12 ottobre e i parametri di sbrinamento erano stati modificati per raggiungere temperature elevate.
Le conseguenze descritte dalle autorità comprendono perdite di merci e almeno 15 principi d’incendio.
L’ANSSI riferisce inoltre che l’attività non si sarebbe limitata ai supermercati. Il C4, il Centro di coordinamento delle crisi cyber francese, avrebbe individuato anche altre vittime nel settore agroalimentare, tra cui piccole macellerie, un macello e stabilimenti agroalimentari cooperativi. Contestualmente sarebbero stati presi di mira alcuni apparati Schneider Electric appartenenti a piccoli impianti idroelettrici francesi, con effetti più limitati.
Il dato decisivo riguarda l’attribuzione. Secondo l’ANSSI, il C4 è in grado di ricondurre le azioni distruttive all’unità Shahid Kaveh.
L’attribuzione si fonda su più categorie di elementi:
Non si tratta quindi di una semplice valutazione basata sul movente geopolitico o di una rivendicazione pubblicata sui social. Le autorità francesi dichiarano di avere condotto un’attività investigativa e di avere individuato correlazioni tecniche e operative con un gruppo già conosciuto.
È tuttavia necessario distinguere l’attribuzione ufficiale dalla possibilità di verificarne autonomamente tutti i passaggi. Le autorità hanno reso pubbliche le categorie di indicatori utilizzate, ma non l’intero patrimonio investigativo: log, dati forensi, indicatori completi dell’infrastruttura e documentazione dettagliata delle correlazioni non sono integralmente disponibili.
La conclusione corretta è dunque che la Francia ha ufficialmente attribuito il sabotaggio dei frigoriferi all’unità iraniana Shahid Kaveh, sulla base di elementi tecnici e di intelligence dichiarati dalle proprie autorità. Non sarebbe invece corretto sostenere che ogni singolo elemento dell’attribuzione sia stato verificato indipendentemente dalla comunità OSINT.
l rapporto CERT-FR CERTFR-2026-CTI-009 amplia il quadro e afferma che il C4 ha osservato diverse attività offensive contro interessi francesi riconducibili a due unità cyber iraniane: Shahid Shoostari e Shahid Kaveh.
Il documento richiama attività osservate almeno dal 2020, compresi gli attacchi contro Charlie Hebdo nel 2023 e contro un’impresa francese del settore degli schermi video nel 2024, nel contesto dei Giochi olimpici di Parigi.
Occorre però evitare un’imprecisione: la dichiarazione specifica sull’attacco ai controllori di refrigerazione indica Shahid Kaveh. Shahid Shoostari compare nell’attribuzione più ampia delle attività cyber contro interessi francesi. Non abbiamo quindi motivo di presentare entrambe le unità come responsabili dirette del sabotaggio dei frigoriferi.
Il C4 è un organismo interministeriale che riunisce ANSSI, COMCYBER, DGA, DGSE e DGSI. La sua valutazione integra quindi competenze tecniche e informazioni di intelligence che non sono necessariamente accessibili a ricercatori esterni.
Un contributo particolarmente rilevante alla ricostruzione tecnica arriva da Sekoia, che il 10 novembre ha pubblicato l’analisi The Cold Chain on Fire: Unpatched Danfoss controllers exploited.
È necessario precisare il perimetro del documento: Sekoia si concentra sui controllori Danfoss e dichiara espressamente di non trattare gli incidenti che hanno interessato i sistemi Copeland e Dixell o le infrastrutture di refrigerazione gestite da fornitori terzi.
La ricerca distingue gli effetti degli attacchi dalle attività osservate direttamente dagli analisti. Un dispositivo individuato su Internet, una richiesta sospetta registrata da un honeypot e un sistema realmente compromesso rappresentano condizioni differenti.
Secondo Sekoia, attraverso interrogazioni su Censys sono stati individuati oltre 2.700 sistemi Danfoss esposti a livello mondiale all’11 ottobre 2026, dei quali circa 1.700 localizzati in Francia.
Alle 16:00 del 12 ottobre, circa la metà dei dispositivi francesi precedentemente individuati non risultava più accessibile pubblicamente.
La diminuzione iniziale aveva sollevato il dubbio che i controllori fossero stati cancellati o resi inutilizzabili. Le informazioni raccolte da Sekoia attraverso fonti riservate indicavano invece che erano stati modificati i parametri dei sistemi di refrigerazione. La riduzione dei dispositivi accessibili potrebbe quindi essere attribuibile agli interventi di contenimento effettuati dalle vittime.
Un elemento ulteriore proviene dall’analisi dei dati WHOIS. Sekoia ha individuato un soggetto associato a oltre 70 istanze Danfoss divenute irraggiungibili dopo l’attacco. La vittima avrebbe successivamente confermato a giornalisti in contatto con la società di essere stata interessata dalla campagna.
Il dato evidenzia una superficie d’attacco estesa: migliaia di interfacce di controllo industriale erano raggiungibili dall’esterno, in un contesto nel quale la gestione remota degli impianti costituisce una componente ordinaria dell’organizzazione aziendale.
Il 12 ottobre Sekoia ha predisposto quattro honeypot che replicavano interfacce web di controllori Danfoss 800A, collocati in Francia e nei Paesi Bassi.
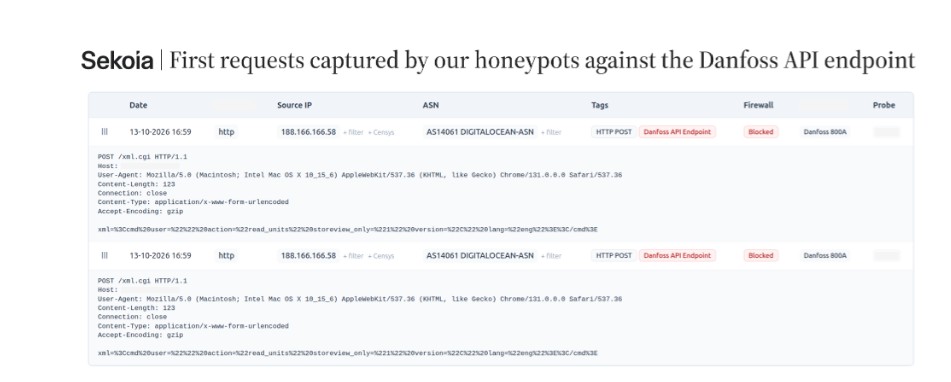
Il giorno successivo uno dei dispositivi ha ricevuto richieste HTTP non autenticate dirette all’azione read_units, utilizzata per enumerare le unità del sistema e i relativi indirizzi IP.
Secondo i ricercatori, questa funzione può consentire di ottenere informazioni preziose sul controllore, compresa l’identità e la posizione del punto vendita nel quale è installato, qualora tali informazioni siano presenti nella configurazione.
Nelle settimane successive sono state registrate richieste verso l’endpoint xml.cgi provenienti da 26 indirizzi IP distinti. Le attività comprendevano interrogazioni delle funzioni read_units e read_date_time, oltre a tentativi di password spraying contro gli account Supervisor e admin, utilizzando la password 12345.
Queste osservazioni documentano attività di ricognizione e tentativi di accesso contro interfacce che riproducevano dispositivi industriali. Non dimostrano che tutti gli indirizzi IP coinvolti abbiano partecipato agli attacchi contro i supermercati.
Un’ulteriore osservazione riguarda il primo novembre, tra le 22:00 e le 22:30.
Sekoia ha rilevato un tentativo di sfruttamento diretto contro i propri honeypot. Le richieste provenivano dagli indirizzi:
178.83.226[.]21537.16.75[.]128Secondo l’analisi pubblicata, il tentativo mirava a modificare il nome di un account utente identificato dal numero progressivo 1, associato a privilegi amministrativi.
La richiesta è stata bloccata dall’honeypot. Il comportamento ha tuttavia consentito ai ricercatori di ricostruire una possibile sequenza di sfruttamento: modificare il nome dell’account amministrativo per renderlo noto all’attaccante e predisporre successivamente un’operazione di reimpostazione della password.
Sekoia ha approfondito la richiesta utilizzando immagini del firmware Danfoss e un modello di intelligenza artificiale. L’analisi ha permesso di comprendere che la funzionalità consentiva di rinominare un account indicando semplicemente il suo identificativo numerico, senza autenticazione.
Nel caso osservato, l’obiettivo era l’utente identificato come ID 1, un account con privilegi amministrativi completi.
La modifica del nome avrebbe rappresentato il primo passaggio di una possibile catena di sfruttamento. Una seconda richiesta, non osservata perché la prima era stata bloccata dall’honeypot, avrebbe potuto essere utilizzata per reimpostare la password dell’account.
Gli indirizzi IP citati costituiscono indicatori tecnici associati a uno specifico tentativo osservato sugli honeypot. Non sono, da soli, indicatori sufficienti per attribuire l’attività a Shahid Kaveh o a un altro gruppo.
Dopo la prima ondata francese, una parte delle analisi pubbliche ha ipotizzato l’impiego della vulnerabilità CVE-2025-41450, conosciuta anche come Code of the Day e descritta da Claroty.
La vulnerabilità riguarda il meccanismo di autenticazione di alcuni controllori Danfoss e può consentire di aggirare il controllo della password attraverso una verifica basata su un codice derivato dalla data corrente.
Sekoia precisa però di non avere potuto confermare che questa vulnerabilità sia stata effettivamente sfruttata durante la campagna di ottobre.
Le richieste dirette alla funzione read_date_time, osservate nei propri honeypot tra il 19 e il 25 ottobre, potrebbero essere compatibili con una fase preliminare di ricognizione finalizzata a determinare la data del dispositivo. Tuttavia, non è possibile escludere attività di ricerca o scansione condotte da soggetti diversi dagli attaccanti.
La distinzione è fondamentale: la presenza di una vulnerabilità in un prodotto non prova che quella vulnerabilità sia stata utilizzata in un determinato incidente.
Uno degli aspetti più interessanti dell’indagine di Sekoia riguarda il ruolo dell’intelligenza artificiale nell’analisi delle vulnerabilità dei controllori industriali.
Il giorno successivo al tentativo di sfruttamento registrato il primo novembre, i ricercatori hanno utilizzato il modello GLM 5.3 insieme alle immagini firmware Danfoss scaricate dal sito del produttore per comprendere il comportamento della richiesta catturata.
L’analisi ha permesso di identificare una funzione vulnerabile: un attaccante poteva rinominare un account utente fornendo il relativo identificativo numerico, senza autenticazione.
Il passaggio successivo ha consentito di comprendere come questa funzionalità potesse essere inserita in una catena di sfruttamento più ampia. La modifica del nome dell’account amministrativo avrebbe potuto consentire di predisporre una successiva richiesta di reimpostazione della password.
Sekoia evidenzia un rischio ulteriore: combinando la conoscenza di una vulnerabilità, un elenco di indirizzi IP associati a controllori Danfoss esposti su Internet e file HAR contenenti le configurazioni delle interfacce web, un attaccante potrebbe utilizzare un modello linguistico per sviluppare codice di exploit in tempi molto più rapidi.
Il punto non è sostenere che l’intelligenza artificiale abbia autonomamente condotto gli attacchi. L’elemento rilevante è la possibilità che un LLM riduca sensibilmente il tempo necessario per comprendere funzionalità non documentate, individuare difetti e trasformare una vulnerabilità in uno strumento operativo.
La conseguenza è un abbassamento della barriera tecnica per attacchi contro piccoli sistemi ICS, dispositivi IoT e infrastrutture di building automation.
Il rischio non riguarda soltanto operazioni sponsorizzate da Stati. La stessa disponibilità di firmware, dispositivi esposti e strumenti di analisi basati su AI può favorire campagne opportunistiche e attività di emulazione da parte di soggetti meno strutturati.
Nella propria analisi, Sekoia richiama due precedenti che meritano attenzione per la tipologia di dispositivi e per le modalità operative descritte.
Il primo risale al 2022, quando circa 40 supermercati israeliani dotati di controllori Danfoss sarebbero stati compromessi. Il secondo riguarda la fine di agosto 2026, quando almeno sei basi militari statunitensi sul territorio continentale avrebbero subito anomalie nei sistemi di refrigerazione, con congelatori forzati in modalità di sbrinamento.
Secondo Sekoia, le modalità osservate negli episodi statunitensi presenterebbero analogie con quelle riscontrate in Francia, in particolare per la manipolazione dei parametri di funzionamento.
La società evidenzia che entrambi i precedenti interessano Paesi considerati avversari geopolitici dell’Iran e che il profilo degli obiettivi è compatibile con le priorità strategiche delle operazioni cyber offensive iraniane.
La stessa analisi, tuttavia, precisa un punto fondamentale: nessuno dei due episodi è stato formalmente attribuito all’Iran e non esistono indicatori tecnici che colleghino direttamente quei casi al cluster analizzato.
Si tratta quindi di precedenti utili per una valutazione comparativa del modus operandi e della selezione degli obiettivi, non di prove di una campagna iraniana continuativa contro tutti i sistemi Danfoss.
La ricorrenza del medesimo produttore e di modalità di sabotaggio analoghe costituisce una linea investigativa interessante, ma richiederebbe ulteriori riscontri: infrastrutture condivise, tecniche di accesso, indicatori di compromissione, sequenze operative e correlazioni temporali verificabili.
Sekoia introduce anche una possibile spiegazione geopolitica per la scelta della Francia come obiettivo.
Il 24 settembre 2026 Parigi aveva annunciato il dispiegamento di truppe e sistemi di difesa aerea presso il terminal petrolifero di Yanbu, in Arabia Saudita. Secondo l’analisi della società, questa decisione potrebbe essere stata percepita da Teheran come un sostegno diretto a un Paese avversario.
L’ipotesi è interessante perché inserisce il sabotaggio della refrigerazione in un contesto di tensione regionale e di contrapposizione tra interessi iraniani e occidentali.
È tuttavia necessario mantenere distinta la ricostruzione geopolitica dall’attribuzione tecnica. Il dispiegamento francese costituisce un possibile elemento di contesto e un movente ipotizzato da Sekoia, ma non dimostra che la decisione abbia determinato l’attacco né che gli autori abbiano agito per quella specifica ragione.
Un passaggio particolarmente delicato riguarda gli episodi registrati nella notte tra il primo e il 2 novembre.
Sekoia osserva somiglianze temporali, infrastrutturali, di targeting e di tradecraft tra le attività di ottobre e quelle di novembre. Sulla base di questi elementi, ritiene possibile che le due ondate siano state condotte dallo stesso attore.
Questa è una valutazione analitica della società, non una conferma definitiva dell’identità dell’autore.
La distinzione diventa ancora più importante alla luce delle informazioni pubblicate da Le Monde il 9 novembre. Il quotidiano riferisce che l’origine della seconda ondata, quella del primo e 2 novembre, rimane sconosciuta. La rivendicazione di NoName057(16) e Z-Pentest non è accompagnata da prove sufficienti e non consente di attribuire l’operazione al gruppo.
Occorre quindi evitare di estendere automaticamente l’attribuzione francese all’Iran anche agli episodi di novembre.
La Francia ha attribuito a Shahid Kaveh la campagna contro i controllori di refrigerazione di ottobre. Per la seconda ondata europea, compresi gli episodi che hanno interessato strutture francesi del sangue, non è pubblicamente dimostrata la medesima responsabilità.
Le somiglianze individuate da Sekoia rappresentano una pista da approfondire, ma non sostituiscono la necessità di correlazioni tecniche verificabili.
Il 4 novembre i gruppi NoName057(16) e Z-Pentest hanno diffuso una rivendicazione relativa agli attacchi contro i sistemi di refrigerazione.
Nel video, i due collettivi dichiarano di avere colpito apparecchiature Danfoss e Dixell, affermando di non avere avuto bisogno di malware e di avere semplicemente sfruttato le funzionalità integrate nei dispositivi.
Il messaggio contiene anche una minaccia più ampia, con riferimenti a sistemi di approvvigionamento idrico, centrali elettriche, impianti industriali e siti di stoccaggio alimentare.
La valutazione di Sekoia è esplicita: la rivendicazione viene considerata non comprovata. La società richiama la storia operativa di NoName057(16), principalmente associato ad attività DDoS contro obiettivi ucraini ed europei e a dichiarazioni di responsabilità talvolta fuorvianti, piuttosto che a intrusioni nei sistemi ICS o a operazioni di sabotaggio fisico.
Anche il contenuto del video non fornisce elementi tecnici sufficienti per verificare autonomamente l’accesso ai sistemi: non vengono presentate evidenze forensi complete, log di autenticazione, configurazioni prima e dopo la modifica o dati che consentano di collegare direttamente gli autori ai singoli punti vendita.
La rivendicazione va quindi classificata come dichiarazione pubblica di responsabilità, non come attribuzione verificata.
Questo aspetto assume particolare importanza in un contesto di guerra ibrida, nel quale la comunicazione degli attori può avere finalità propagandistiche e contribuire a confondere la ricostruzione degli incidenti.
Uno degli elementi più delicati della vicenda riguarda il campione di credenziali diffuso dai gruppi insieme alla rivendicazione.
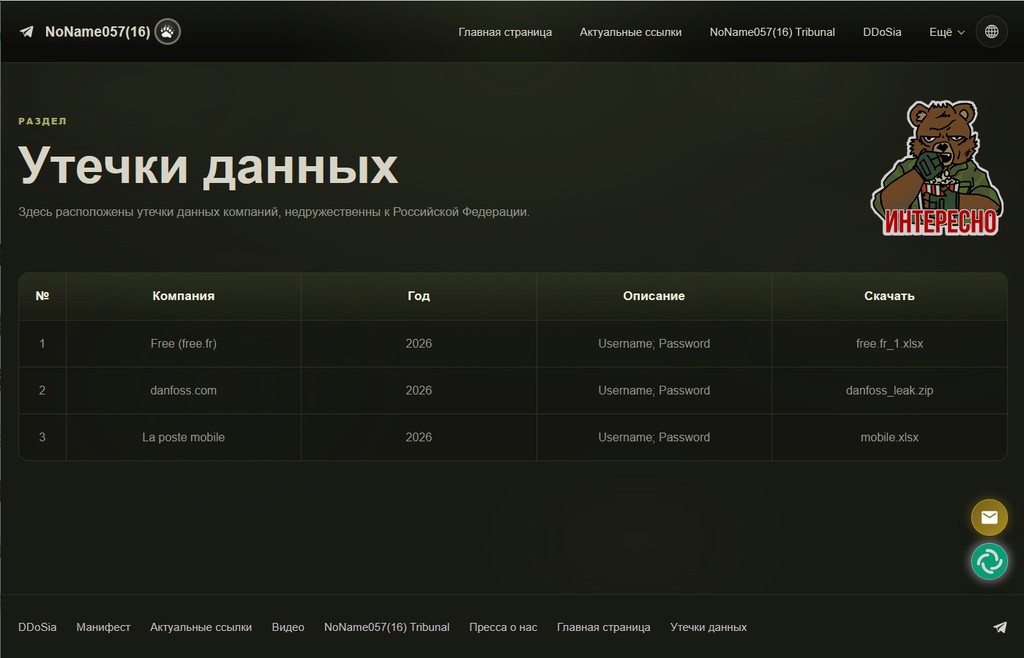
Secondo l’analisi di Sekoia, il materiale presenta caratteristiche compatibili con raccolte aggregate di log provenienti da infostealer, piuttosto che con un database sottratto direttamente all’infrastruttura aziendale di Danfoss.
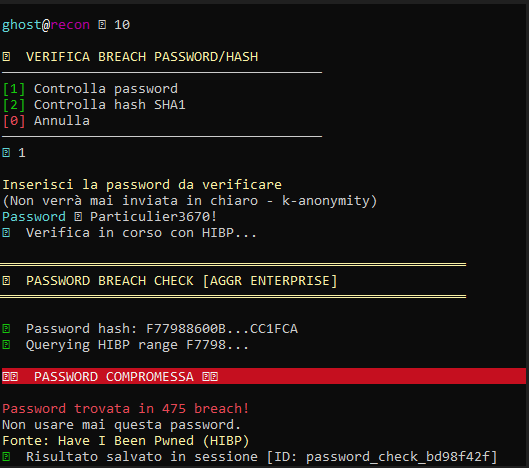
A seguire, alcune immagini tratte dalle attività indipendenti di ricerca OSINT condotte dall’autore, a documentazione degli elementi raccolti durante l’analisi
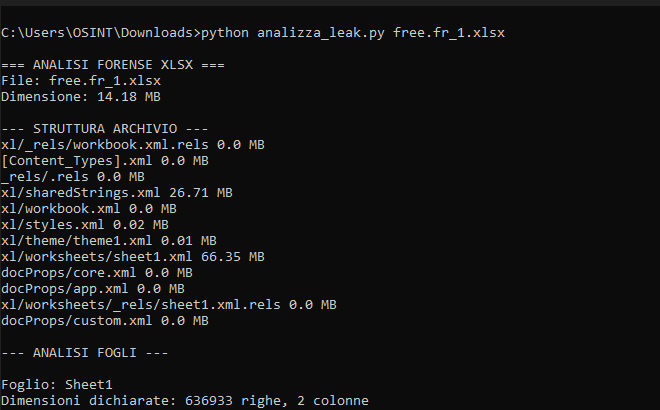
La distinzione ha un peso investigativo rilevante.
Gli infostealer sono malware progettati per sottrarre informazioni memorizzate sui dispositivi compromessi: credenziali salvate nei browser, cookie di sessione, dati di accesso a servizi online e altre informazioni utilizzabili per successive attività fraudolente.
Una raccolta di credenziali provenienti da questi malware può contenere account riferibili a dipendenti, clienti o fornitori di un’azienda senza che l’infrastruttura centrale dell’azienda stessa sia stata violata.
In altre parole, la presenza di credenziali associate a Danfoss non dimostra automaticamente una compromissione dei sistemi Danfoss.
Per stabilire la provenienza del materiale occorrerebbe verificare:
La consultazione di servizi di monitoraggio delle violazioni, come Have I Been Pwned, può fornire ulteriori riscontri quando un indirizzo risulta associato a una specifica raccolta di Stealer Logs. Anche in questo caso, però, il risultato deve essere interpretato correttamente: dimostra l’inclusione dell’indirizzo nella raccolta indicata dal servizio, non identifica automaticamente il dispositivo compromesso, il malware responsabile o il percorso utilizzato per accedere a un determinato sistema.
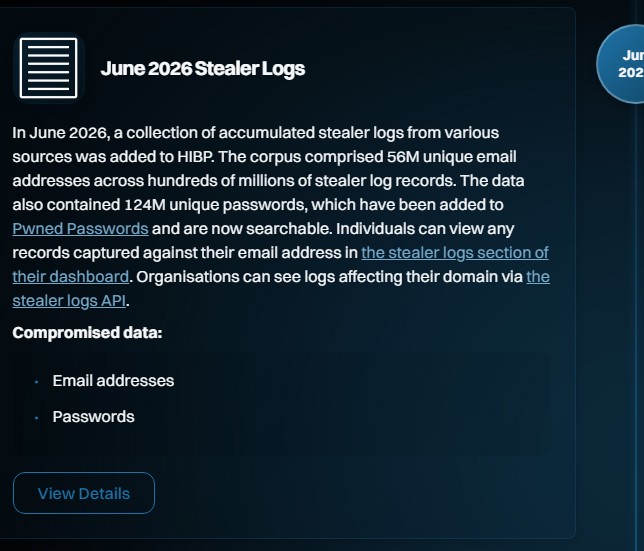
È quindi necessario evitare un salto logico: credenziali provenienti da infostealer, account aziendali e compromissione dell’infrastruttura del produttore sono fenomeni collegabili, ma non equivalenti.
L’attribuzione francese assume un significato ulteriore se inserita nel quadro delle precedenti attività iraniane contro infrastrutture industriali e sistemi di controllo.
Un riferimento documentale importante è l’advisory congiunto pubblicato nel dicembre 2023 da CISA, FBI, NSA, EPA e autorità israeliane, identificato come AA23-336A.
Il documento descrive le attività della persona CyberAv3ngers, associata al Corpo delle Guardie della Rivoluzione Islamica, contro controllori industriali Unitronics Vision Series utilizzati anche in infrastrutture idriche e di trattamento delle acque.
Gli attori avevano preso di mira dispositivi raggiungibili da Internet, sfruttando anche password predefinite o insufficientemente protette. In diversi casi le interfacce dei controllori erano state alterate con messaggi e riferimenti politici.
L’advisory evidenziava inoltre che le rivendicazioni pubblicate sui canali Telegram degli attori non erano tutte attendibili: alcune operazioni dichiarate non avevano trovato riscontro, mentre altre erano state effettivamente documentate.
Questo precedente è utile per comprendere due aspetti.
Il primo è la presenza, nella storia delle operazioni attribuite a soggetti iraniani, di attività dirette contro dispositivi OT esposti su Internet e utilizzati in servizi essenziali.
Il secondo è che la comunicazione degli attori costituisce una fonte da analizzare, ma non può essere assunta come prova autonoma dell’effettiva riuscita di un attacco.
Il parallelismo con i controllori di refrigerazione è quindi significativo sul piano del modus operandi e della tipologia di obiettivi. Non è, da solo, una prova tecnica che colleghi ogni episodio del 2026 alla stessa infrastruttura o allo stesso gruppo.
La seconda ondata europea ha interessato anche l’Italia.
Tra gli episodi riportati dalla stampa figurano quattro punti vendita Coop in Sicilia, tre a Catania e uno a Palermo, gestiti dal gruppo Radenza. Il management ha confermato un attacco al sistema di controllo remoto dei banchi frigoriferi, precisando che le verifiche non avevano evidenziato ulteriori danni oltre a quelli direttamente collegati all’incidente.
La ricognizione pubblicata da Cyber Security 360 il 9 novembre ha raccolto ulteriori segnalazioni provenienti da diverse regioni italiane, comprese attività commerciali, mense, imprese alimentari e bar. La stessa ricostruzione distingue i casi confermati dalle situazioni ancora sottoposte ad accertamento.
È importante non trasformare ogni segnalazione in un caso tecnicamente accertato con le stesse caratteristiche. La ricostruzione nazionale richiede di distinguere gli incidenti confermati dai gestori, quelli comunicati dalle autorità e quelli riportati soltanto da fonti giornalistiche.
In questa fase, il dato più significativo è la presenza di episodi italiani all’interno di una più ampia sequenza europea, con effetti simili e una collocazione temporale ravvicinata.
Il 9 novembre, a Parigi, il ministro degli Esteri Antonio Tajani è intervenuto sulle attribuzioni relative agli attacchi ibridi.
La sua dichiarazione è stata netta: gli attacchi che riguardano l’Italia sarebbero riconducibili a hacker filorussi, ma non vi sarebbero elementi per affermare che dietro le operazioni ci sia direttamente il governo di Mosca.
Tajani ha inoltre osservato che gli episodi si sono verificati in momenti ravvicinati e che sembrerebbe esserci un coordinamento, distinguendo tuttavia la matrice filorussa degli attori dalla responsabilità diretta dello Stato russo.
Questa precisazione è essenziale per non sovrapporre il caso francese a quello italiano.
Per la Francia esiste una dichiarazione ufficiale di attribuzione all’Iran e un rapporto del C4 che identifica Shahid Kaveh per la campagna dei frigoriferi. Per l’Italia, la posizione pubblica del ministro richiama gruppi filorussi, ma non identifica una responsabilità governativa russa.
Non è quindi corretto trasferire automaticamente l’attribuzione francese agli episodi italiani, né considerare la rivendicazione di NoName057(16) e Z-Pentest come prova definitiva della responsabilità per l’intera campagna europea.
La simultaneità degli eventi può essere un elemento utile per l’analisi di correlazione, ma deve essere accompagnata da riscontri tecnici: infrastrutture condivise, indicatori di compromissione, tecniche di accesso, sequenze operative e corrispondenze temporali verificabili.
Nelle settimane precedenti e durante la sequenza degli attacchi europei, Teheran ha intensificato i contatti diplomatici ed economici con l’Italia. Si tratta di una linea di attività documentata da fonti iraniane, italiane e da organismi camerali, che merita di essere inserita nel quadro geopolitico senza confonderla con le attribuzioni cyber.
Il 21 ottobre 2026, a Teheran, il ministro degli Esteri iraniano Abbas Araghchi ha incontrato Ali Akbar Rezaei, nuovo ambasciatore designato della Repubblica Islamica in Italia. Secondo il resoconto dell’agenzia ufficiale iraniana IRNA, ripreso da Agenparl, Rezaei ha illustrato al ministro il programma e le priorità della propria missione diplomatica. Araghchi ha sottolineato la necessità di sviluppare le relazioni con Roma, intensificare le consultazioni con le autorità italiane e utilizzare le opportunità esistenti per ampliare la cooperazione bilaterale.
Il resoconto non riferisce la conclusione di nuovi accordi con il governo italiano: documenta piuttosto l’indirizzo politico che Teheran intende imprimere alla propria rappresentanza diplomatica.
Prima dell’avvio della missione a Roma, Rezaei ha inoltre avuto colloqui con il presidente iraniano Masoud Pezeshkian e con i vertici della Iran Chamber of Commerce, Industries, Mines and Agriculture (ICCIMA), l’organizzazione nazionale di rappresentanza del settore imprenditoriale iraniano.
Secondo quanto riportato dal Giornale Diplomatico, gli incontri con i vertici dell’organizzazione sono stati dedicati al rilancio delle relazioni economiche tra Iran e Italia. Tra le priorità indicate figuravano l’individuazione di settori industriali sui quali sviluppare nuove partnership, il rafforzamento dei rapporti con le PMI italiane, una maggiore partecipazione iraniana alle fiere nazionali e la possibilità di sviluppare progetti comuni anche in mercati terzi.
Il 4 novembre Rezaei ha formalizzato l’avvio della propria missione diplomatica a Roma, con la consegna delle credenziali e un incontro con il segretario generale della Farnesina, l’ambasciatore Riccardo Guariglia.
Il versante economico non nasce con la nomina del nuovo ambasciatore. La Camera di Commercio e Industria Italia-Iran documenta una collaborazione strutturata tra le associazioni imprenditoriali dei due Paesi. Il 5 settembre 2024, a Roma, si era svolto un incontro tra i vertici della Camera italiana e della controparte iraniana, con la conferma del memorandum d’intesa e della continuità delle iniziative a sostegno dei rapporti commerciali.
La stessa organizzazione dichiara di assistere le imprese italiane interessate a sviluppare partenariati commerciali, industriali e finanziari con l’Iran e con gli altri Paesi dell’area E.C.O.
Anche sul piano politico-istituzionale i canali di interlocuzione sono rimasti aperti. Il 5 agosto 2026 la Farnesina ha pubblicato un comunicato relativo a un colloquio telefonico tra Antonio Tajani e Abbas Araghchi. I due ministri hanno discusso della situazione nello Stretto di Hormuz, della libertà di navigazione e dei negoziati sul Libano.
Questi elementi documentano una precisa attività diplomatica ed economica iraniana nei confronti dell’Italia, sviluppata proprio nelle settimane precedenti e durante la sequenza degli attacchi informatici europei.
Non costituiscono, però, evidenza di un collegamento tra le relazioni bilaterali e le operazioni cyber attribuite dalle autorità francesi all’unità Shahid Kaveh.
La distinzione è essenziale anche sul piano investigativo. Gli incontri diplomatici, i contatti con le associazioni imprenditoriali e le dichiarazioni sulla cooperazione economica sono fatti documentabili e possono contribuire a descrivere il contesto geopolitico nel quale si sviluppano gli eventi. Non dimostrano, in assenza di ulteriori riscontri, una relazione operativa tra rappresentanze diplomatiche, organismi economici e strutture cyber-offensive.
Il loro interesse per questa ricostruzione è dunque contestuale: mentre la Francia formalizzava un’attribuzione di responsabilità all’Iran per il sabotaggio dei frigoriferi di ottobre, Teheran continuava a promuovere il rafforzamento dei rapporti diplomatici ed economici con Roma. Sono due piani distinti, che l’analisi OSINT deve mantenere separati fino all’eventuale emersione di elementi documentali capaci di dimostrare un collegamento.
Gli attacchi alla catena del freddo europea dimostrano come la compromissione di dispositivi industriali apparentemente periferici possa produrre conseguenze concrete sulle attività economiche e sulla sicurezza delle infrastrutture.
Non è necessario compromettere un grande data center o distribuire un ransomware per provocare danni significativi. In alcuni casi può essere sufficiente accedere a un’interfaccia di amministrazione, modificare una soglia di temperatura o alterare un ciclo di sbrinamento per compromettere la conservazione degli alimenti e interrompere l’attività di un punto vendita.
L’analisi tecnica di Sekoia evidenzia un problema strutturale: controllori esposti su Internet, firmware non aggiornati, credenziali deboli e funzionalità amministrative non adeguatamente protette. A questo si aggiunge la possibilità che strumenti di intelligenza artificiale accelerino l’analisi dei firmware e lo sviluppo di tecniche di sfruttamento, riducendo le competenze e i tempi necessari per preparare un attacco.
Sul piano dell’attribuzione, è necessario mantenere distinte le diverse vicende. La Francia ha ufficialmente ricondotto la campagna contro i sistemi di refrigerazione di ottobre all’unità iraniana Shahid Kaveh, sulla base di elementi tecnici e di intelligence dichiarati dalle proprie autorità. Per la seconda ondata europea di novembre, invece, Sekoia rileva analogie operative, ma non esiste una conferma pubblica definitiva della medesima responsabilità. In Italia, il ministro Tajani ha parlato di una matrice filorussa, senza attribuire direttamente gli episodi al governo russo.
Le misure di protezione sono note: eliminare l’esposizione diretta dei controllori a Internet, proteggere gli accessi remoti, sostituire le credenziali predefinite, aggiornare i firmware, segmentare le reti OT da quelle aziendali e monitorare le modifiche ai parametri di configurazione.
La lezione più importante riguarda però la natura stessa della minaccia. I sistemi di refrigerazione, come quelli di trattamento delle acque, gli impianti HVAC e l’automazione degli edifici, fanno parte di un ecosistema industriale connesso nel quale anche un dispositivo secondario può diventare un obiettivo strategico.
La sicurezza OT non può più essere considerata una questione esclusivamente tecnica o demandata ai soli manutentori. È una componente essenziale della resilienza delle infrastrutture e della continuità operativa delle organizzazioni.
Nota metodologica: le evidenze tecniche pubblicate da Sekoia riguardano direttamente i controllori Danfoss e le attività osservate sui suoi honeypot. L’allerta CERT-FR comprende anche sistemi Copeland e Dixell. Le rivendicazioni dei gruppi sono riportate come dichiarazioni degli attori, non come prova autonoma di compromissione. L’attribuzione francese a Shahid Kaveh riguarda la campagna di ottobre; non viene estesa automaticamente alla seconda ondata europea di novembre o agli episodi italiani. I precedenti israeliani e statunitensi sono richiamati come elementi comparativi, non come incidenti attribuiti all’Iran.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].