


Negli Stati Uniti è stata individuata una nuova frode: i criminali inviano false richieste di riscatto via posta per conto del gruppo BianLian.
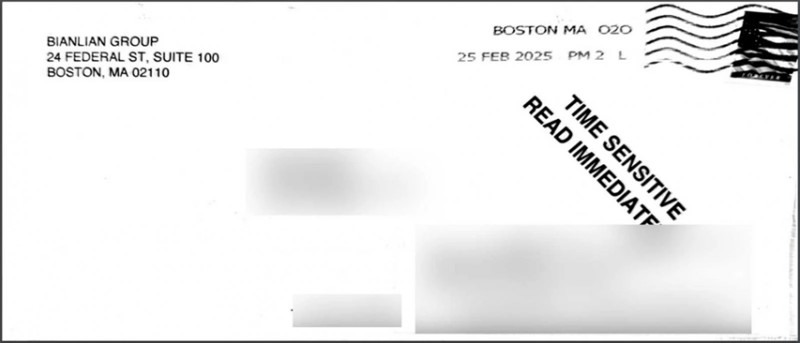
Le buste indicano che il mittente è “BIANLIAN GROUP” e che l’indirizzo del mittente è un edificio per uffici a Boston, Massachusetts. Le lettere venivano inviate ai dirigenti aziendali e recavano la dicitura “Urgente, leggere immediatamente”. Secondo i timbri postali, la spedizione è avvenuta il 25 febbraio 2025 dall’ufficio postale di Boston.

Il contenuto delle lettere è focalizzato sul campo di attività del destinatario. Le lettere inviate alle organizzazioni sanitarie affermano che i dati dei pazienti e dei dipendenti sono stati rubati e le aziende che gestiscono gli ordini dei clienti sono minacciate relativamente alla divulgazione di informazioni sensibili dei clienti.
Nel testo si sostiene che gli aggressori hanno ottenuto l’accesso ai sistemi aziendali e hanno presumibilmente rubato file riservati, tra cui bilanci, documenti fiscali e dati personali dei dipendenti.
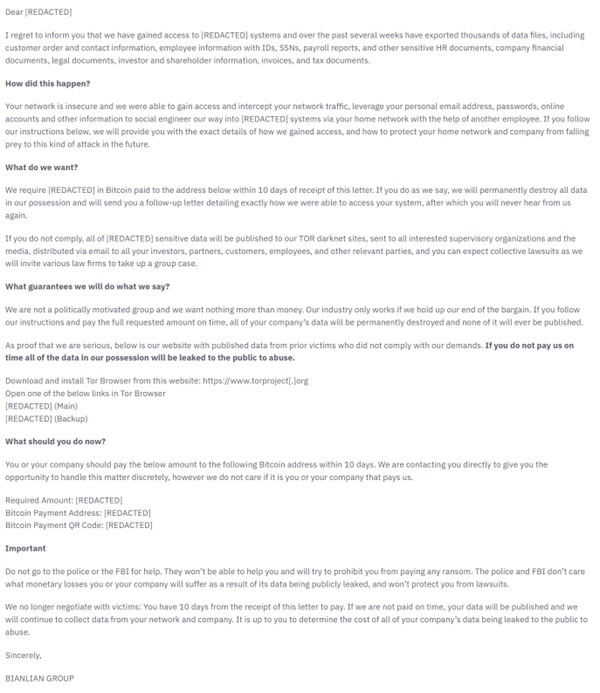
A differenza delle reali richieste di BianLian, le lettere affermano che non ci saranno ulteriori trattative con le vittime e danno loro 10 giorni di tempo per pagare il riscatto in Bitcoin.
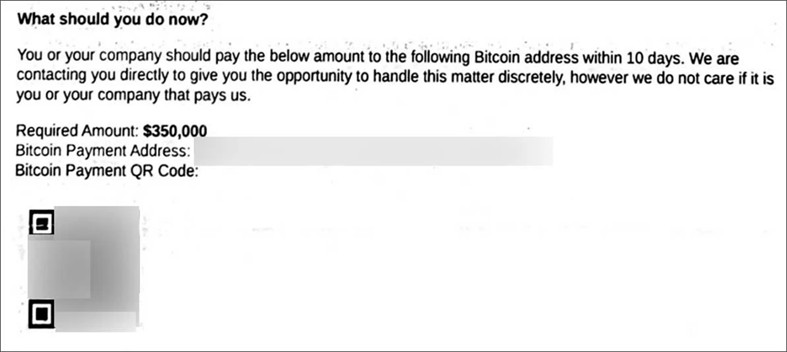
Ogni lettera contiene un codice QR Code e un indirizzo di portafoglio Bitcoin per trasferire importi da 250.000 dollari a 500.000. Per le aziende mediche l’importo fisso è pari a 350.000 dollari.
Alcune e-mail contengono vere e proprie perdite di password per aumentare la credibilità minacce. Tuttavia, gli esperti non hanno trovato prove di veri e propri attacchi informatici. Secondo gli esperti di GuidePoint Security, le lettere non hanno alcun collegamento con il gruppo BianLian e rappresentano semplicemente un tentativo di intimidire i dirigenti aziendali affinché trasferiscano denaro ai truffatori.
Sebbene le e-mail non rappresentino una minaccia immediata, i reparti IT e di sicurezza dovrebbero avvisare i propri manager della nuova truffa. Questi messaggi sono un’evoluzione delle truffe un tempo diffuse tramite posta elettronica, ma ora prendono di mira i dirigenti di grandi aziende.
Intanto i rappresentanti del vero gruppo BianLian non hanno rilasciato dichiarazioni.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]