


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Cybercrime
 Diritti
 Vulnerabilità
Ultime news
 Vulnerabilità
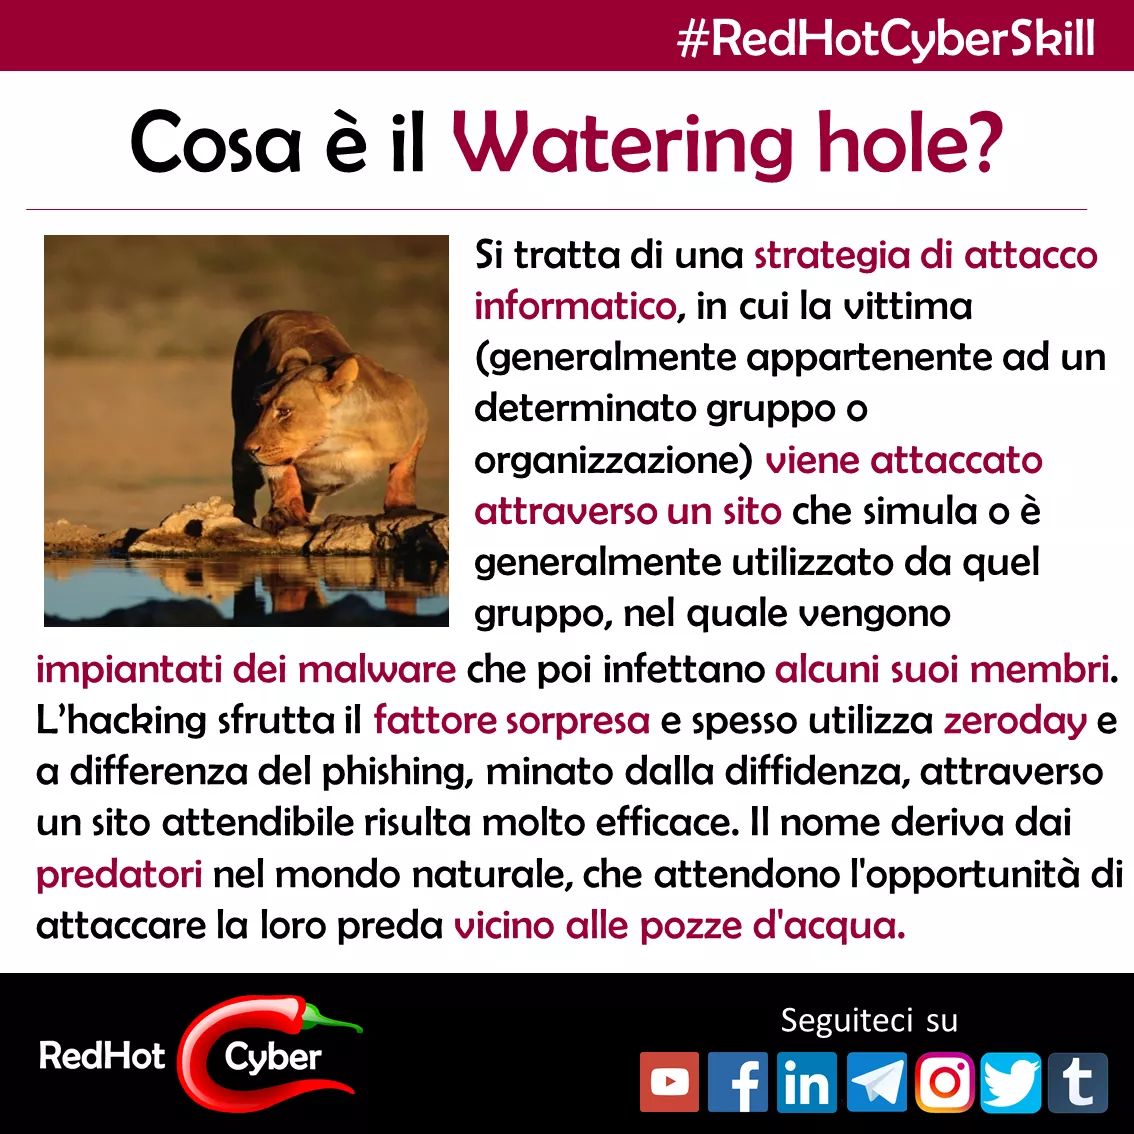
Ieri abbiamo parlato di un exploit che utilizzava la tecnica di #wateringhole
Ma di cosa si tratta?Scopriamolo con questa pillola di #redhotcyberskill. #skill #zeroday #exploit
Manuel Roccon - 23 Aprile 2020
 Cyber News
Utenti Apple, leggete attentamente
L'app di posta predefinita preinstallata su milioni di #iPhone e #iPad, risultata vulnerabile a due difetti critici di esecuzione remota...
Redazione RHC - 23 Aprile 2020
 Cybercrime
Shakespeare, Scada e Covid, un connubio vincente per malware RAT.
Una nuova campagna di #malware è stata trovata usando esche a tema #coronavirus per colpire i settori #governativi ed #energetici...
Marcello Filacchioni - 22 Aprile 2020
 Cyber News
A grande richiesta di molti utenti, avviamo la serie #blackPrivacy.
Dopo aver parlato di molti sistemi di #spionaggio, di molti #scandali che ci hanno resi partecipi di come il concetto...
Redazione RHC - 22 Aprile 2020
 Vulnerabilità
Insomnia: exploit Watering Hole per iOS che consente l’accesso completo ai dati.
La società di sicurezza #Volexity ha dichiarato di aver scoperto un nuovo exploit #iOS che veniva utilizzato per spiare la...
Manuel Roccon - 22 Aprile 2020
 Cyber News
Attacco Hacker INPS: era una bufala.
Il presidente Pasquale Tridico ha spiegato che il crash al sito dell’1 aprile è stato causato da un problema di...
Redazione RHC - 22 Aprile 2020
 Cybercrime
Vulnerabilità rilevate nei gestori di password.
Mentre i gestori di password hanno lo scopo di #proteggere le credenziali non sempre garantiscono una #sicurezza a prova di...
Pietro Melillo - 21 Aprile 2020
 Cyber News
Immuni: i dati saranno resi sufficientemente anonimi da impedire l’identificazione dell’interessato.
E’ quanto riportata dal ministro Paola Pisano che inoltre prevede che l’APP Immuni: 1) non accederà alla rubrica dei contatti2)...
Redazione RHC - 21 Aprile 2020
 Cyber Italia
Finalmente delle risposte su Immuni: sarà opensource e non conserverà i dati.
Il ministero per l’Innovazione Paola #Pisano prova a fare chiarezza almeno su qualche punto, soprattutto per quel che riguarda i...
Silvia Felici - 21 Aprile 2020
 Cyber News
267 milioni di identità Facebook per 500 euro nelle darknet.
Sì, è spaventoso, 267 milioni di utenti di Facebook per 500 euro che includono i dettagli di EMAIL, FNAME, LNAME,...
Redazione RHC - 21 Aprile 2020
 Cyber News
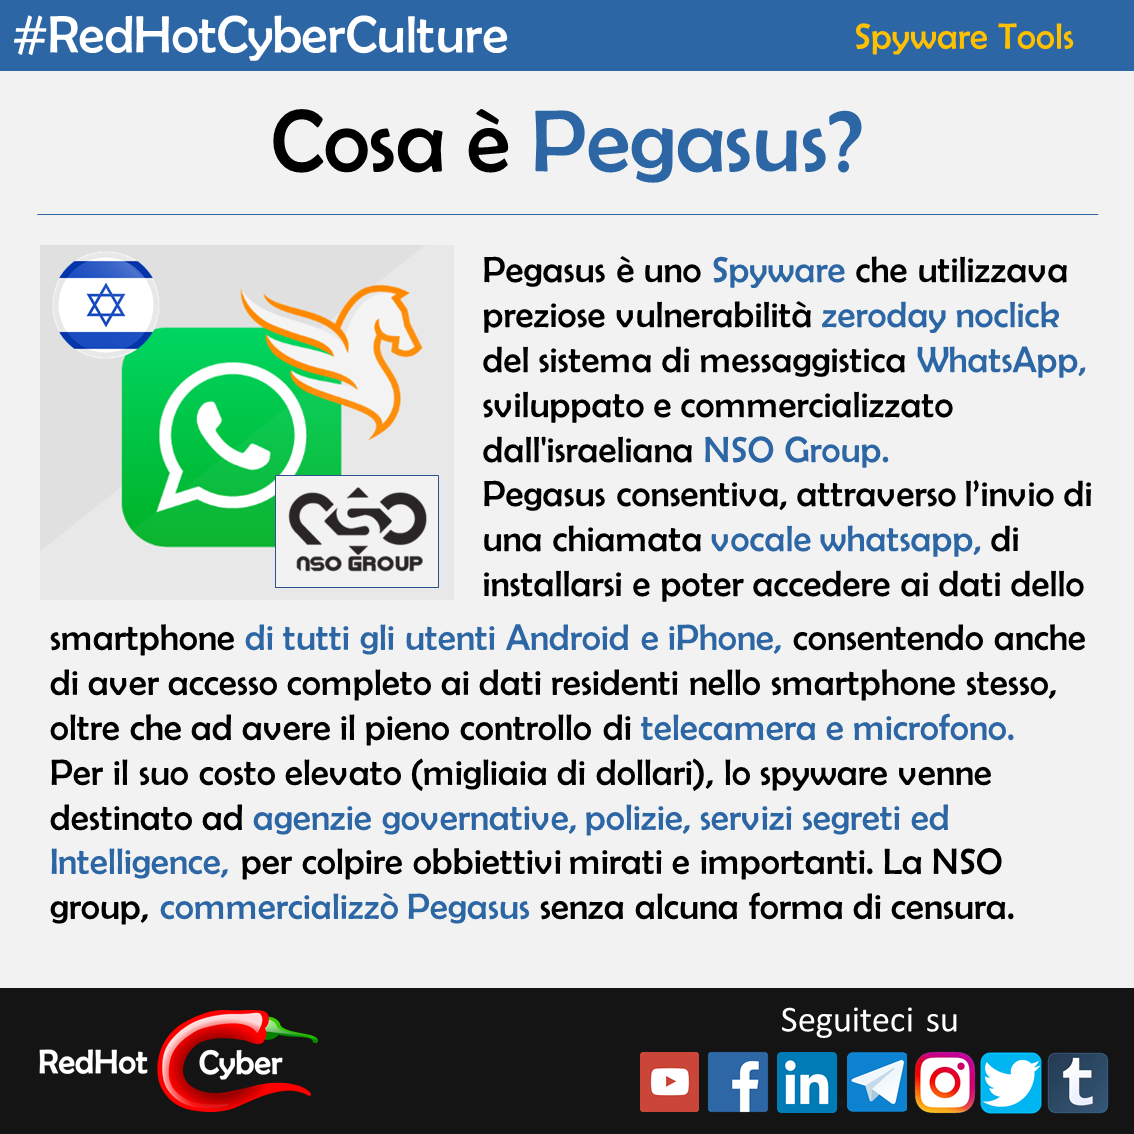
Per la serie #spyware tools, oggi vi presentiamo pegasus.
Prodotto della società israeliana leader nei sistemi di intelligence #nsogroup, tale spyware fu utilizzato ai danni di politici, attivisti e...
Bajram Zeqiri - 21 Aprile 2020
 Cyber News
App Immuni: la sperimentazione parte dal Veneto e non sarà obbligatoria.
Mentre l'App #immuni sta per essere analizzata dal #Copasir (Comitato parlamentare per la #sicurezza della #Repubblica), parallelamente sono in corso...
Redazione RHC - 21 Aprile 2020
Numero di articoli trovati: 14696
Gli hacker di Fail0verflow hanno hackerato la PlayStation 5.
Lo sfruttamento della vulnerabilità scoperta ha permesso di ottenere l'accesso alle sezioni protette della PS5 e alle chiavi di crittografia. Un gruppo di hacker che si fa chiamare Fail0verflow ha...


5 affiliati di REvil arrestati durante l’operazione GoldDust della Europol.
Il 4 novembre scorso, 5 affiliati della cyber-gang Sodinokibi/REvil sono stati arrestati durante l'operazione GoldDust, che ha coinvolto 17 paesi oltre alla Europol, Eurojust e INTERPOL. Gli affiliati arrestati sono...
Clamoroso: Il quotidiano il Tempo confonde un certificato SSL con le protezioni perimetrali.
Ebbene si. Siamo molto indietro sulla sicurezza informatica, ma anche i giornali contribuiscono a tutto questo riportando informazioni errate che disorientano i non addetti ai lavori come in questo articolo...
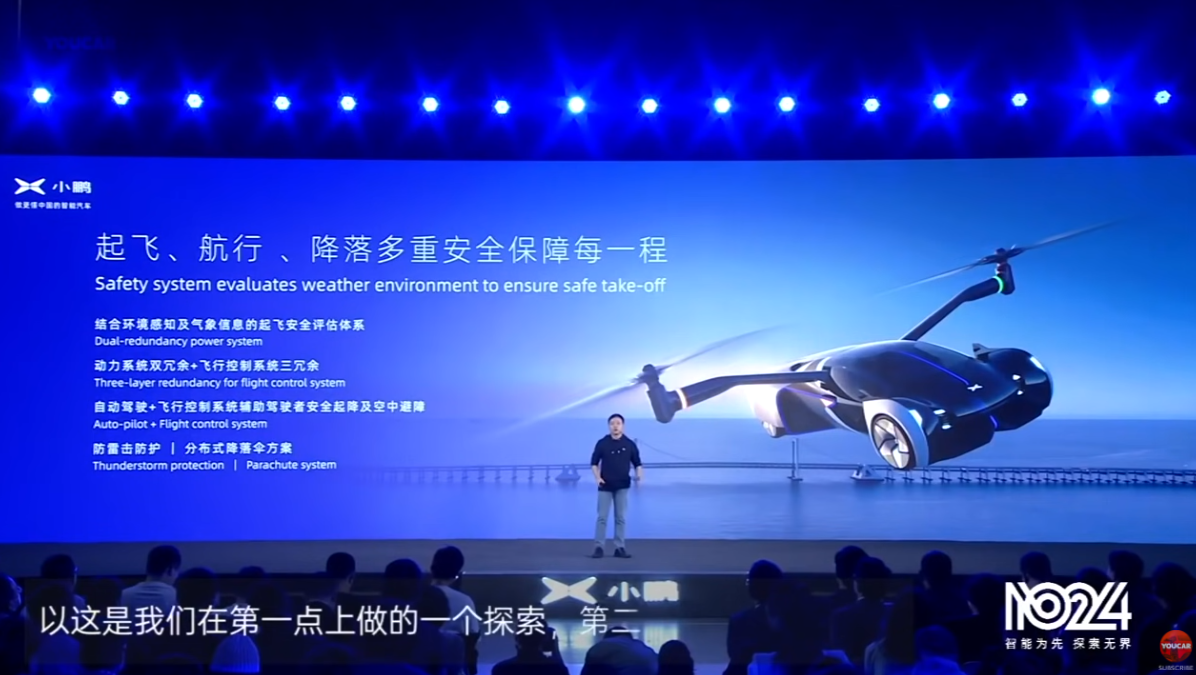
Le auto volanti cinesi iniziano a mostrare le ali. Tua per 140.000 euro.
Alla fine di ottobre, l'azienda XPeng, ha descritto il design dell'auto del futuro. La macchina volante non è un prototipo, infatti l'azienda vuola avviare la produzione nel 2024. Il modello...
Rubati 55 milioni di dollari in criptovaluta dalla piattaforma DeFi bZx.
Un hacker ha rubato 55 milioni di dollari in criptovaluta dalla piattaforma DeFi bZx, che consente agli utenti di prendere in prestito e prestare e speculare sulle fluttuazioni della criptovaluta....
Impiegati infedeli: Microsoft pronta a monitorare i dipendenti negli uffici.
Se i dipendenti dell'azienda credono che ci siano cose che possono fare online senza che i loro superiori lo sappiano, allora Microsoft ha cattive notizie per loro. L'azienda sta preparando...
Da Bullismo a Cyberbullismo. Sono passati anni ma il succo è sempre lo stesso.
Autore Illustrazione: Alessandro Di Natale (Dinaz) Autore Testo: Daniela Farina Negli ultimi anni a seguito della grande e straordinaria diffusione della comunicazione digitale si sta affermando una nuova modalità di...
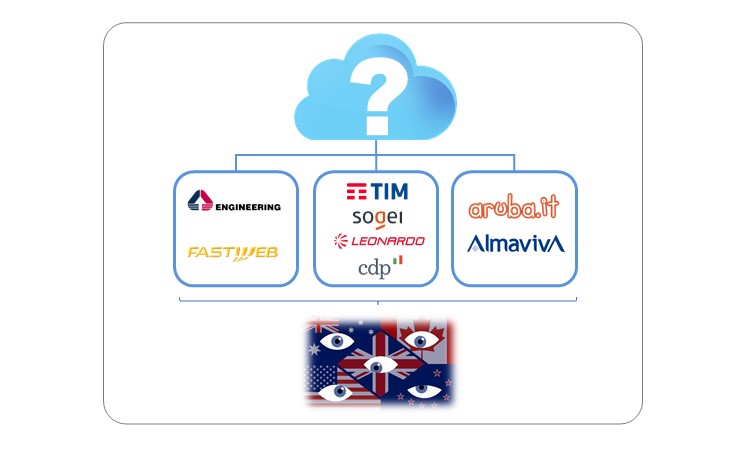
L’Italia tra le nuvole. Tra tecnologia, sfide, operation e spionaggio.
Sono tre le cordate italiane che puntano al cloud nazionale. Come avevamo anticipato a suo tempo, Aruba e Almaviva; Fastweb con Engineering; infine Tim con Leonardo e Sogei e Cdp...
L’Ungheria ammette di aver utilizzato lo spyware Pegasus
Il governo ungherese ha riconosciuto l'acquisto e l'uso dello spyware commerciale Pegasus dalla società israeliana NSO Group. Il capo della Commissione parlamentare per la difesa, Lajos Kósa, ha detto ai...
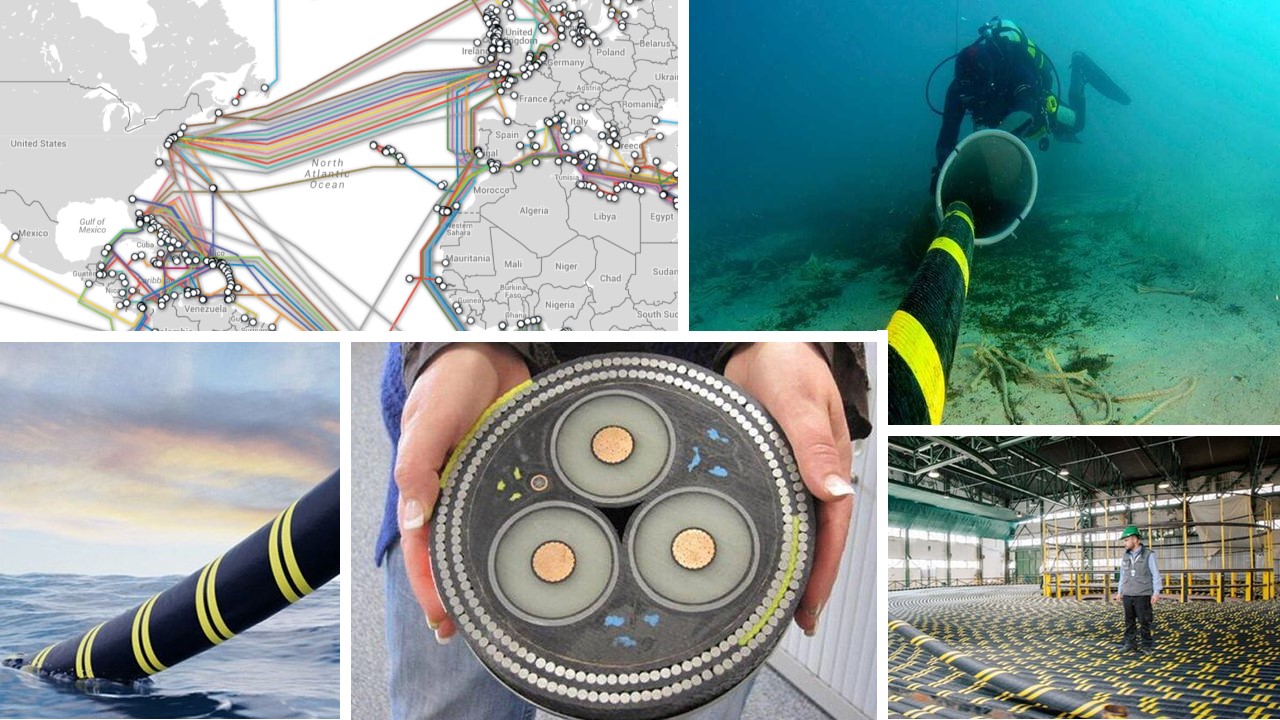
I cavi sottomarini e la “cyber guerra dei fondali”. Tra controllo, geopolitica e tecnologia.
Autore: 5ar0m4n Data Pubblicazione: 7/11/2021 Abbiamo spesso affrontato l'argomento dei cavi sottomarini su RHC dove abbiamo parlato del primo cavo sottomarino della storia e dell'ultimo posato in acqua. Ma questa...
