


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Vulnerabilità
 Cyber News
 Cyberpolitica
 Cybercrime
Numero di articoli trovati: 14715
VMware: 2 bug critici fixati che impattano diversi prodotti.
VMware ha rilasciato aggiornamenti di sicurezza per più prodotti per affrontare una vulnerabilità critica che potrebbe essere sfruttata per ottenere l'accesso a informazioni riservate. Tracciati come CVE-2021-22002 (punteggio CVSS: 8,6)...


Roberto Baldoni sarà a capo dell’Agenzia Nazionale di Cybersicurezza.
Lo avevamo già annunciato mesi fa, quando si iniziò a parlare dell'Agenzia di cybersicurezza nazionale ACN e quando Franco Gabrielli (autorità delegata ai servizi di informazione e sicurezza) ad Aprile...
I dati della Regione Lazio sono salvi.
Lo ha spiegato Nicola Zingaretti: “Si è conclusa la verifica su un sistema di ultimissima generazione dove era stato effettuato il backup e protetto da hardware acquistato grazie agli ingenti...
Gli ospedali. Il paese delle cyber-meraviglie.
Autore: Roberto Villani Data pubblicazione: 05/08/2021 Nel dibattito accesso e costante in Italia sui vaccini, più demagogico in verità che scientifico, spesso vengono omessi volutamente o meno, non lo sappiamo...
Dark web: impennata di vendite di accessi alle organizzazioni nel 2021.
Secondo un nuovo rapporto di Positive Technologies, gli annunci pubblicitari da parte dei criminali informatici sul dark web relativi alla vendita dell'accesso alle reti aziendali, sono aumentati notevolmente negli ultimi...
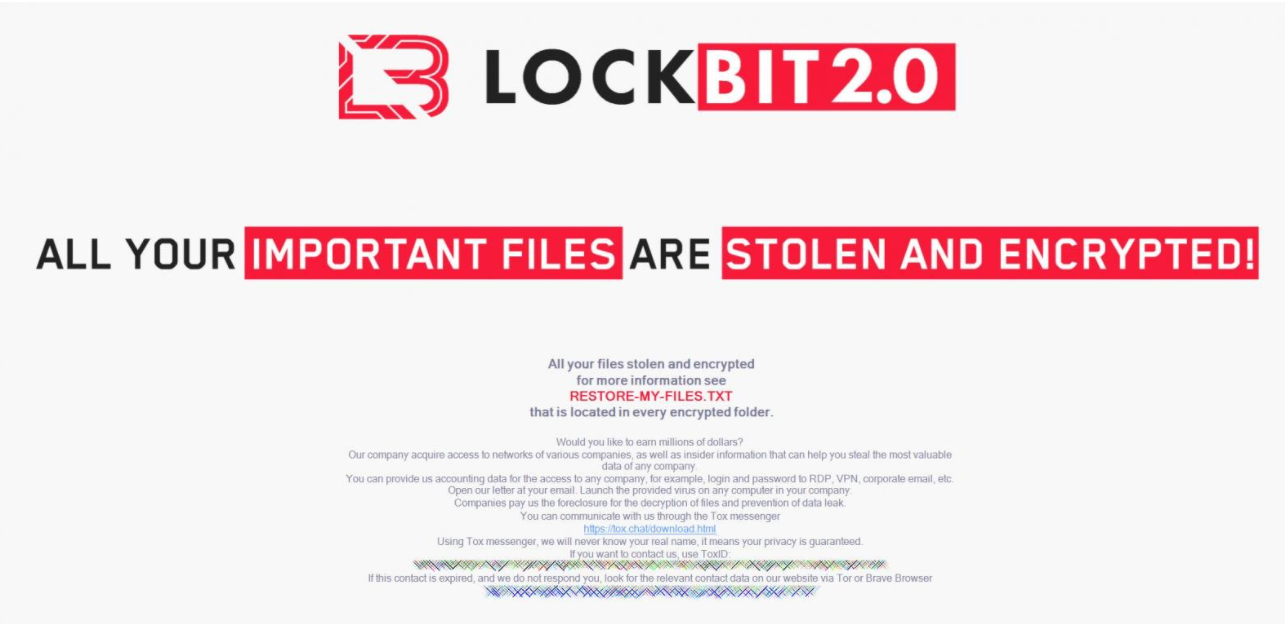
LockBit 2.0: cerca impiegati infedeli per comprare l’accesso alle reti e lanciare ransomware.
La cyber-gang dietro al ransomware LockBit 2.0 sta attualmente reclutando degli impiegati infedeli capaci di fornire al gruppo criminale, l'accesso alle reti delle organizzazioni, in modo da permettere ai loro...
14 bug rilevati in NicheStack. A rischio infrastrutture OT/ICS.
Forescout Research Labs e JFrog Security Research hanno scoperto 14 nuove vulnerabilità nella popolare libreria NicheStack TCP/IP. Le vulnerabilità, denominate INFRA: HALT, consentono attacchi di denial of service o l'esecuzione...
Russia colpita dalla più grande botnet della storia di origine Spagnola.
Le aziende russe stanno assistendo ad una ondata di attacchi informatici che vengono svolti attraverso l'utilizzo di una botnet gigantesca, probabilmente la più grande della storia. Una botnet è una...
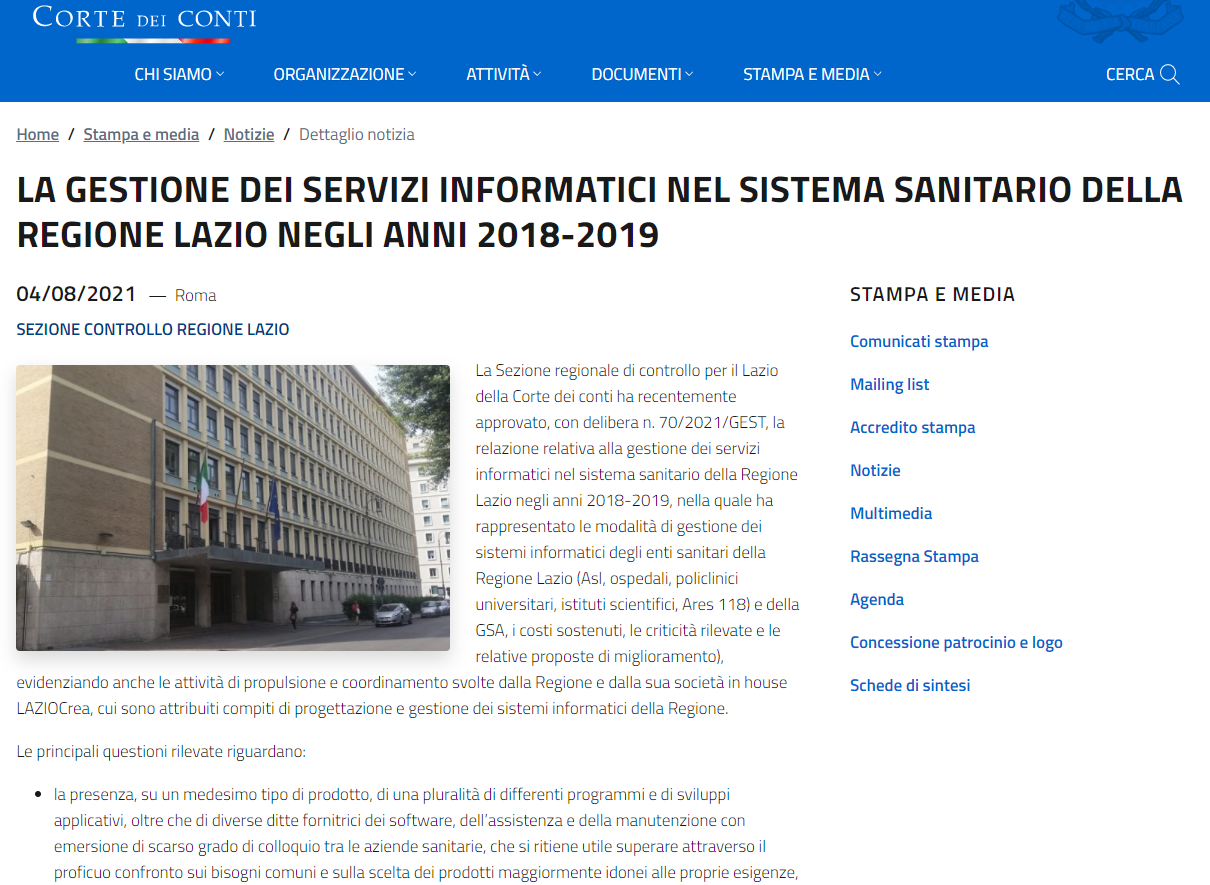
Regione Lazio: la “batosta” della Corte dei Conti arriva in un momento critico.
Mentre le indagini forensi risultano in corso relativamente all'incidente informatico avvenuto alla Regione Lazio, c'è chi sta affondando il pugnale nella piaga. Infatti, nella giornata di ieri, è apparsa la...

5 milioni di riscatto per il ransomware della Regione Lazio.
Le richieste di riscatto dei ransomware variano molto, soprattutto al variare dell'azienda che viene attaccata e ai suoi relativi profitti. Infatti la richiesta "perfetta" deve essere "commisurata" all'azienda, quindi non...
