


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Innovazione
 Cyberpolitica
 Innovazione
 Innovazione
Numero di articoli trovati: 14927
Tesla Model 3 e i limiti delle versioni software embedded.
Il ricercatore di sicurezza Chris Williams ha mostrato come è stato in grado di sfruttare con successo una vulnerabilità nota (CVE-2020-6418) in un browser basato su Chromium in un'auto Tesla...


RCE zeroday per Chrome, Opera e Brave.
Un ricercatore di sicurezza indiano ha pubblicato un codice exploit PoC (proof-of-concept) relativo ad un difetto scoperto di recente che influisce su Google Chrome e altri browser basati su Chromium...
Incidente a Natanz: arrestato il presunto aggressore.
L'Iran sembra abbia, nella giornata di lunedì identificato la persona che ha interrotto il flusso di energia nell'impianto nucleare di Natanz, secondo quanto riferito dal sito web iraniano Nournews da...
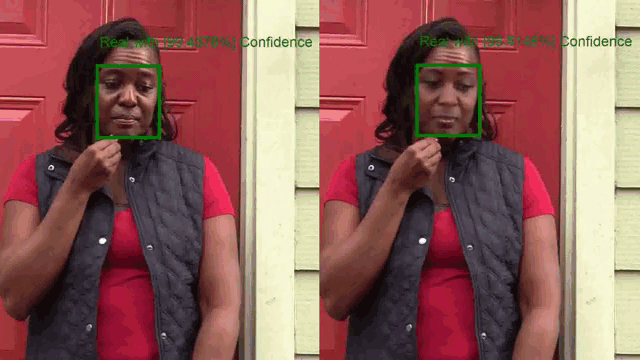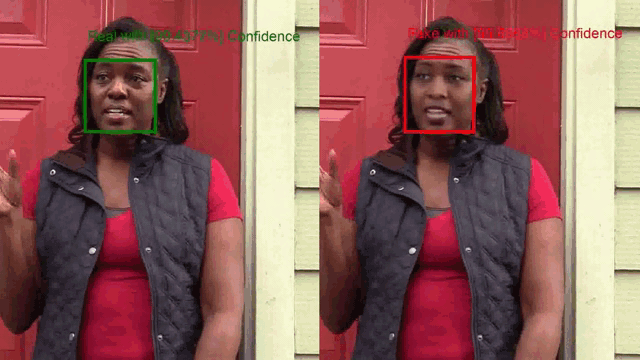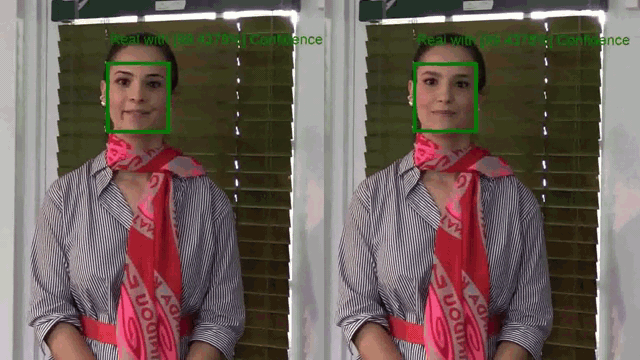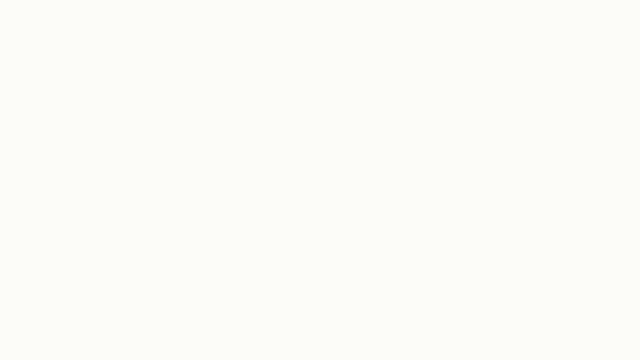
Deepfake: le persone comprendono i pericoli ma continuano a condividerli.
Sulle pagine di RHC ne abbiamo parlato diverse volte, della pericolosità dei DeepFake. I deepfake stanno diventando sempre più pervasivi, con l'emergere di nuovi strumenti per rendere la creazione di...
Moodle espone una vulnerabilità da 6 anni che consentiva l’acquisizione di un account.
Moodle è un sistema di gestione dell'apprendimento (LMS) gratuito e open source scritto in PHP e distribuito sotto la GNU General Public License. Sviluppato su principi pedagogici, Moodle è utilizzato...
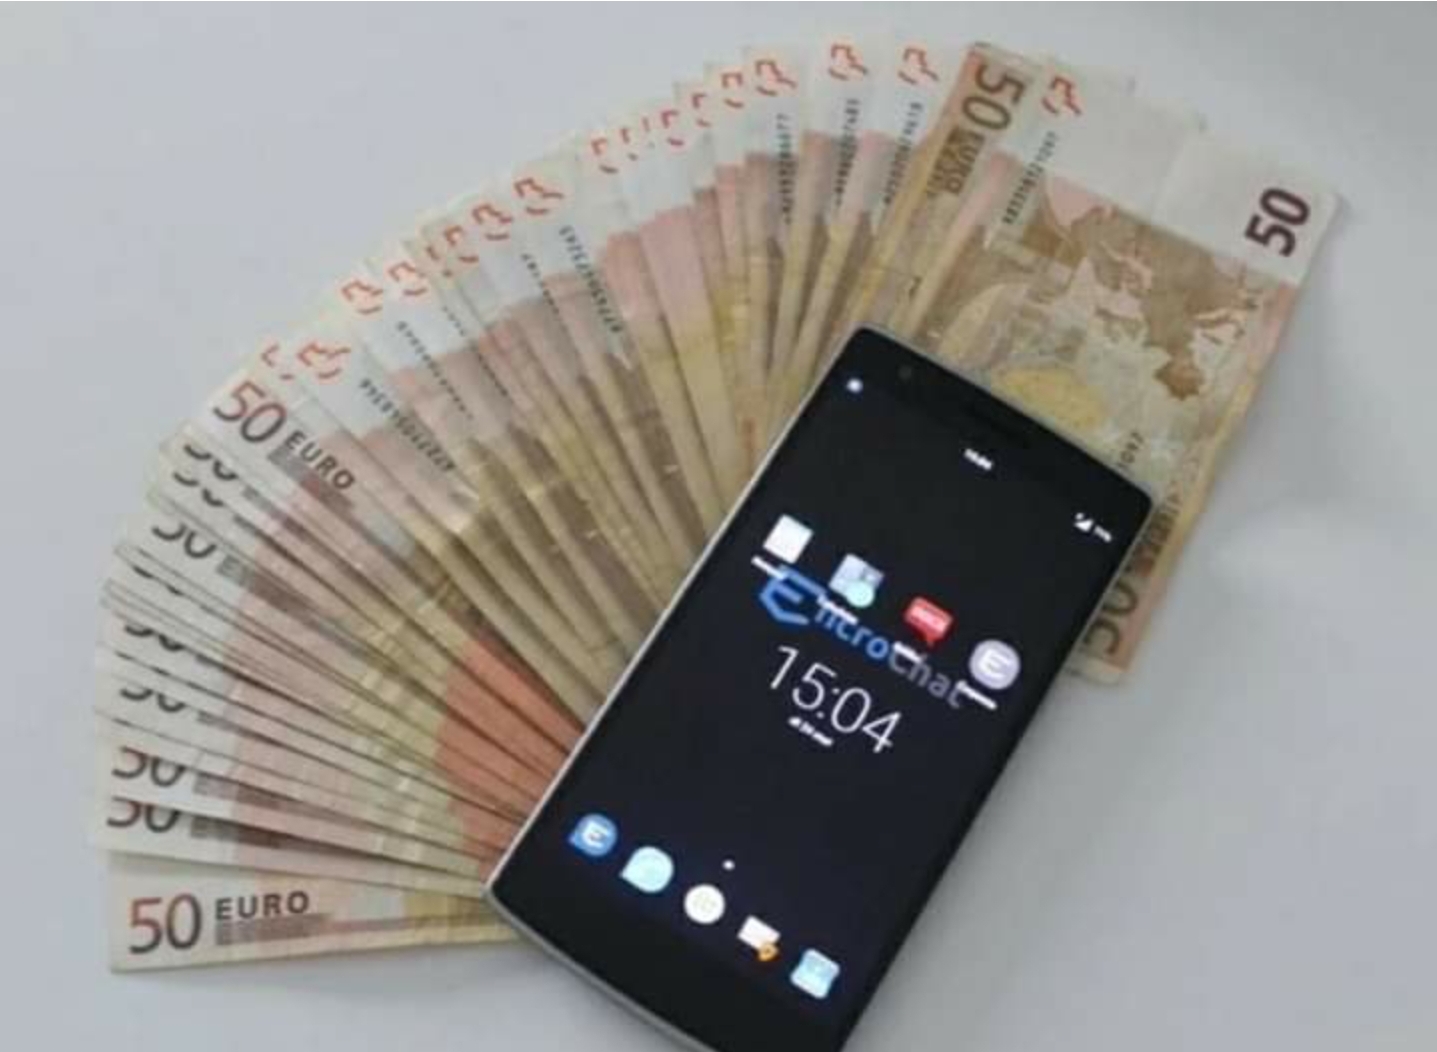
Telefoni criptati e carte SIM russe per falsificare qualsiasi numero di telefono.
I criminali spesso utilizzano i cosiddetti telefoni crittografati, dispositivi personalizzati che in alcuni casi hanno rimosso il microfono, il GPS e la fotocamera, come ad esempio i terminali della Encrochat,...
Cyberattack a Natanz: Teheran dichiara “terrorismo nucleare” mentre lo Zarif iraniano giura vendetta
Secondo quanto riportato dal The Gerusalem Post, il Mossad era dietro l'attacco informatico di Natanz di domenica che ha causato ingenti danni al principale impianto di arricchimento dell'uranio dell'Iran situato...
L’università di Stanford, colpita da un ransomware.
Informazioni personali e finanziarie sono state rubate da Stanford Medicine, University of Maryland Baltimore (UMB) e University of California (UC) e poi trapelate online dal gruppo ransomware Clop. La cyber-gang,...
Gli hacker cinesi hanno saccheggiato l’industria dei semiconduttori di Taiwan
Taiwan ha affrontato un conflitto esistenziale con la Cina per tutta la sua esistenza ed è stata presa di mira da anni dagli hacker sponsorizzati dallo stato cinese. Ma un'indagine...
Dopo Facebook e LinkedIn, ora Clubhouse ha 1,3 milioni di utenti online, tra dataleak e fantasia.
Clubhouse è un'app di social networking che consente alle persone di riunirsi in chat room audio per discutere di vari argomenti. Attualmente è disponibile solo la versione iOS e l'iscrizione...
