


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Innovazione
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
Numero di articoli trovati: 14761
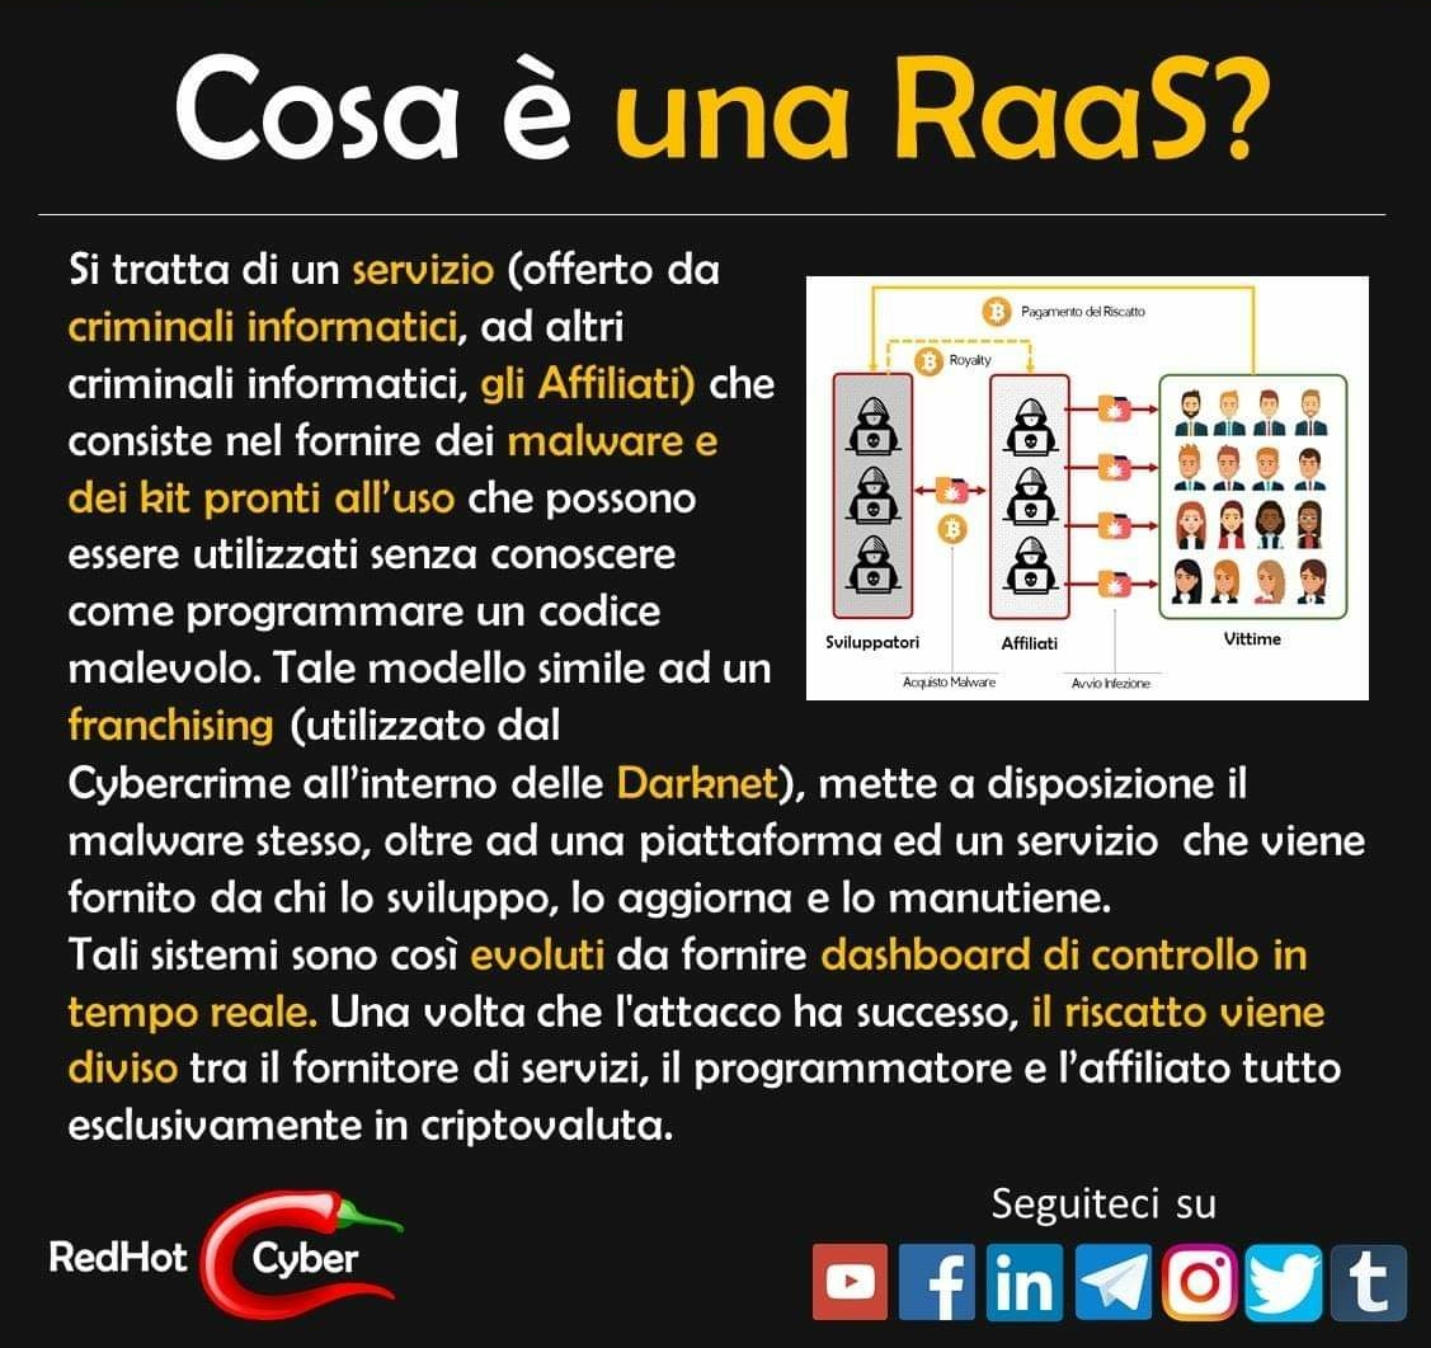
Il modello RaaS e strumenti come Shodan e ZoomEye firmano i target per gli attacchi ransomware.
La #RaaS (#Ransomware as a Service) è un modello che premia sempre, generando profitto ed è per questo che è in forte crescita.Infatti questo #business emergente del cybercrime genera guadagni...


IBM Security e Ponemon Institute, pubblicano il nuovo report Cost of a Data Breach 2020.
Il rapporto annuale Cost of a #Data #Breach, continua a fornire una visione dettagliata degli #impatti #finanziari che gli #incidenti di #sicurezza possono avere sulle organizzazioni. Nel rapporto 2020, il...
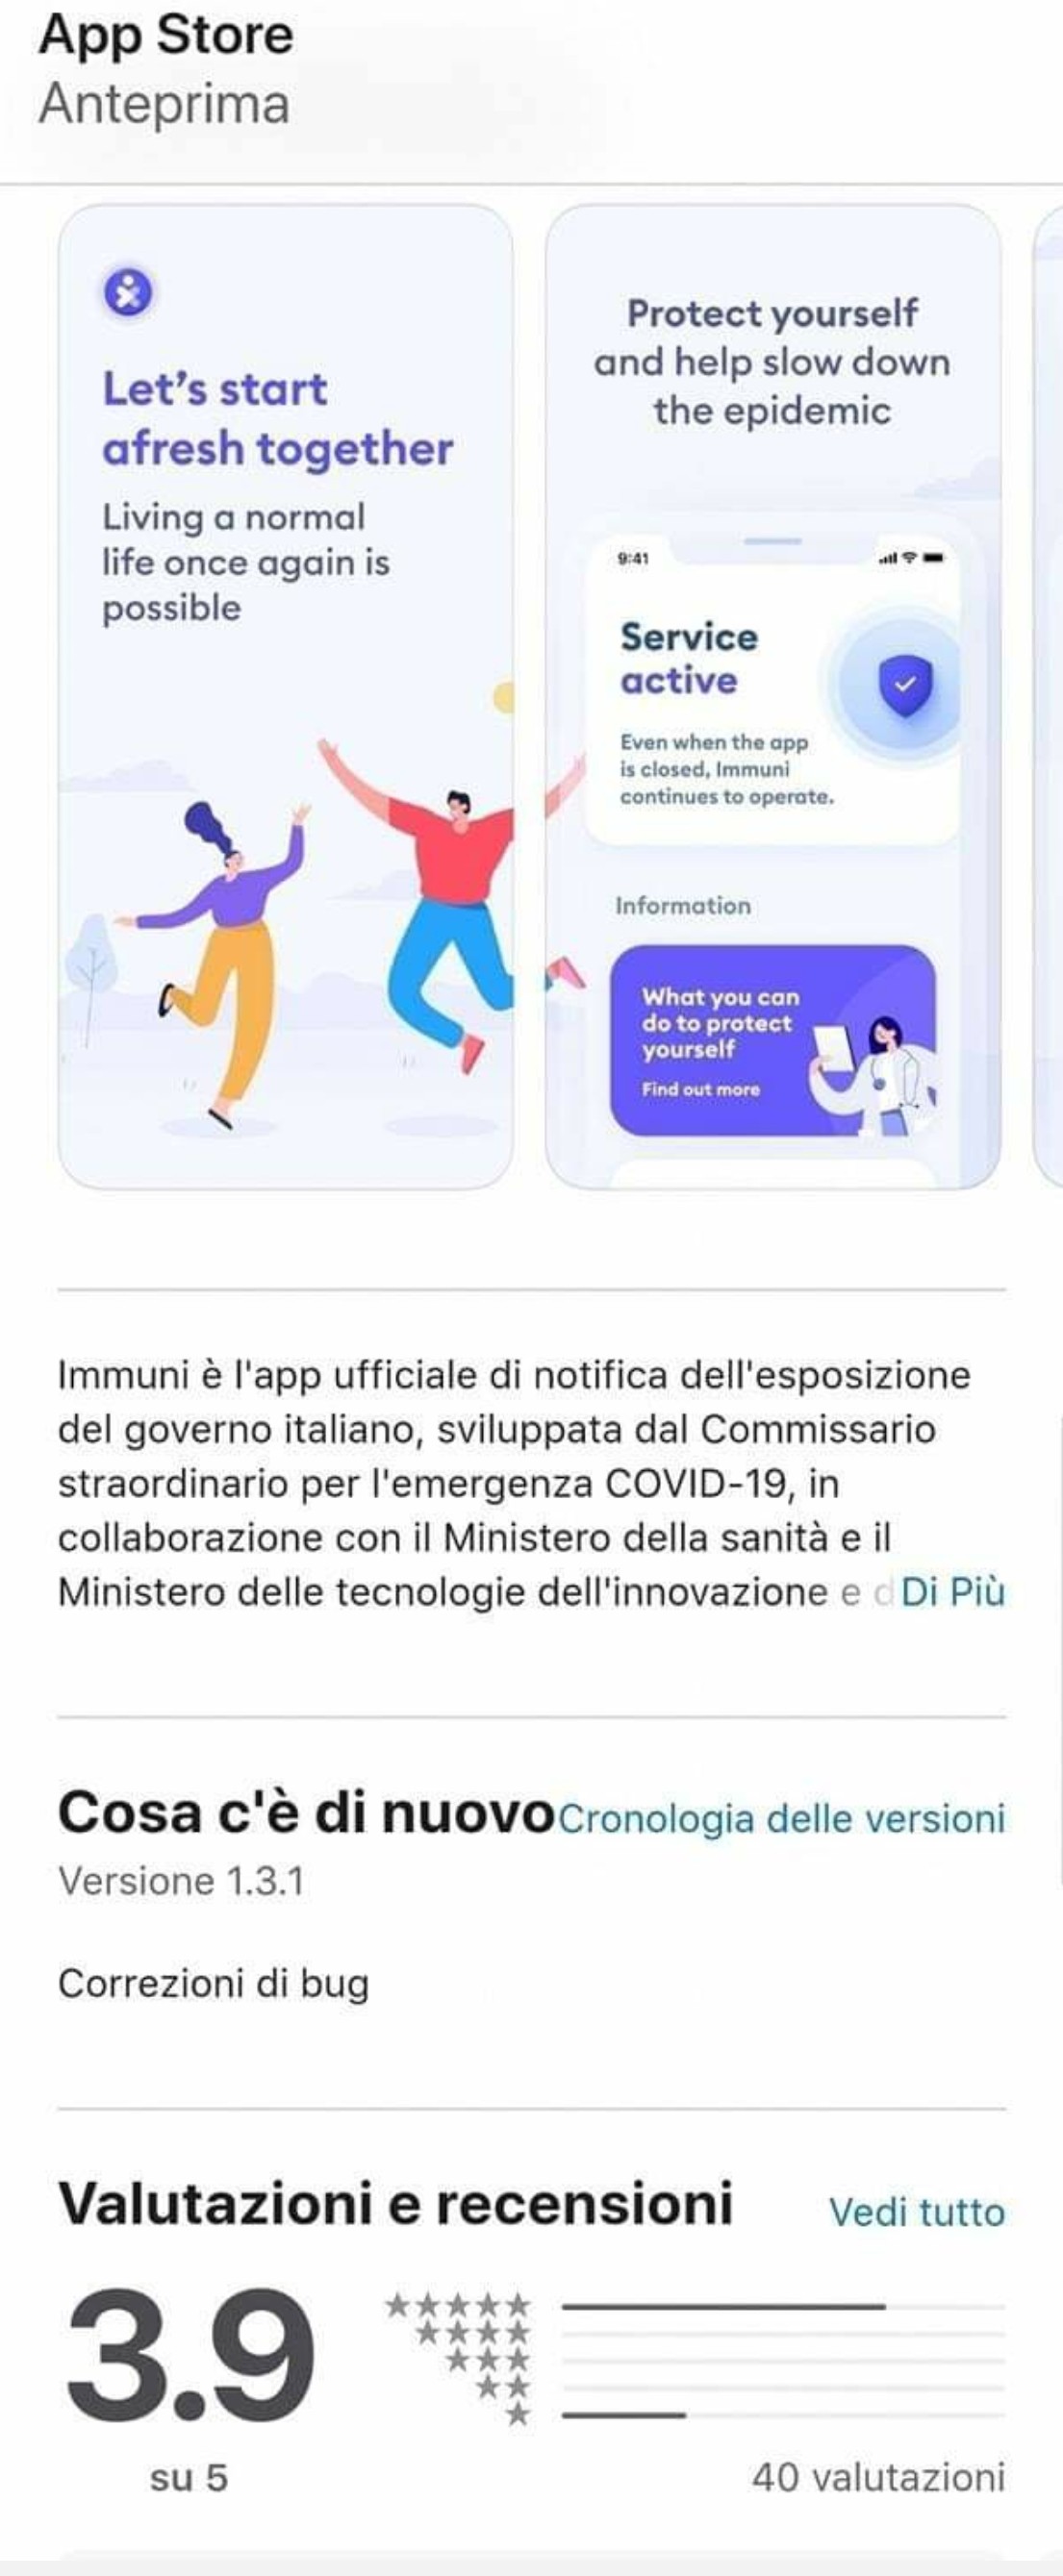
App Immuni: non immune da malfunzionamenti.
Mentre sugli store fioccano le recensioni negative e critiche sulle immagini.Era stata presentata come un’arma di ultima #generazione per tracciare i #contagi, seguendo l'esempio di Corea, Cina e Singapore.Ma sappiamo...

L’attacco informatico su Garmin pone una domanda complicata per il governo degli Stati Uniti.
Le persone hanno iniziato a notare che c'era qualcosa che non andava a metà della scorsa settimana quando non erano in grado di utilizzare i #dispositivi #GPS #Garmin, oppure utilizzare...
Bezos & “soci”, sono nei guai
Maxi-processo per Amazon, Facebook, Google e Apple a 100 giorni dalle elezioni.San Francisco: il capo di #Facebook Mark #Zuckerberg e il fondatore di Amazon Jeff #Bezos hanno difeso i giganti...
Security by Design, ma la applichiamo davvero bene?
Spesso si parla di security by design, ma a parte dirlo perché fa fico, perché fa tendenza, stiamo realmente progettando i sistemi in modo sicuro? Inizierei questo video con una...
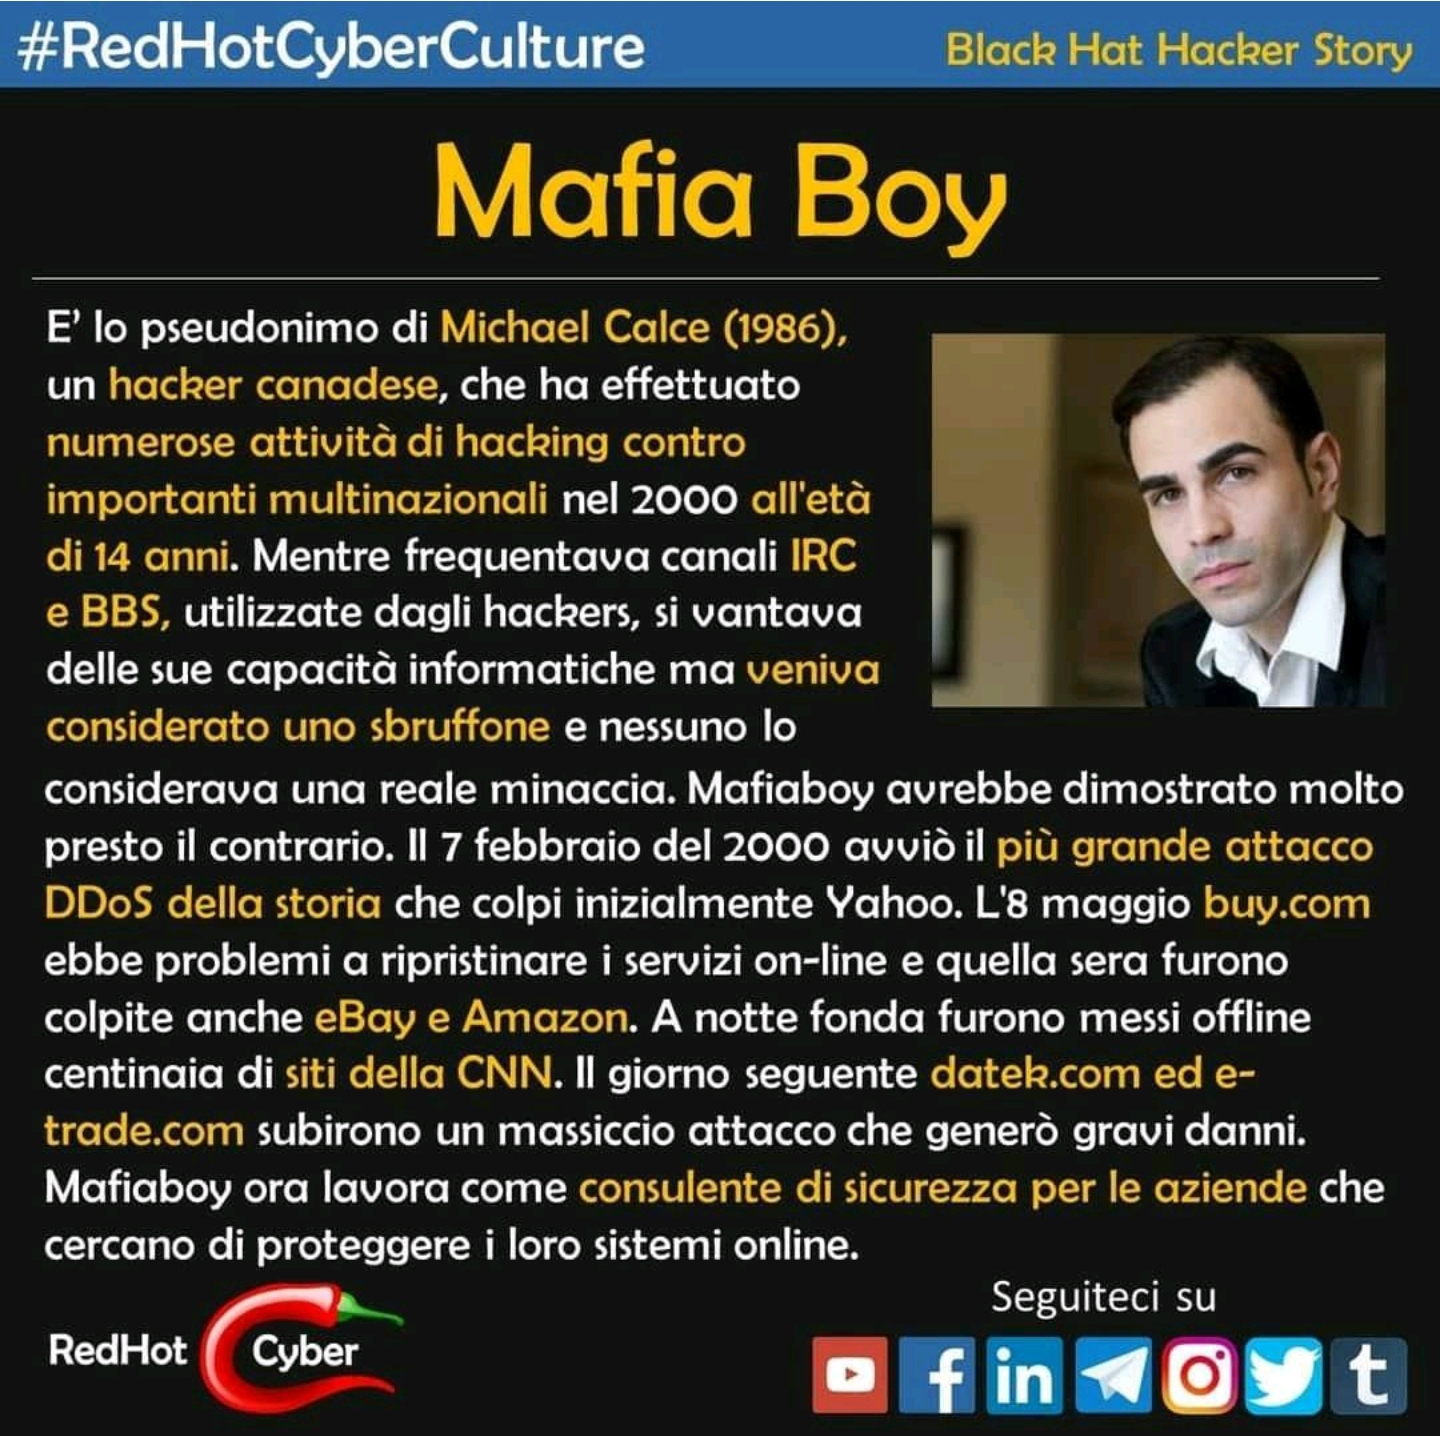
Per la serie #BlackHatHacker, oggi parliamo di Mafia Boy.
Michael Calce (classe 1986, noto anche come MafiaBoy) è un esperto di sicurezza ed ex hacker informatico.È conosciuto per aver lanciato una serie di attacchi denial-of-service (#DDoS Attack) di profilo,...
Gli Stati Uniti vogliono sviluppare una rete quantistica.
Tutto questo per "introdurre una nuova era nelle comunicazioni", ha afferma il Dipartimento dell'Energia, giovedì scorso. Il #DOE ha svelato la sua strategia a lungo termine, per la costruzione di...
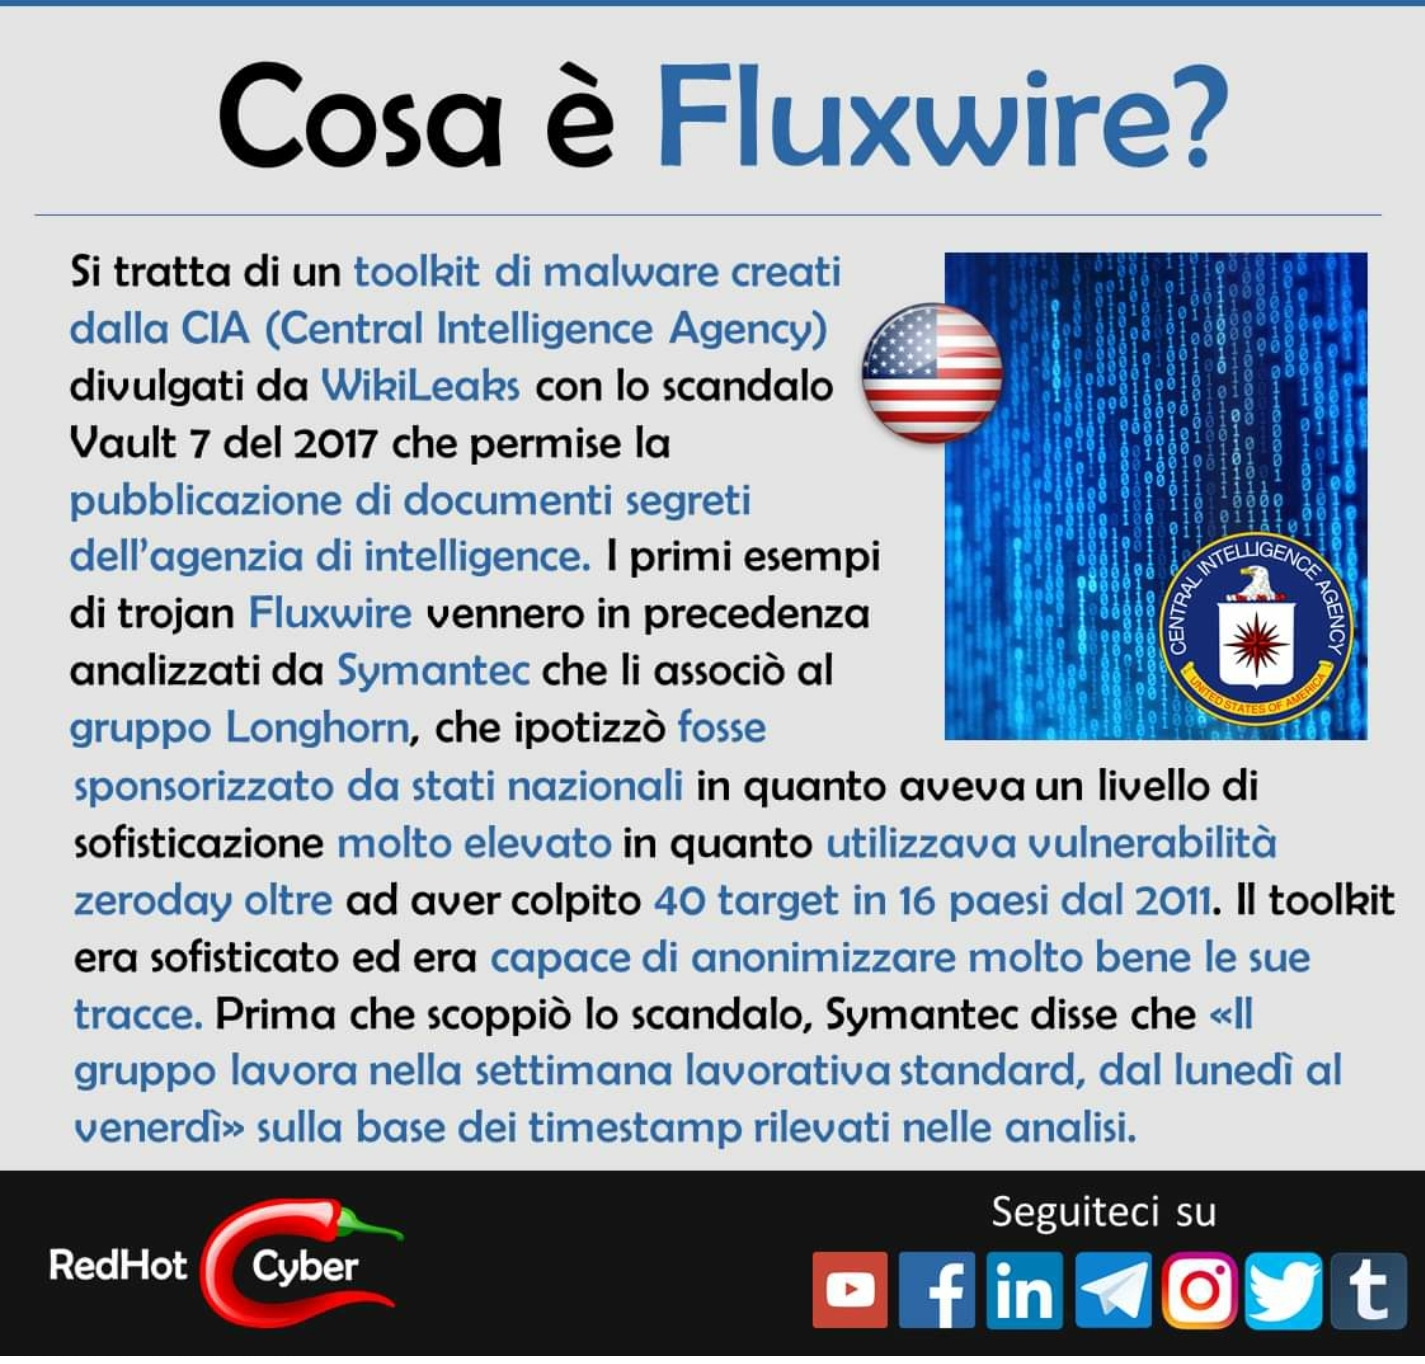
Per la serie #BlackPrivacy, oggi parliamo di #FluxWire.
Si tratta di un "potentissimo toolkit" per lo sviluppo di malware, inizialmente associato al gruppo #longhorn, ma per la prima volta c'era qualcosa di sospetto che non quadrava.le tracce rilevate...
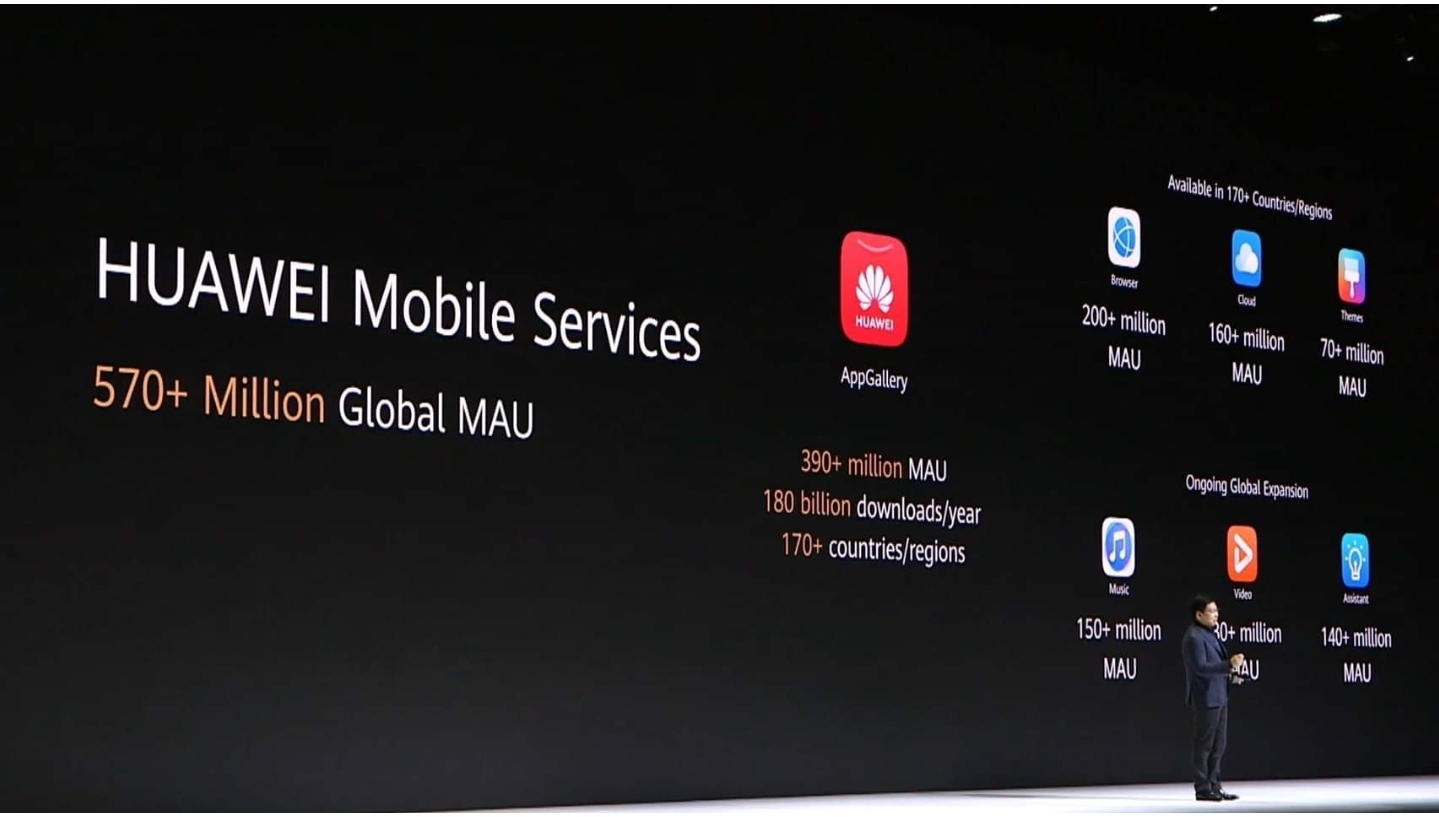
Il Ban spinge la Cina sempre di più a creare soluzioni proprietarie, ora le Quik App su AppGallery.
#Huawei ha dovuto far fronte al ban #USA che impedisce al colosso hi-tech #cinese di installare a bordo dei suoi ultimi terminali il #Google Play Store e tutte le app...
