


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyber Italia
 Cyber Italia
 Cyber Italia
 Innovazione
Ultime news
 Cultura
Bank of America spende 1 miliardo di dollari l’anno in CyberSecurity.
Il CEO di Bank of America Brian Moynihan ha dichiarato lunedì che la società ha aumentato la spesa per la...
Pietro Melillo - 15 Giugno 2021
 Cyber News
I 10 gruppi hacker più pericolosi del 2021.
Gli attacchi informatici non sono mai stati così complessi, redditizi e confusi come oggi. In questo articolo scopriremo i 10...
Redazione RHC - 15 Giugno 2021
 Cultura
I motori di ricerca: quando non c’era solo Google
Autore: Laura Primiceri Data Pubblicazione: 9/06/2021 C’è stato un tempo in cui fare una ricerca su internet non significava necessariamente...
Laura Primiceri - 15 Giugno 2021
 Cyber News
Windows 11 e la musica del BSoD (Blue Screen of Death).
Windows 11 sta per nascere e ovviamente il titolo è una provocazione.Avevamo già fatto un articolo qualche tempo fa sugli...
Redazione RHC - 15 Giugno 2021
 Cyber News
Aerotaxi USA: Kitty Hawk acquista DJI 3D Robotics.
Kitty Hawk, la compagnia di aerotaxi sostenuta dal co-fondatore di Google Larry Page, sta acquistando ciò che resta dell'ex concorrente...
Redazione RHC - 15 Giugno 2021
 Cyber News
Hack tutorial: Costruire una campagna di phishing.
Come fanno i criminali informatici ad avviare campagne di phishing mirate ad una determinata organizzazione (spear-phishing) o ancora meglio verso...
Redazione RHC - 15 Giugno 2021
 Cyber News
Baldoni interviene alla OliCyber. Scopriamo i 10 hacker vincitori della competizione.
Come riportato nella giornata di ieri, oggi si sono concluse le OliCyber, le olimpiadi nazionali di cybersicurezza, con la premiazione...
Redazione RHC - 14 Giugno 2021
 Cybercrime
Porto Rico senza energia elettrica. Possibile attacco informatico collegato al blackout.
Il principale fornitore di energia di Porto Rico Luma Energy LLC, ha subito un attacco informatico poco prima di un...
Pietro Melillo - 14 Giugno 2021
 Hacking
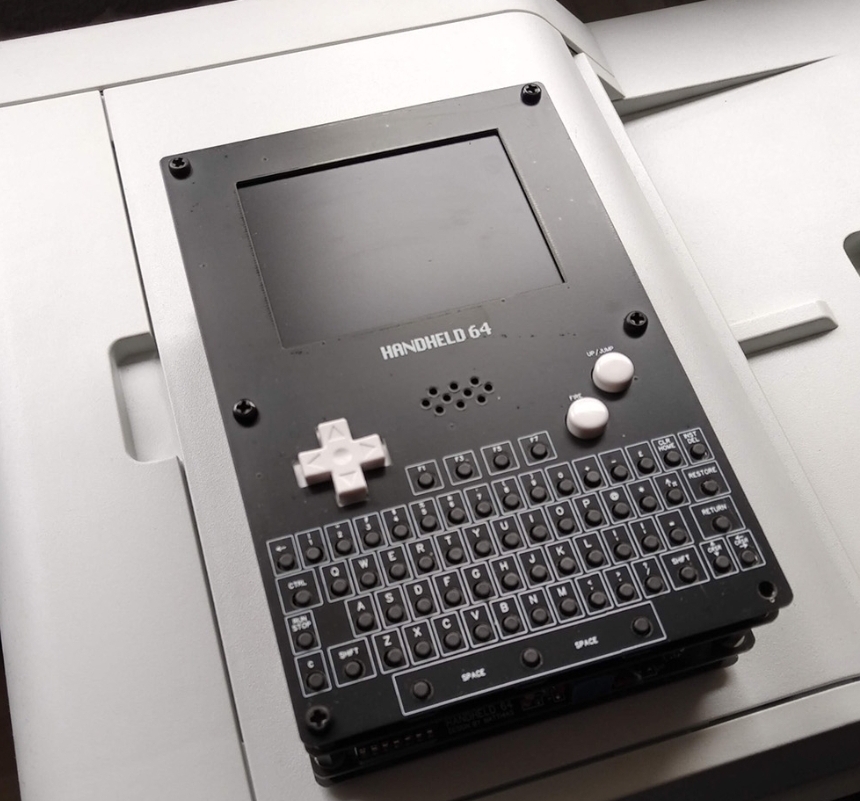
Handheld 64: un vero Commodore 64 in una mano.
Sono passati quasi quattro decenni da quando l'iconico computer Commodore 64 a 8 bit ha visto la luce e da...
Silvia Felici - 14 Giugno 2021
 Innovazione
Obsolescenza tecnologia e cybersecurity: alle lunghe, non è neanche male.
Autore: Massimiliano Brolli Data Pubblicazione: 1/06/2021 Molto spesso mi viene chiesto come poter sostituire il software obsoleto presente sulle applicazioni...
Massimiliano Brolli - 14 Giugno 2021
 Cybercrime
Puntin vuole un accordo con Biden sulla criminalità informatica. E’ importante riuscirci.
Il vertice Biden/Putin del 16 giugno si avvicina e come abbiamo riportato più volte su RHC, per poter ristabilire un...
Marcello Filacchioni - 14 Giugno 2021
 Cultura
4 ulteriori azioni per ridurre i danni da ransomware.
Sebbene Colonial Pipeline sia un'azienda privata, l'attacco ha chiaramente colpito anche il governo: un'esperienza particolarmente dolorosa che dimostra perché l'IT...
Pietro Melillo - 14 Giugno 2021
Numero di articoli trovati: 14909
La Russia creerà un database nazionale di informazioni genetiche
Il presidente del Comitato del Consiglio della Federazione per la scienza, l'istruzione e la cultura Liliya Gumerova, insieme al primo vicepresidente della Duma di Stato Alexander Zhukov, ha presentato un...


Lockbit attacca i salumi italiani. Il salumificio Venegoni colpito dal ransomware
La famigerata banda ransomware Lockbit 2.0, colpisce un'altra organizzazione italiana. Oggi è il turno dell’italiana Venegoni, che si trova a combattere con il ransomware. Lockbit ha in mano alcuni file...
Killnet ora passa alle Banche Italiane. “Non appena ammetti la sconfitta, ritiriamo gli attacchi”
Killnet, dopo aver preso di mira i siti della PA e dei media italiani, poco fa pubblica un nuovo post dove riporta che presto verranno attaccate le banche italiane. Sembrerebbe...
Conti ransomware chiude. Rebranding in altri piccoli collettivi sotto un controllo centrale
La famigerata banda di ransomware Conti ha ufficialmente chiuso la propria attività, con l'infrastruttura offline e i team leader che hanno ufficializzato che il marchio non esiste più. Questa notizia...
Il gruppo APT iraniano OilRig ora utilizza una nuova backdoor
Alla fine di aprile 2022, i ricercatori di sicurezza di Fortinet e Malwarebytes hanno scoperto un documento Excel dannoso inviato dal gruppo di hacker OilRig (noto anche come APT34, Helix...
Una azienda che fornisce caccia da addestramento colpita da Lockbit
Una società canadese che fornisce aerei da combattimento per esercitazioni è stata attaccata da un ransomware. L'azienda di Montreal Top Aces è apparsa sul sito web del gruppo di hacker LockBit. In...
Dipendenza Gas Russo: cosa si è sbagliato?
Autore: energia-luce.itData Pubblicazione: 20/05/2022 L’Italia è uno dei paesi europei che dipende maggiormente dal gas russo e la crisi attuale dal gas, che porta a un braccio di ferro tra...
Legion pubblica nuovi obiettivi: i media italiani nel mirino di Killnet.
Legion of Russia pubblica i nuovi obiettivi italiani che con probabilità verranno attaccati domani da pesanti DDoS. Questa volta si parla di tutte le principali testate giornalistiche e i media...
Killnet: “L’Italia è stata uccisa come una zanzara” e un meme per Draghi.
Gli hacktivisti di Legion of Russia, stanno ancora colpendo l'Italia con attacchi DDoS. Al momento nel quale scriviamo, alcuni siti tra i più strategici della lista pubblicata ieri sera da...
Un cardiologo venezuelano era lo sviluppatore dei ransomware Jigsaw e Thanos
Attenzione: le apparenze possono ingannare. La giustizia americana ha appena rivelato un procedimento penale in corso in un caso di criminalità informatica contro un cardiologo franco-venezuelano. A mille miglia dalla medicina, il...
