


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
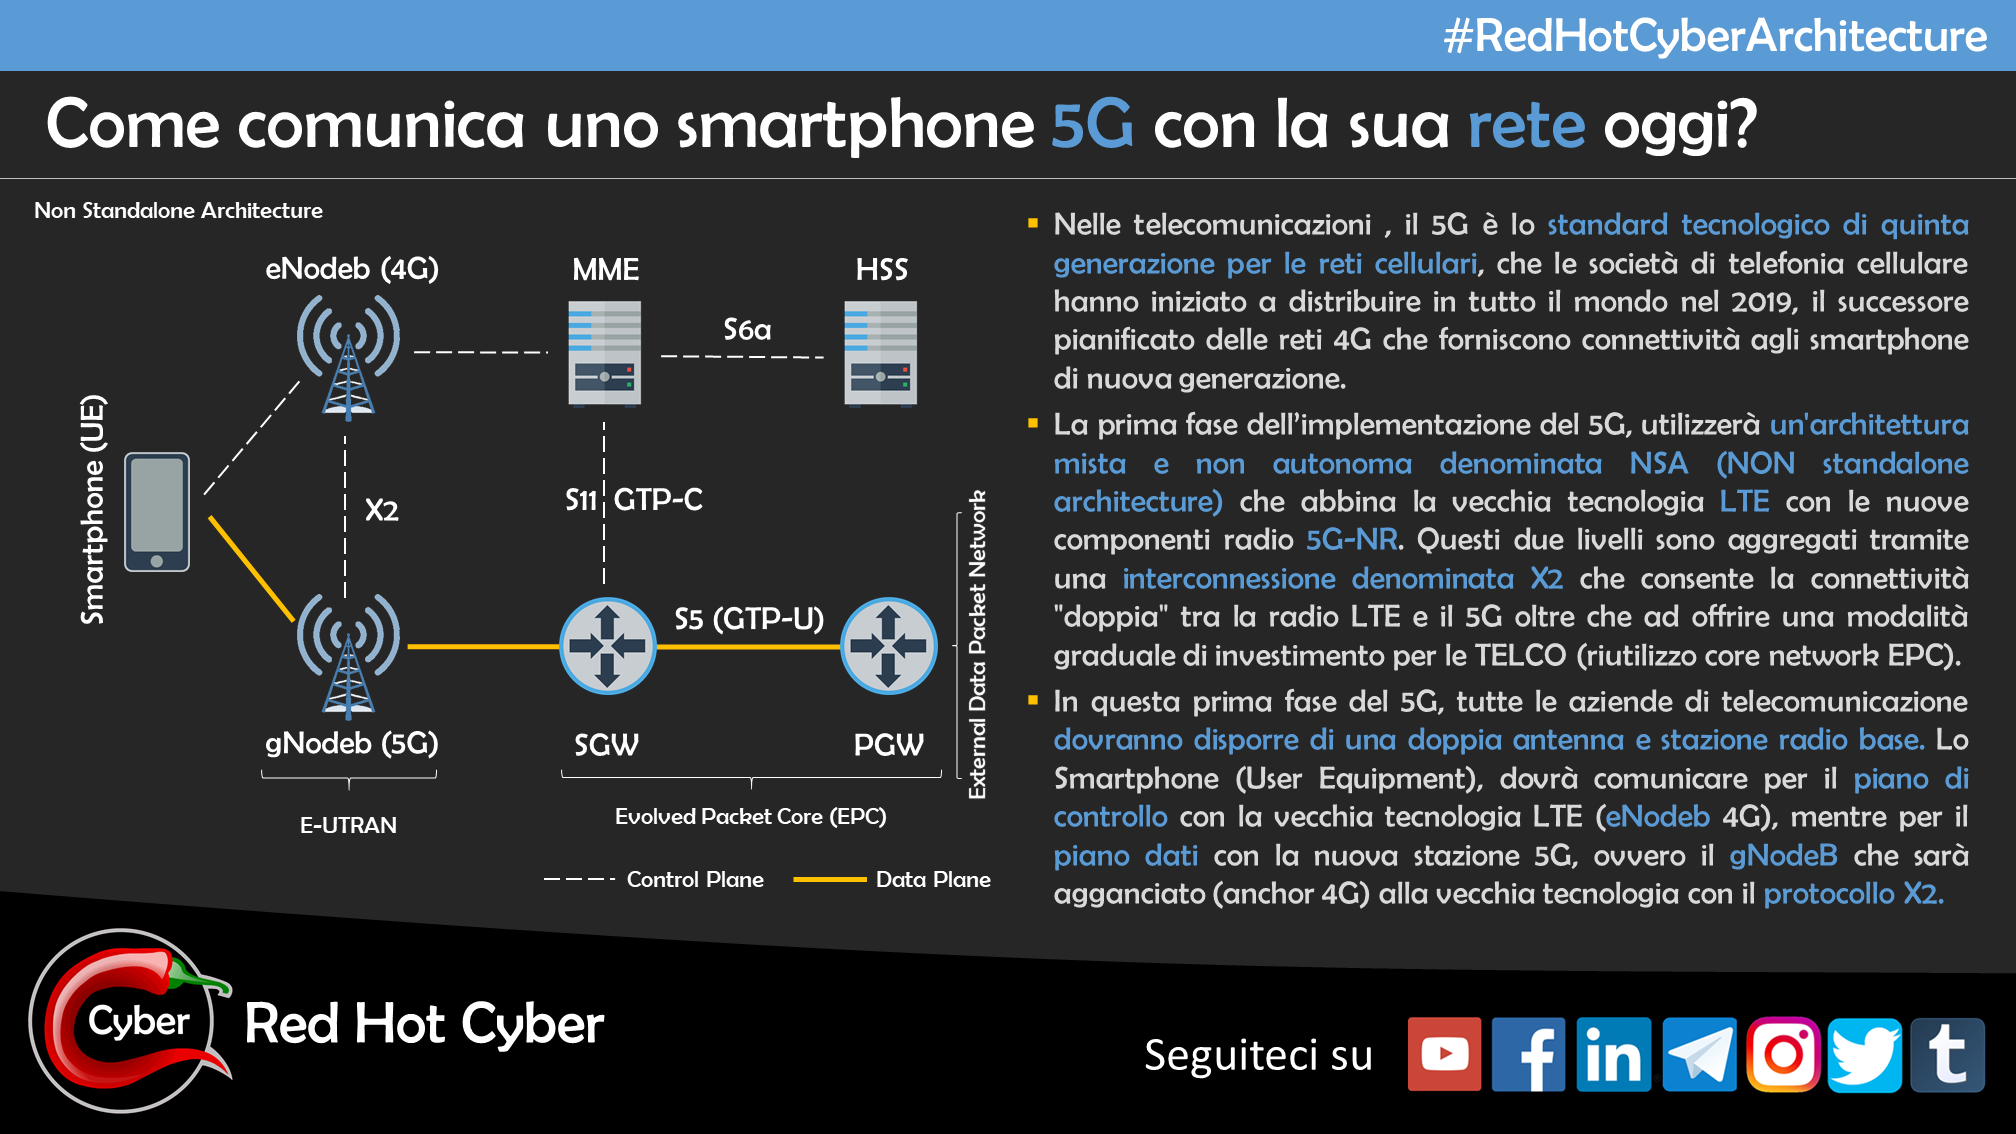
5G, quanto ne parliamo. Ma sappiamo veramente quanto è “profondamento” collegato al 4G?
Nelle telecomunicazioni , il 5G è lo standard tecnologico di quinta generazione per le reti cellulari, che le società di...
Redazione RHC - 10 Settembre 2020
 Cyber News
Tutto il mondo è paese: La NASA non sa chi è connesso ai suoi sistemi IT.
Secondo un rapporto, pubblicato giovedì, la National Aeronautics and Space Administration (#NASA) #USA, non dispone di dati sul numero di...
Redazione RHC - 9 Settembre 2020
 Cyber News
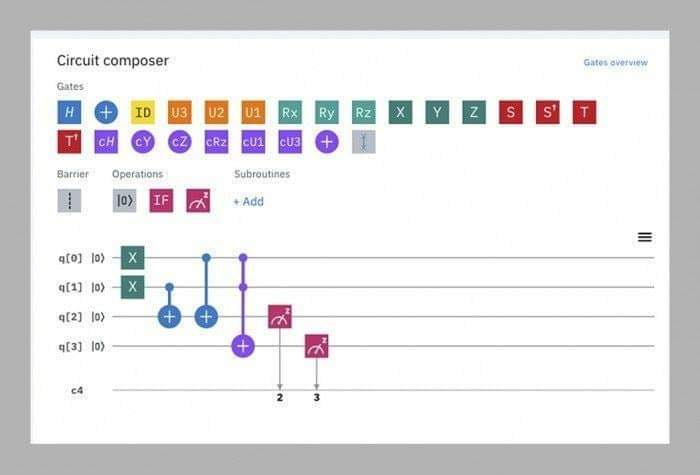
Computer quantistici, Google, IBM, e il business di domani.
Tra schermaglie nei termini utilizzati quali "supremazia quantistica" o "vantaggio quantistico" e notizie di nuove pietre miliari nel calcolo quantistico,...
Redazione RHC - 9 Settembre 2020
 Cyber News
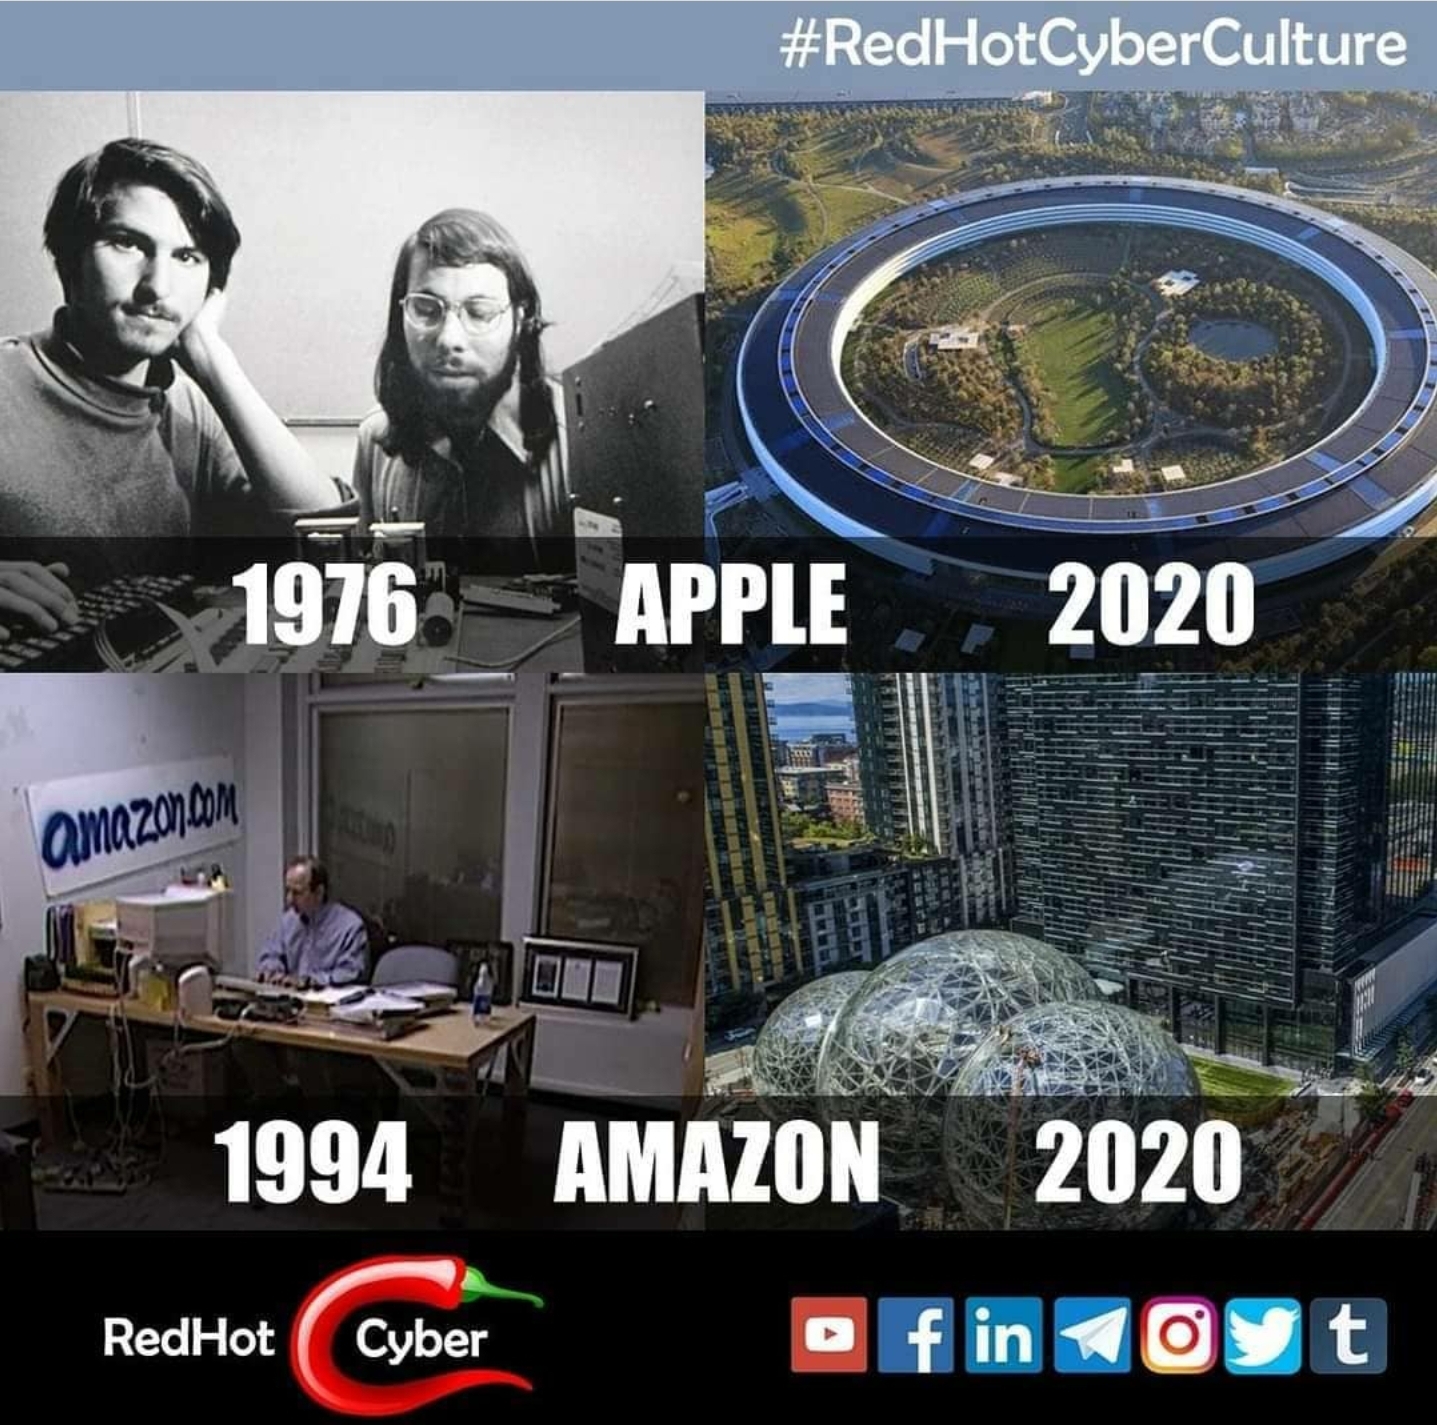
Quando Steve Jobs e Steve Wozniak completarono l’Apple I, non avvisarono i media.
Lo proposero alle loro anime gemelle all'#Homebrew Computer Club.L'Homebrew Club, come tutti i #club simili, era un #forum per condividere...
Redazione RHC - 9 Settembre 2020
 Cyber News
Information Gathering con Kali Linux ed Harvester.
Una buona raccolta di informazioni fa la differenza tra un penetration test riuscito ed uno che non ha fornito il...
Redazione RHC - 9 Settembre 2020
 Cyber News
ll tribunale di sorveglianza rileva che l’FBI regolarmente non rispetta le regole.
La principale #corte federale degli Stati Uniti che sovrintende alla #sorveglianza della #sicurezza #nazionale ha scoperto che l'#FBI non segue...
Redazione RHC - 9 Settembre 2020
 Cyber News
Il parlamento norvegese ha dichiarato di essere stato colpito da un attacco informatico di rilievo.
Durante la scorsa settimana, gli account di #posta elettronica di diversi membri eletti e dipendenti del parlamento norvegese sono stati...
Redazione RHC - 5 Settembre 2020
 Cyber News
Credi nelle cose che fai. Sii l’hacker del tuo futuro.
(cit. RedHotCvber) #redhotcyber #cybersecurity #hacking #hacker #technology #ispirazione #genio #intuizione #idee
Redazione RHC - 5 Settembre 2020
 Cyber News
Security by Design, ma la applichiamo davvero bene?
Spesso si parla di security by design, ma a parte dirlo perché fa fico, perché fa tendenza, stiamo realmente progettando...
Redazione RHC - 4 Settembre 2020
 Cyber News
TikTok ha citato in giudizio il governo degli Stati Uniti.
TikTok ha recentemente citato in giudizio l'amministrazione #Trump riportando di "agire per proteggere i nostri diritti e i diritti della...
Redazione RHC - 1 Settembre 2020
 Cyber News
Linux ha compiuto 29 anni!
Era il 25 agosto, del 1991 quando uno studente universitario finlandese dalla faccia fresca di nome Linus #Torvalds scrisse sul...
Redazione RHC - 29 Agosto 2020
 Cyber News
E’ dalla progettazione che si costruisce la Sicurezza.
Spesso lo si dimentica, ma è dalla progettazione dell'architettura di un sistema che inizia la sicurezza e molto spesso, in...
Redazione RHC - 29 Agosto 2020
Numero di articoli trovati: 14686
Un attacco DDoS ai giocatori di Minecraft Squid Game, porta Andorra offline.
Come riportato da Rock Paper Shotgun, un recente torneo Minecraft Twitch Rivals basato su Squid Game, ha portato la maggior parte di Andorra a rimanere senza internet. Chiamata SquidCraft Games,...


Il malware DeadBolt cifra i NAS QNAP e attiva un bug bounty privato con il vendor.
Il ransomware si evolve sempre di più. Oltre ad aggredire le aziende, ora stiamo assistendo ad un cambio di rotta negli attacchi ransomware che utilizzano vulnerabilità zeroday per accedere agli...
PwnKit: il bug universale su Linux di privilege escalation, vecchio di 12 anni.
Una vulnerabilità nel componente pkexec di Polkit identificato come CVE-2021-4034 (PwnKit) è stata scoperta dal team di ricerca di Qualys, ed è presente nella configurazione predefinita di tutte le principali...
Il “post databreach” è arrivato anche alla ULSS6. Scopriamo cosa sta accadendo.
Come sappiamo, dopo ogni attacco informatico, nella consueta logica delle "slide del giorno dopo", si inizia ad analizzare l'accaduto e si avviano una serie di miglioramenti affinché tali problematiche non...
Swascan: il report sulle botnet italian del 2021.
Nel 2021 il Security Operation Center di Swascan, tramite la piattaforma proprietaria di Cyber Threat Intelligence, ha identificato oltre 95mila dispositivi infetti (zombie o bot) facenti parte di botnet. Parliamo...
I venti di guerra sul Medio Oriente: Iran, Israele e l’intenso cyber-traffico del 2022.
Autore: Roberto Villani Data Pubblicazione: 25/01/2022 Sembra che i venti di guerra che soffiano sul Medio Oriente non siano affatto leggeri e che Iran e Israele si confronteranno sul campo...
Attacco informatico Ministero degli Esteri canadese.
Il Dipartimento degli Affari Esteri e del Commercio Internazionale del Canada è stato vittima di un attacco informatico la scorsa settimana. Mentre i servizi critici sono online, alcuni servizi non...
Tor project non ci sta per il blocco in Russia.
Tor Project impugna la decisione del tribunale di bloccare la risorsa in Russia, lo riporta TASS con riferimento al servizio stampa del tribunale distrettuale di Saratov.Secondo il servizio stampa, la...
Google ha utilizzato pratiche ingannevoli per ottenere la posizione degli utenti.
I procuratori generali di Washington, Texas e almeno altri due stati hanno affermato che Google ha ripetutamente esercitato pressioni sui suoi utenti e utilizzato pratiche ingannevoli per ottenere i dati...
Internet non disponibile alla camera. E’ stato un attacco informatico?
In un periodo di attacchi informatici continui, come abbiamo anche visto di recente quando qualcuno si è intrufolato all'interno di una videoconferenza al senato proiettando video hot, non sarebbe davvero...
