


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
Cyber Attack a TOR Vergata: quello che sappiamo.
Tutto inizia venerdi 4 settembre, sfruttando il weekend, come da copione, per infiltrarsi meglio all'interno delle infrastrutture non utilizzate dell'università...
Redazione RHC - 12 Settembre 2020
 Cyber News
Oggi scopriamo cosa sono i Key Store Manager.
Tra i tanti prodotti creati per la sicurezza informatica, il #KSM, acronimo di #Key Store Manager, consente di gestire le...
Redazione RHC - 12 Settembre 2020
 Cyber News
Pepper, il robot nelle case di cura del Regno Unito per ridurre la solitudine negli anziani.
I #robot oggi sono in grado di tenere delle semplici conversazioni e apprendere gli interessi delle persone e sono stati...
Redazione RHC - 12 Settembre 2020
 Cyber News
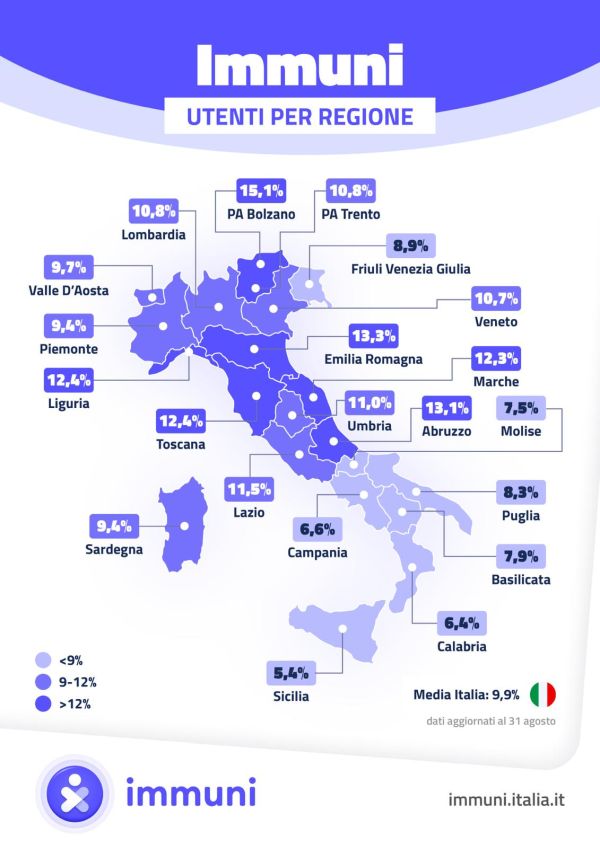
Immuni, i dati reali di diffusione iniziano a circolare.
Quanto abbiamo parlato su queste pagine dell'App Immuni, tra polemiche, #privacy, incompetenza tecnologica, lungaggini burocratiche, ora siamo arrivati finalmente ai...
Redazione RHC - 12 Settembre 2020
 Cyber News
Cyber-war: come ci siamo arrivati?
In questa serie di due puntate, partiremo dai grandi #malware del passato quali #Stuxnet e #Flame per introdurre gli albori...
Redazione RHC - 11 Settembre 2020
 Cyber News
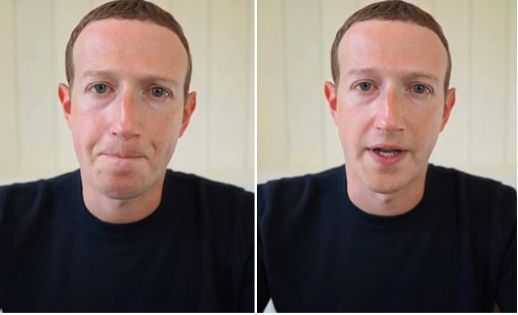
Zuckerberg: 5 lunghi secondi di silenzio.
Zuckerberg: 5 secondi di silenzio alla domanda “Facebook può essere considerato un acceleratore della distruzione della società?”.Il CEO di Facebook...
Redazione RHC - 11 Settembre 2020
 Cyber News
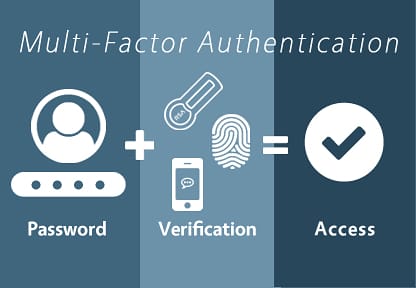
Multi Factor Authentication, un’arma necessaria per prevenire gli attacchi cyber.
I gruppi di #hacker provenienti da Russia, Cina e Iran, stanno intensificando i loro sforzi per entrare in una grande...
Redazione RHC - 11 Settembre 2020
 Cultura
La maggior parte dei requisiti di conformità sono confusi e sono una noia mortale.
La conformità è probabilmente uno degli argomenti di “high-level-security” più noiosi della #sicurezza #informatica. Siamo onesti, non c'è nulla di...
Stefano Gazzella - 11 Settembre 2020
 Cyber News
Huawei abbandona gradualmente Android. Dal 2021 ci sarà HarmonyOS.
Huawei ha in programma di lanciare il suo sistema operativo proprietario #Harmony sugli #smartphone nel 2021, lo ha annunciato l'azienda...
Redazione RHC - 11 Settembre 2020
 Cyber News
Amazon assume un ex capo della NSA e Snowden critica la scelta. Scopriamo perché.
Un ex capo della National Security Agency (#NSA) che era in carica quando scoppiò lo scandalo Edward #Snowden si è...
Redazione RHC - 10 Settembre 2020
 Cyber News
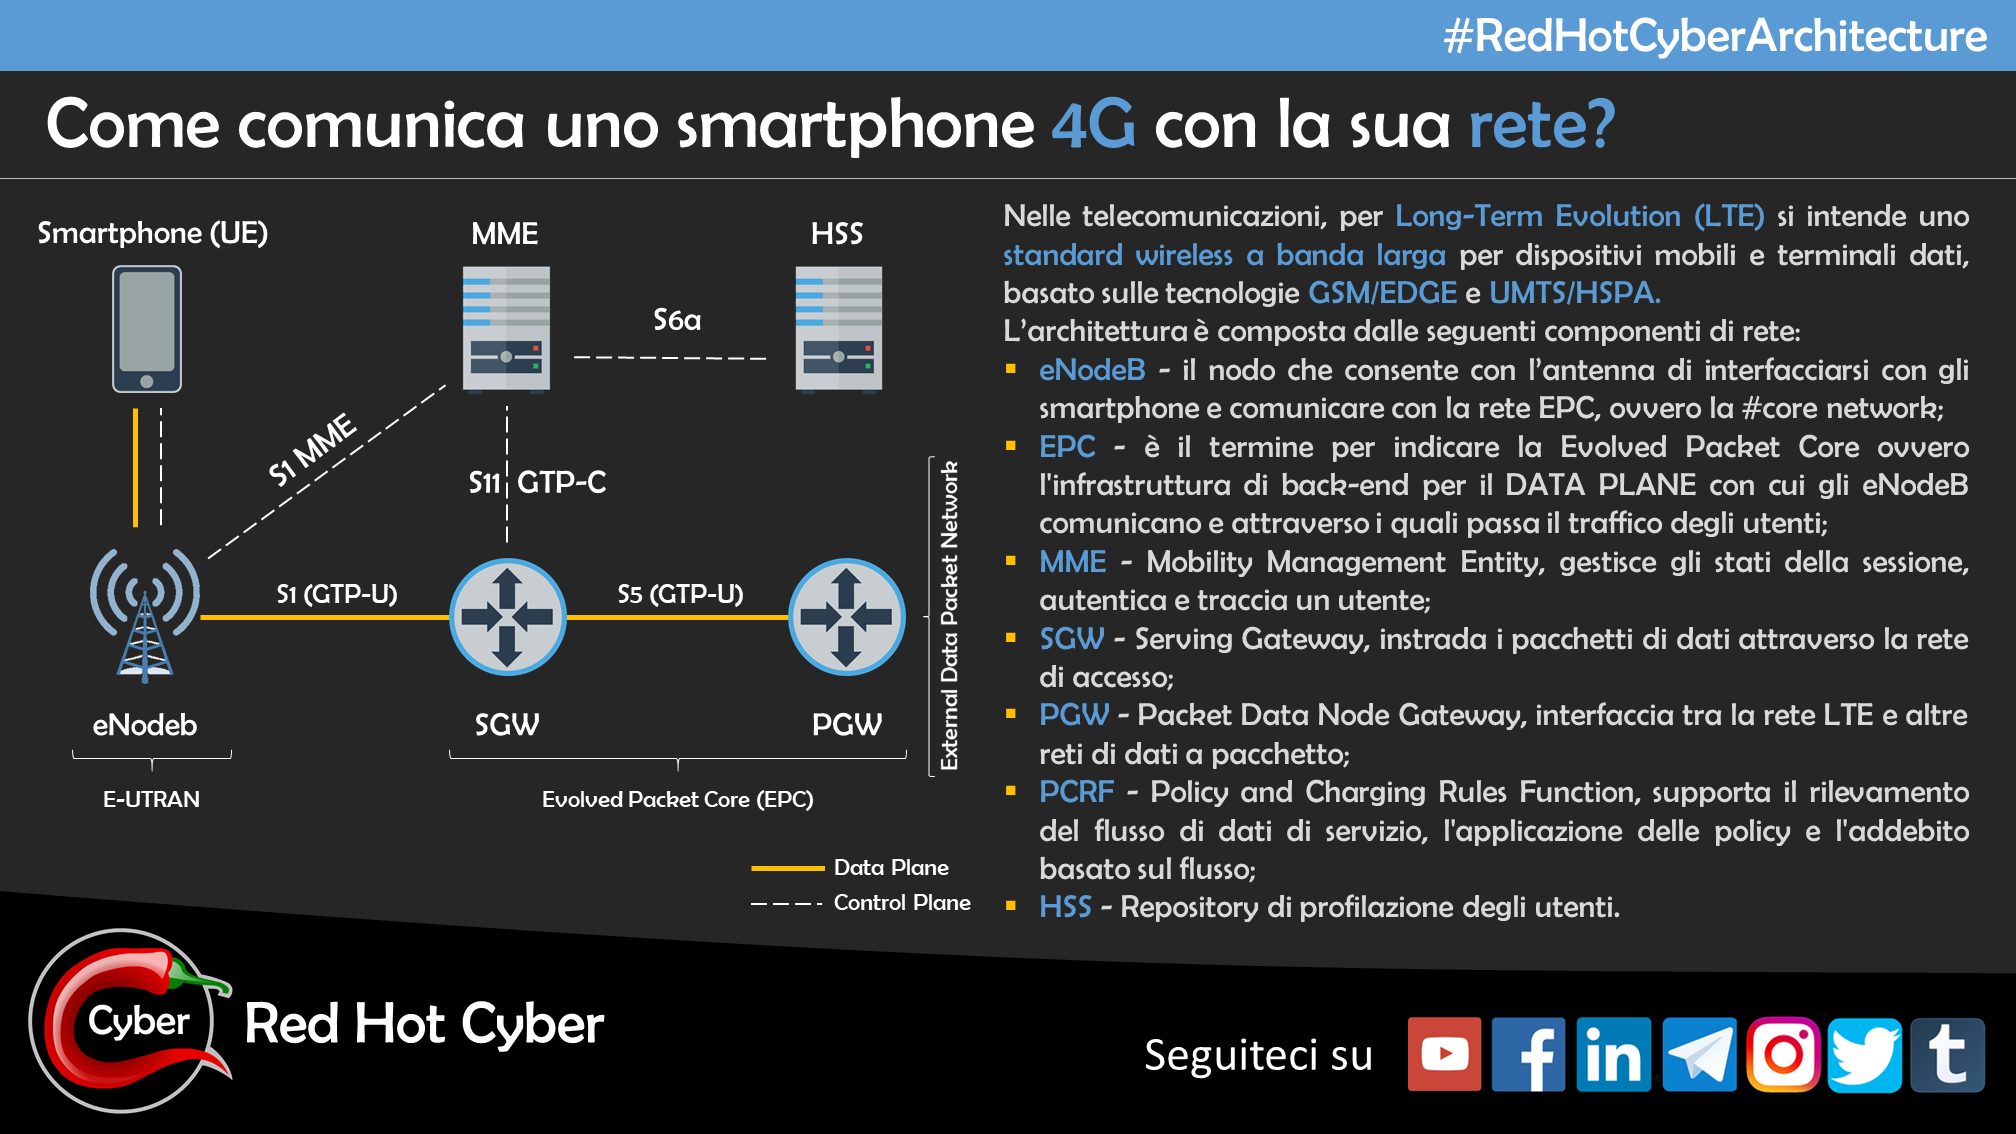
Come comunica uno smartphone 4G con la sua rete?
Nelle telecomunicazioni, per Long-Term Evolution (LTE) si intende uno standard wireless a banda larga per dispositivi mobili e terminali dati,...
Redazione RHC - 10 Settembre 2020
 Cyber News
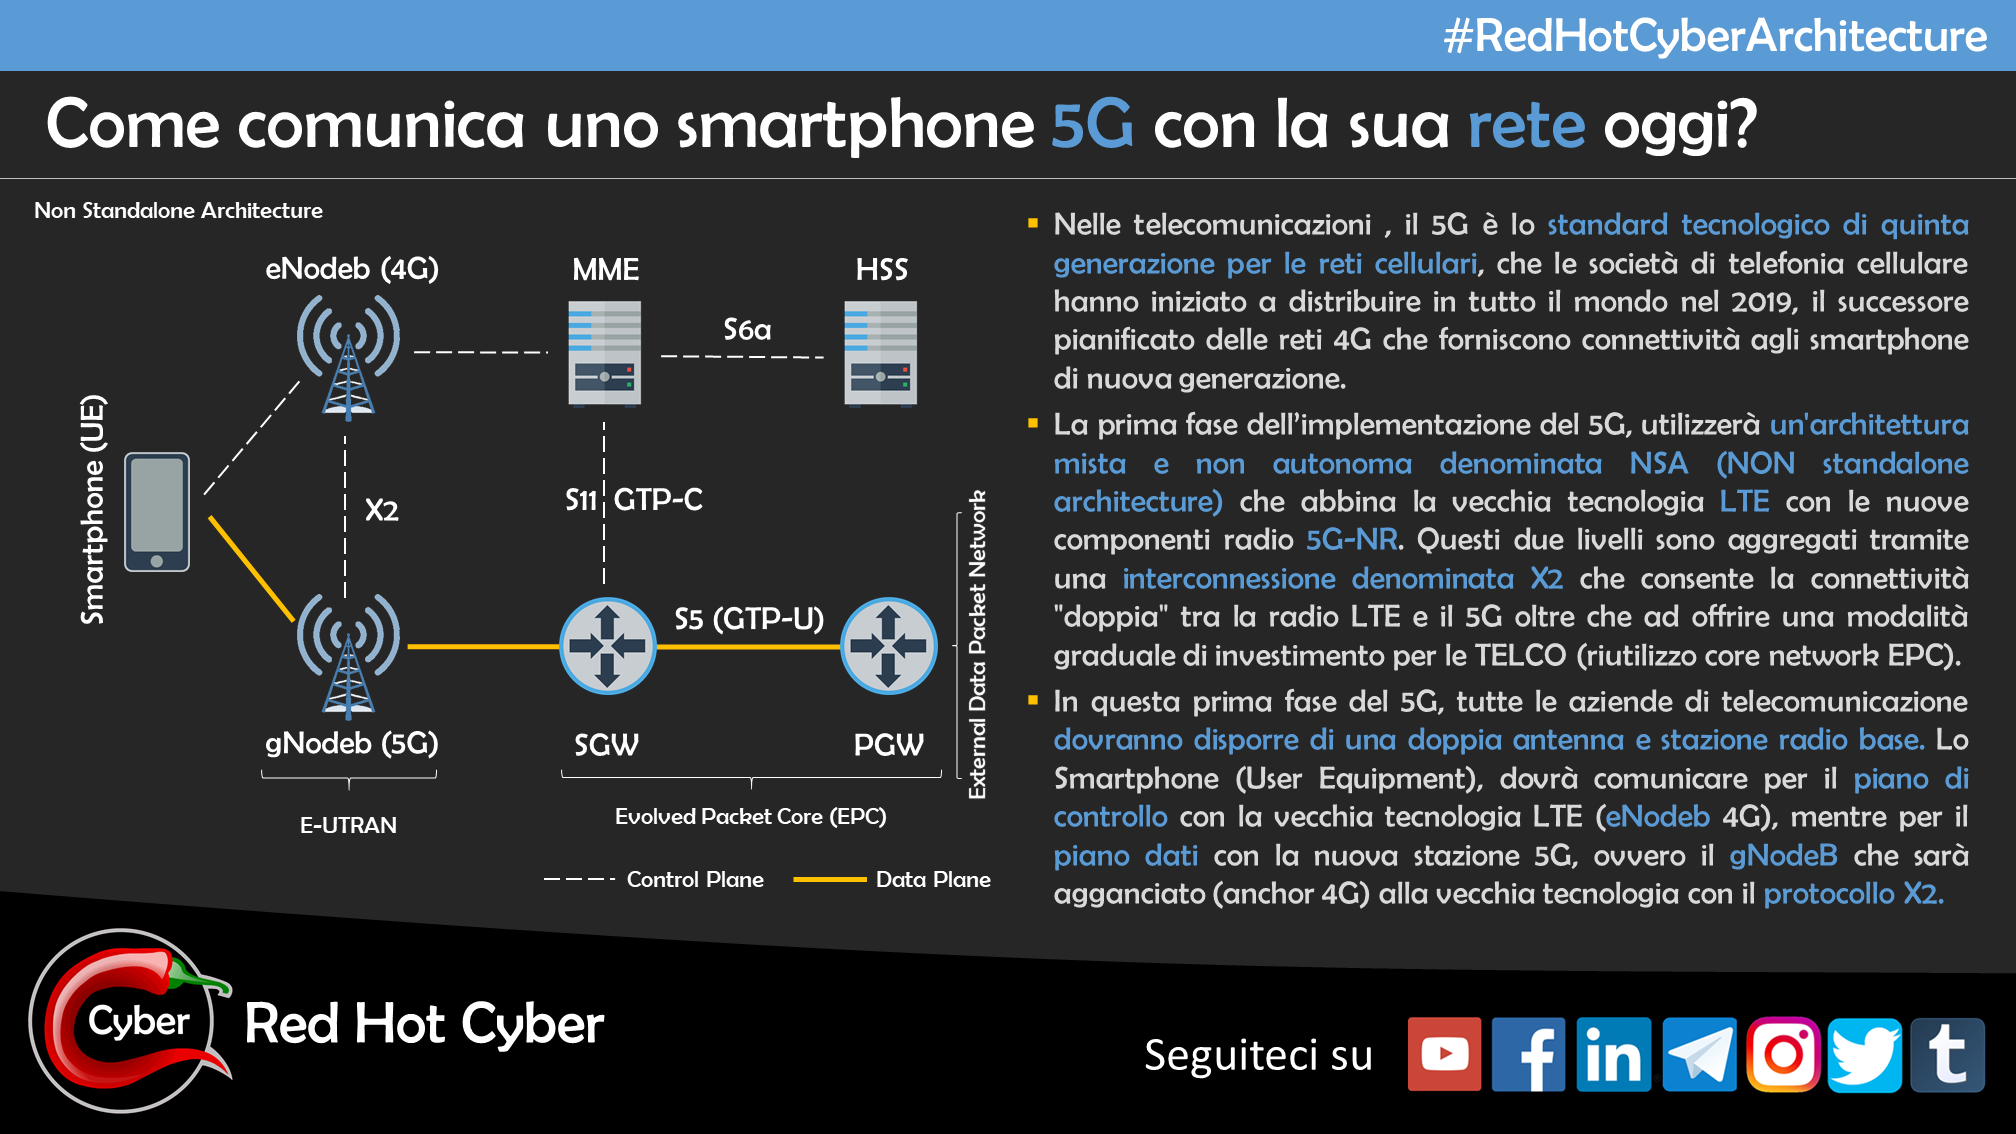
5G, quanto ne parliamo. Ma sappiamo veramente quanto è “profondamento” collegato al 4G?
Nelle telecomunicazioni , il 5G è lo standard tecnologico di quinta generazione per le reti cellulari, che le società di...
Redazione RHC - 10 Settembre 2020
Numero di articoli trovati: 14685
L’italiana La Ponte Marmi, è rimasta vittima del ransomware Lockbit 2.0.
Sul data leak site (DLS) della famigerata gang Lockbit 2.0, è apparso nella giornata di ieri, un post che riporta l'avvio del countdown per la pubblicazione dei dati esfiltrati dall'azienda...


Perché Google deve sapere che iscrivo mio figlio alla scuola pubblica?
Autore: Michele Pinassi Data Pubblicazione: 27/01/2021 Sul portale delle Iscrizioni OnLine del Ministero dell’Istruzione sono installati dei tracker di Google. E la risposta alla richiesta di spiegazioni non è stata...
La versione Linux di Lockbit, prende di mira VMware ESXi servers.
Ne avevamo parlato diverso tempo fa, anche nell'intervista del portavoce di REvil UNKNOWN, di quanto le gang stavano investendo per la creazione di ransomware mirati per le piattaforme Linux e...
La nuova NSO venderà spyware solo agli USA e ai partner di Five Eyes.
Il produttore israeliano di spyware commerciale NSO Group, accusato di aver venduto i suoi strumenti per spiare giornalisti e attivisti, sta cercando di vendere i suoi asset alla società di...
Apple risolve una vulnerabilità 0-day su zero-day in macOS e iOS.
Apple ha rilasciato un aggiornamento di sicurezza che risolve una vulnerabilità zero-day. Il bug monitorato con la CVE-2022-22587, si tratta di una vulnerabilità di danneggiamento della memoria in IOMobileFrameBuffer che...
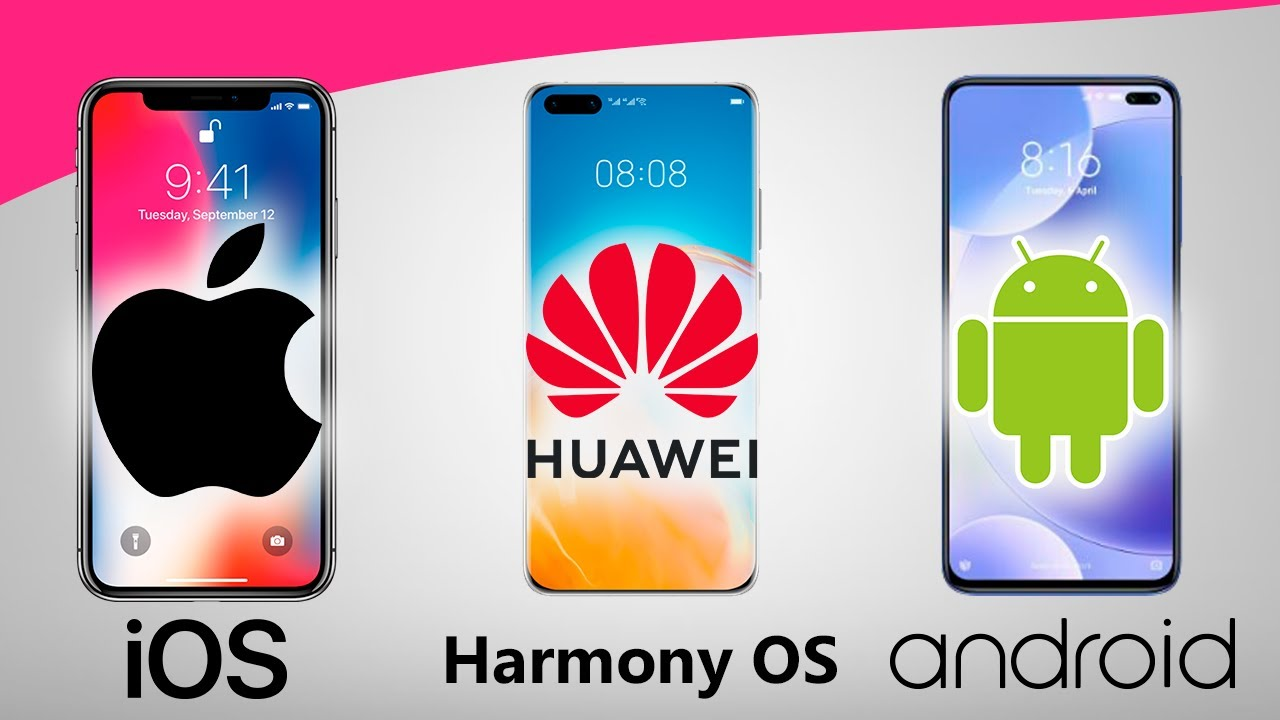
Tecnologie proprietarie: L’India sta sviluppando una alternativa ad iOS e Android.
Il governo indiano e il Ministero dell'elettronica e dell'informatica stanno pianificando di sviluppare il proprio sistema operativo mobile, che sarà un'alternativa ad Android e iOS. Secondo The Economic Times, il...
Blackout in Kazakistan per i minatori di criptovalute dal 21 al 31 gennaio.
I minatori in Kazakistan sono stati avvertiti in anticipo di un blackout a fine febbraio a causa delle tensioni per il mantenimento dell'equilibrio tra elettricità e capacità nel sistema energetico...
Come sarà il Metaverso in Cina? Pulito, censurato, senza criptovalute e controllato dal governo.
Come sarà il metaverso in Cina? Secondo gli esperti, sarà pulito, censurato, senza criptovalute e completamente controllato dal governo, scrive Reuters. Secondo gli esperti, nei suoi tentativi di costruire un...
L’hacker che è riuscito a controllare 25 Tesla da remoto, informa via mail gli utenti dei bug.
Ricordi la storia che abbiamo pubblicato la scorsa settimana sul diciannovenne che è stato in grado di hackerare a distanza dozzine di veicoli Tesla in tutto il mondo? Bene, l'hacker...
Un attacco DDoS ai giocatori di Minecraft Squid Game, porta Andorra offline.
Come riportato da Rock Paper Shotgun, un recente torneo Minecraft Twitch Rivals basato su Squid Game, ha portato la maggior parte di Andorra a rimanere senza internet. Chiamata SquidCraft Games,...
