


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
Numero di articoli trovati: 14711
John Binns rivendica l’attacco a T-Mobile e ha detto: “una sicurezza pessima”.
Un cittadino statunitense di 21 anni di nome John Binns ha rivendicato la responsabilità della violazione dei dati di T-Mobile e ha etichettato la "sicurezza dell'azienda" come "pessima". All'inizio di...


Windows 11 sarà possibile installarlo su computer vecchi.
Microsoft consentirà l'installazione di Windows 11 sui computer più vecchi. Stiamo addirittura parlando di quei dispositivi che sono ufficialmente incompatibili con il nuovo sistema. Il sistema non sarà disponibile per...
Clearview AI, è stato utlizzato come demo in 24 paesi fuori dagli USA.
Secondo un'indagine di BuzzFeed News, a febbraio 2020, 88 forze dell'ordine e agenzie affiliate al governo in 24 paesi al di fuori degli Stati Uniti hanno provato a utilizzare la...
La Russia definisce la nuova “strategia di sicurezza nazionale”, ma omette il termine “cyber”.
Dopo aver trascorso la maggior parte del 2021 a scatenare attacchi informatici su una serie di nazioni occidentali, la Russia ha recentemente pubblicato la sua nuova Strategia di sicurezza nazionale,...
La cyber gang ransomware Ragnarok si è ritirata. il decryptor è ora online.
Gli operatori del ransomware Ragnarok (alias Asnarök) hanno annunciato la cessazione di tutte le loro illecite operazioni e hanno rilasciato un'utilità gratuita per la decrittazione dei file. I ricercatori hanno...
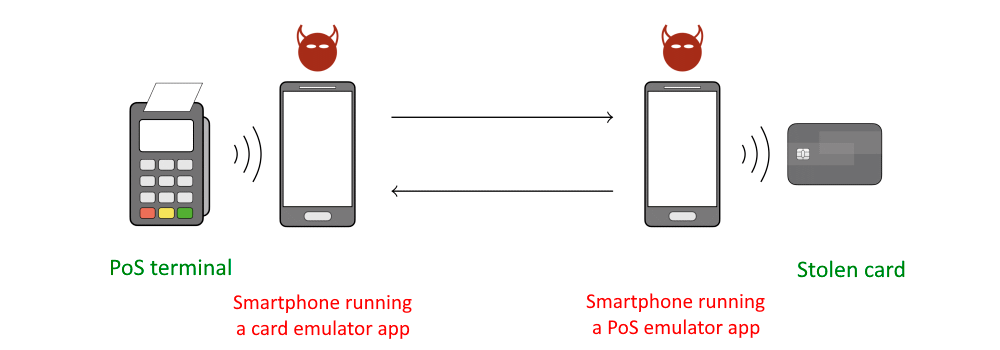
Nelle carte contactless Mastercard e Maestro è possibile aggirare il codice PIN.
I ricercatori della Swiss Higher Technical School di Zurigo hanno trovato un modo per aggirare la protezione tramite PIN sulle carte contactless Mastercard e Maestro. Al momento, la vulnerabilità è...
1 milione di giocatori di EskyFun, sono online.
Il famoso sviluppatore di giochi su OS Android EskyFun ha utilizzato un server non protetto per archiviare i dati degli utenti, secondo il portale Gizmochina. Ciò ha portato alla fuga...
Ultima trovata del ransomware: la “crittografia intermittente”.
Codice che effettua la crittografia intermittente Avevamo riportato recentemente che LockBit è il ransomware più veloce a criptare i file e questa notizia era stata riportata sul loro stesso blog...
Apple: ma quale controllo sulla pedofilia. Iniziamo a migliorare lo store e gli accont dei bambini.
Apple ha recentemente adottato misure per contrastare gli abusi sui minori e cercare foto pedopornografiche sugli iPhone. Tuttavia, un nuovo studio del Tech Transparency Project (TTP) ha dimostrato che Apple...
40k $ per la vulnerabilità di Cosmos DB è una taglia onesta? Ecco anche perchè il cybercrime dilaga.
Microsoft ha avvertito i suoi clienti, comprese le più grandi aziende del mondo, della vulnerabilità riscontrata nella piattaforma cloud di Azure. Grazie a questa vulnerabilità, gli aggressori avrebbero potuto visualizzare,...
