


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Innovazione
 Innovazione
 Cybercrime
 Cyber Italia
Numero di articoli trovati: 14924
REvil, che fine ha fatto? Analizziamo quello che ad oggi sappiamo.
Probabilmente, le autorità russe potrebbero essere state coinvolte in tutto questo.Il gruppo di black hacker REvil, noto per una serie di attacchi di alto profilo, non mostra segni di vita...


Oracle rilascia fix per 342 vulnerabilità. Diverse molto critiche su WebLogic.
Oracle ha rilasciato degli aggiornamenti di sicurezza che risolvono 342 vulnerabilità in una serie di prodotti: Java SE, MySQL, VirtualBox, Solaris e Weblogic Application Server. L'azienda ha rilasciato nuovamente un...
Cognyte: Microsoft Windows ed Office, sono i vettori più utilizzati dal crimine informatico.
Cognyte ha condotto ricerche su larga scala sulla criminalità informatica in tutto il mondo, nonché un monitoraggio e un'analisi approfondita sui forum underground. Questo risulta utile per comprendere i modelli...
Bug Bounty: YesWeHack si espande. La community hacker arriva a 25.000 ricercatori.
Dal suo lancio nel 2013, la piattaforma di bug bounty, YesWeHack è cresciuta a passi da gigante. La start-up annuncia oggi una raccolta fondi di 16 milioni di euro, con...
Criptovalute e Ransomware: avviata una indagine sulla connessione dei due fenomeni.
Dopo gli incidenti di rilievo avvenuti negli Stati Uniti D'America, ora si sta iniziando a pensare ad arginare il ransomware anche comprendendo quanto la criptovaluta, possa incentivare il fenomeno. Questo...
UK: le biglietterie automatiche della Northern Rail colpite dal ransomware
Le nuove biglietterie automatiche della Northern Rail sono state prese di mira da un attacco informatico ed il sistema è offline dalla scorsa settimana, mentre sono in corso le indagini....
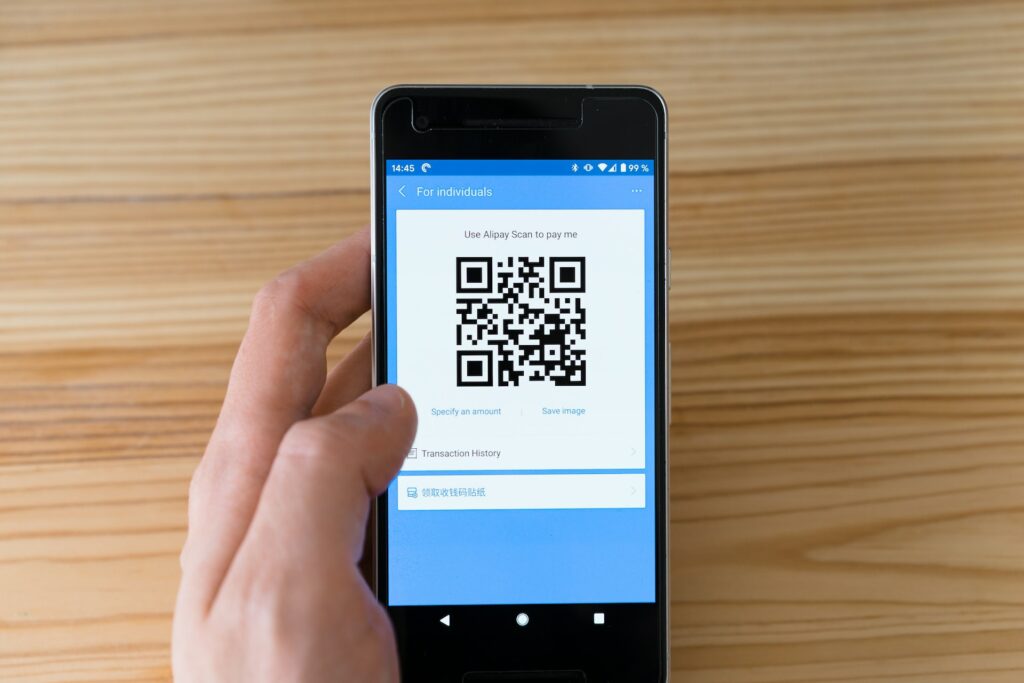
Un QR Code sulle lapidi. Ecco i nuovi cimiteri digitali.
Lorie Miller si china sulla tomba dei suoi nonni a nord di Filadelfia. Tiene in mano un quadrato di ottone da due pollici che attaccherà accanto ai nomi e alle...
IBM crea i dischi “anti-ransomware”, mentre continua il suo declino sugli storage.
Mentre le vendite di hardware di storage di IBM continuano il loro declino a lungo termine, Big Blue ha annunciato il Safeguarded Copy anti-ransomware per i suoi FlashSystems e le...
Kaseya ottiene l’Universal Decryptor. Avrà pagato i 70 milioni a REvil?
Come avevamo riportato qualche settimana fa, il gruppo REvil aveva richiesto, per la modica somma di 70 milioni di dollari, l'universal decryptor, ovvero un tool che avrebbe consentito di sbloccare...
La storia continua: AvosLocker, il ransomware che colpisce l’Ohio.
La città di Ginevra in Ohio, negli Stati Uniti D'America, è stata vittima di una violazione che ha coinvolto una nuova e poco conosciuta forma di ransomware. Si tratta del...
