


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyberpolitica
 Cybercrime
 Cybercrime
 Vulnerabilità
Numero di articoli trovati: 14750
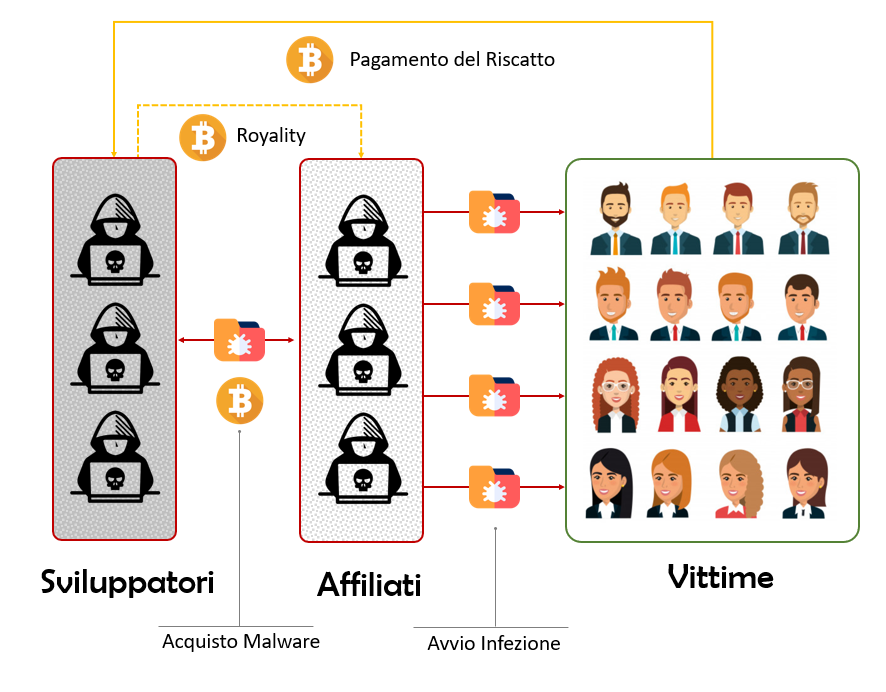
REvil ransomware: origine, vittime, strategie di prevenzione.
Gli attacchi informatici sono diventati una parte interconnessa alla nostra realtà, ma ti sei mai chiesto cosa potrebbe accadere se la tua azienda venisse presa di mira da un ransomware?Probabilmente...


5 vulnerabilità gravi da aggiornare. Parola di NSA, CISA e FBI.
Tre agenzie di sicurezza statunitensi quali:Cybersecurity and Infrastructure Security Agency (CISA);Federal Bureau of Investigation (FBI) ; National Security Agency (NSA),hanno pubblicato giovedì un avviso congiunto per attirare l'attenzione su cinque...
Project zero aggiunge ulteriori 30 giorni ai 90, prima della disclosure pubblica.
Il team di sicurezza di Google Project Zero ha aggiornato le sue linee guida sulla divulgazione responsabile delle vulnerabilità per aggiungere un margine di ulteriori 30 giorni (rispetto agli attuali...
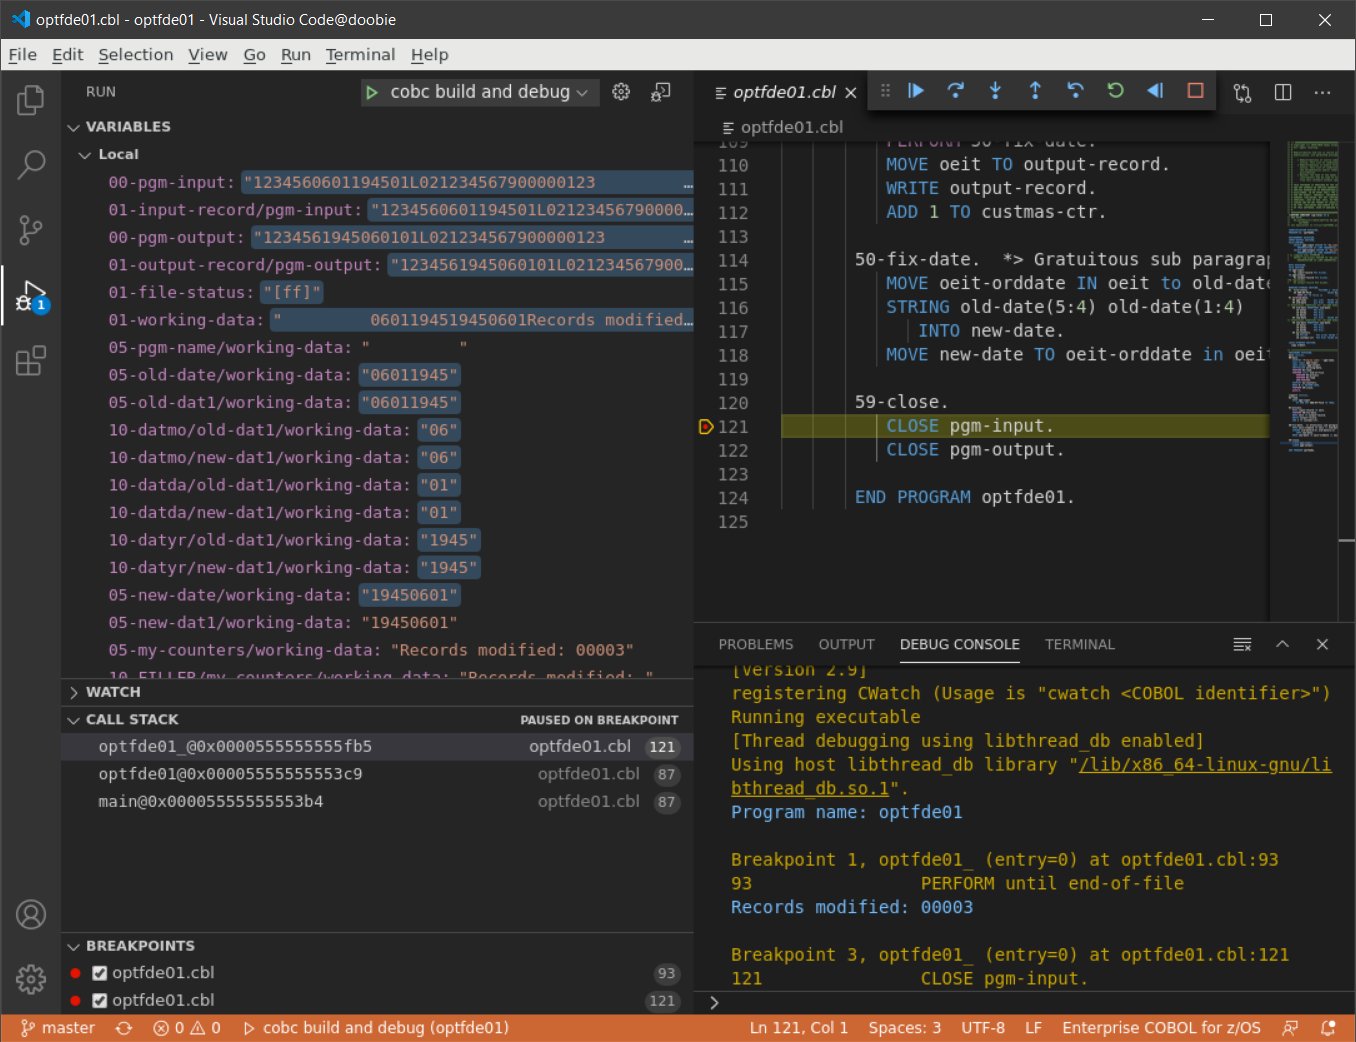
COBOL: ora lo puoi usare su Visual Studio Code.
Il COBOL è un linguaggio di programmazione di cui non si sente molto parlare quando si sviluppa applicazioni negli ecosistemi Microsoft. La situazione è cambiata la scorsa settimana con un...
Russia: gli attivisti di “Freedom to Navalny!” hanno le loro mail online.
Il database degli indirizzi e-mail delle circa 439.000 persone che si sono registrate per l'imminente manifestazione sul sito "Freedom to Navalny!" è di pubblico dominio. Lo afferma un messaggio del...
La sottile linea rossa tra Cina e Russia. Il Grande Fratello si sposta sul Web
Autore: Ilaria Montoro Data Pubblicazione: 12/04/2021 I progetti che la Cina sta provando a perseguire hanno un preciso significato storico-psicologico, sono il retaggio di un passato lontano. Senza un’analisi culturale...
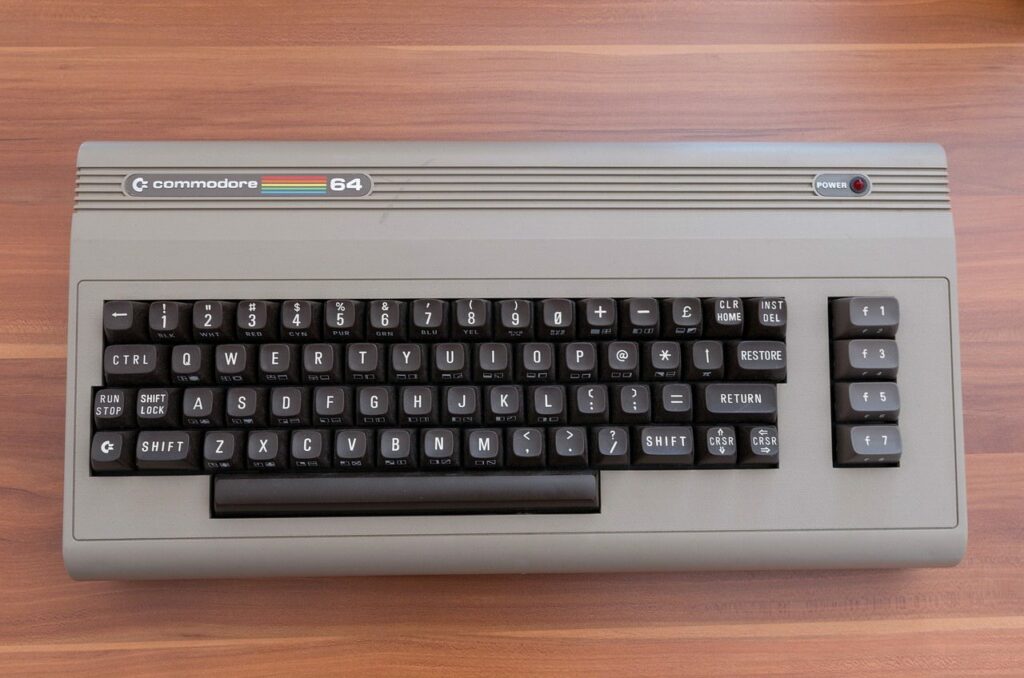
Brontosauri, ora si può minare bitcoin su C64.
Brontosauri, lo sapete che ora è possibile minare bitcoin su un vecchio C64 del 1982? Con un tasso di ,2 hash al secondo, il Commodore 64 è "brontosauramente lontano" dagli...
Palo Alto: bug nelle librerie GO di Kubernetes che porta alla compromissione dei container.
Un bug nelle librerie Go su cui si basa Kubernetes potrebbe portare a denial of service (DoS) per i motori dei contenitori CRI-O e Podman.Si tratta della CVE-2021-20291 che interessa...
Università del Colorado: 17 milioni di dollari rifiutati dopo l’attacco ransomware CL0P.
University of Colorado Boulder (CU Boulder), ha rifiutato di pagare una richiesta di riscatto di 17 milioni di dollari dopo che una violazione dei dati ha compromesso più di 310.000...
Facebook: l’organismo di vigilanza irlandese avvia una indagine post data leak.
L'organismo di vigilanza irlandese sulla protezione dei dati ha dichiarato mercoledì di aver aperto un'indagine su Facebook per una potenziale violazione delle norme europee sulla privacy. La Commissione per la...
