News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Vulnerabilità
 Innovazione
 Cyberpolitica
 Innovazione
Numero di articoli trovati: 14931
Tecnologia AI biomedicale e di rilevamento Covid, in vendita nelle darknet a 4 Bitcoin.
#Cyble ha rilevato che un attore di minaccia chimato #THE0TIME, afferma di aver ottenuto l'accesso al codice #sorgente della tecnologia di rilevamento COVID-19 del Huiying Medical Technology e ai suoi...


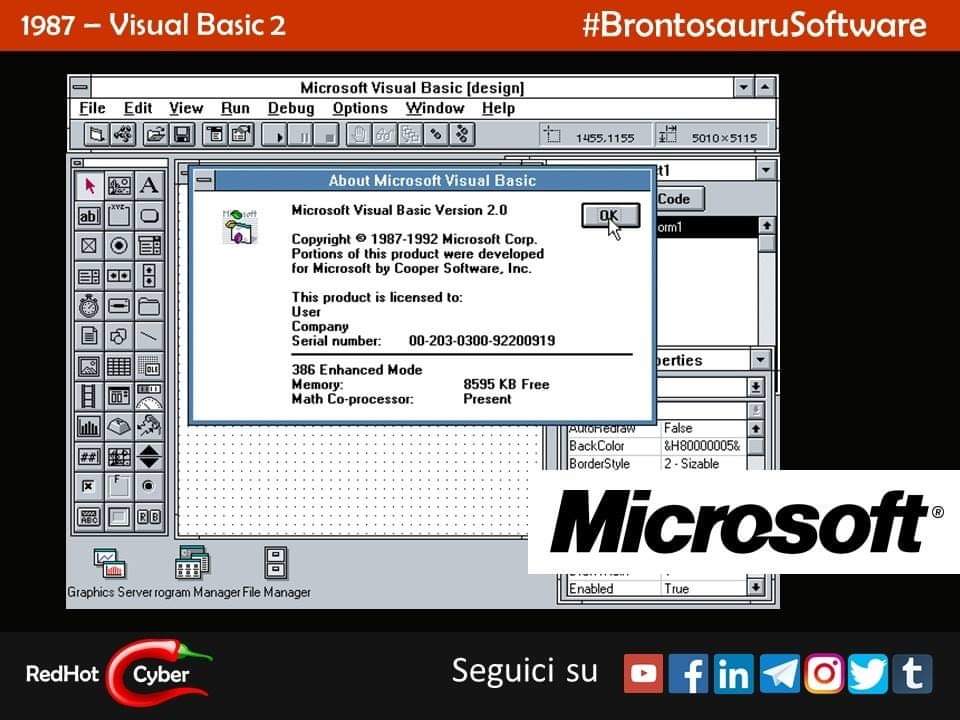
Per la serie #BrontosauruSoftware, chi si ricorda di Visual Basic 2?
#Redhotcyber #visualbasic #microsoft #software #oldsoftware #remember
Ecco perché è importante che l’APP Immuni sia Open Source.
Un'app per monitoraggio del COVID-19 olandese, ha fatto rilevare delle falle di #sicurezza che hanno diffuso i dati degli #utenti, in quanto il suo #codice era disponibile in licenza #opensource....
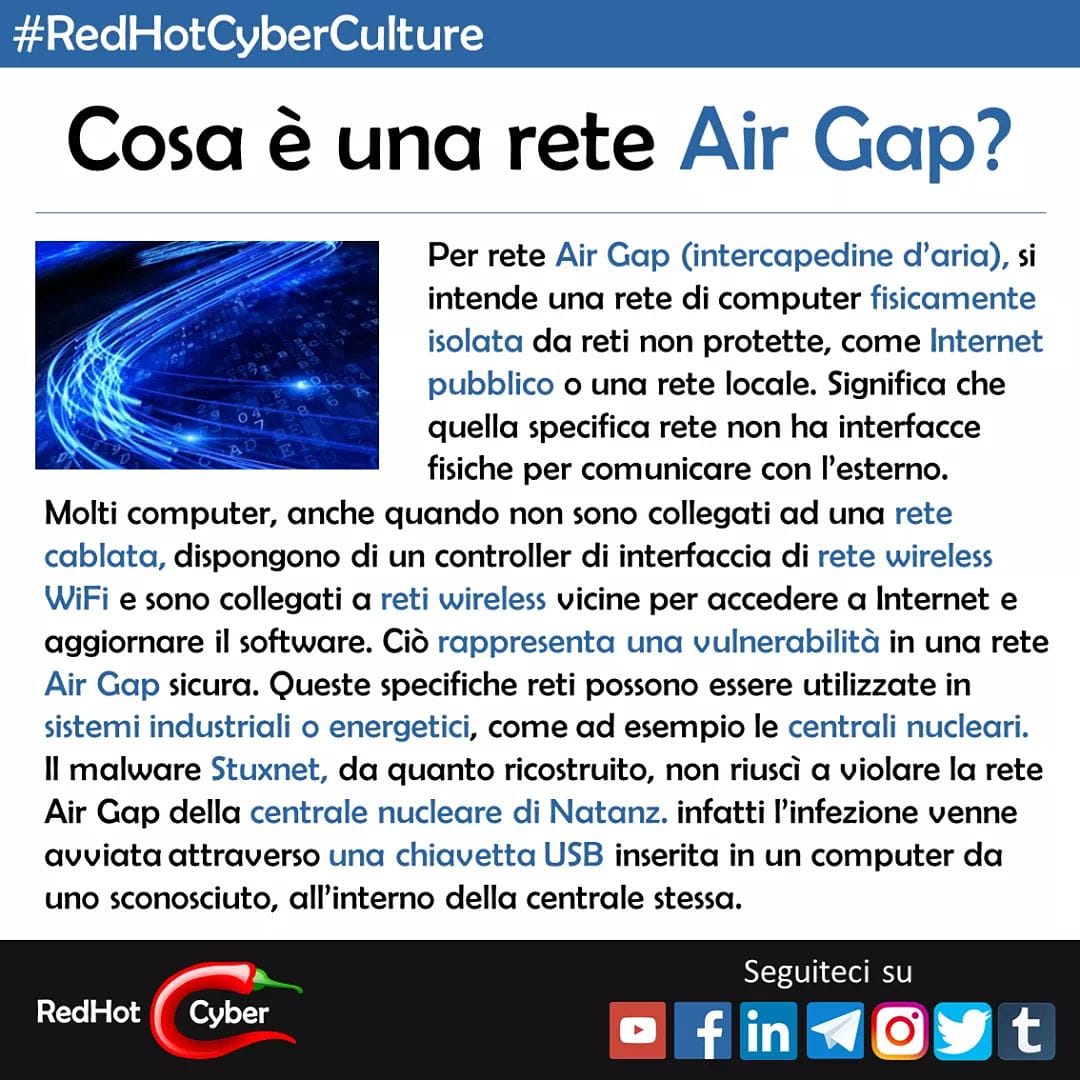
Spesso parliamo di attacchi in SideChannel su reti Air Gap.
Ma a cosa ci si riferisce quando si parla di una rete con "intercapedine di aria" (Air Gap)?Scopriamolo con questa pillola di #redhotcyberculture#redhotcyber #culture #airgap #termini #cybersecurity #riskmanagement
Causa Facebook contro NSO Group, iniziano i dettagli tecnici.
Nei documenti del tribunale depositati ieri, #Facebook ha affermato di collegare 720 istanze di attacco contro gli utenti di #WhatsApp a un singolo indirizzo IP appartenente ad un provider #QuadraNet...
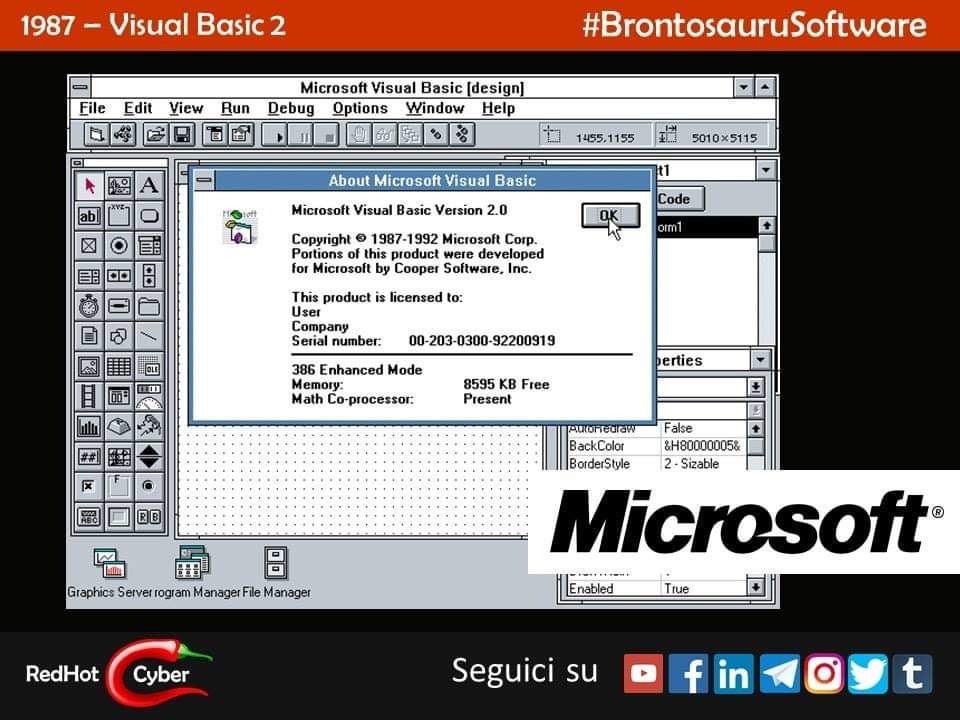
Per la serie BrontosauruSoftware, chi si ricorda di Visual Basic 2?
#redhotcyber #visualbasic #microsoft #software #oldsoftware #remember
Argos e Europol arrestano un altro pedofilo nelle darknet.
Un nuovo pedofilo è stato arrestato dalle forze dell'ordine in una operazione congiunta tra #australia e le autorità #spagnole. Secondo le informazioni della polizia del #Queensland, la task force #australiana...
Iscriviti al canale Youtube!
Https://YouTube.com/c/redhotcyber?sub_confirmation=1#redhotcyber #youtube #channel
VictoryGate: la botnet USB peruviana per mining di criptovaluta Monero.
#ESET ha affermato di aver collaborato con dei #provider #DNS per eliminare i server dannosi di comando e controllo (#C2) e di aver impostato domini fake (noti anche come #sinkholes)...
Attacchi backdoor Python in aumento.
Gli attacchi che utilizzano #Python, sono sempre più comuni. L'#Iran, ad esempio, lo scorso anno ha usato la #backdoor #MechaFlounder contro la Turchia. Gli attacchi di #scripting sono molto comuni...