


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
Il Ransomware devasta il cloud giapponese! 495 organizzazioni rischiano di perdere tutto
Un attacco ransomware su larga scala, ha paralizzato parte della piattaforma cloud giapponese IDCF Cloud, da cui dipendono centinaia di aziende…
 Vulnerabilità
«Frenata di emergenza sull’IA»: Il capo di Microsoft Satya Nadella lancia l’allarme
Il CEO di Microsoft Satya Nadella (Satya Nadella) ha invitato a un «frenata di emergenza» nello sviluppo dell’IA. Ha proposto…
 Vulnerabilità
«L’IA ci sta sfuggendo di mano»: l’allarme choc di tre ex dipendenti OpenAI
L’intelligenza artificiale sta diventando sempre più potente, ma gli sviluppatori stanno gradualmente perdendo la capacità di comprenderne e controllarne il…
 Innovazione
Tra apocalisse e ottimismo e il problema di Superman: perché l’AGI ha bisogno del suo Batman
L’AGI potrebbe diventare per l’umanità ciò che Superman rappresenta nel suo universo: una forza straordinaria capace di proteggerci e accelerare…
 Innovazione
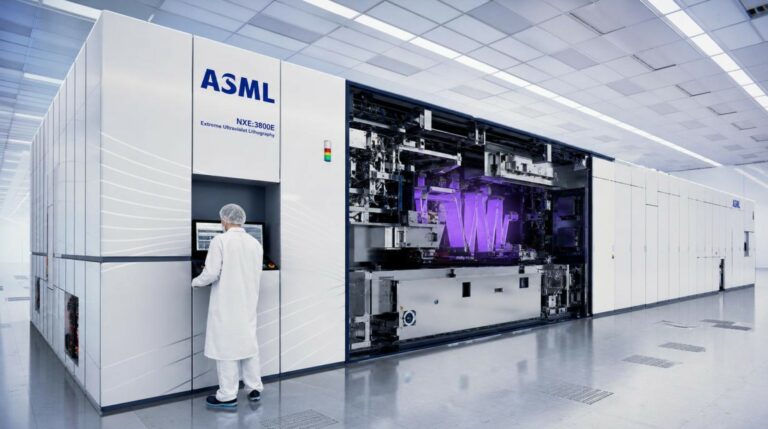
Chip sempre più densi! ASML sviluppa “Hyper NA”, la nuova litografia che riduce del 30% la densità
Il successore della tecnologia più avanzata di ASML per la produzione di microchip potrebbe apparire tra circa dieci anni —…
Ultime news
 Innovazione
OpenAI prepara la rivoluzione di ChatGPT: addio chatbot, arriva la super app dell’IA
La società OpenAI, alla vigilia della sua IPO, la cui tempistica non è stata ancora specificata, prevede di realizzare il...
Silvia Felici - 8 Giugno 2026
 Cybercrime
73 repository Microsoft contaminati da Miasma: lo spettro della supply chain colpisce gli hyperscaler
GitHub ha disabilitato l'accesso a 73 repository Microsoft dopo una nuova ondata di attacchi attraverso il worm Miasma. Nello specifico,...
Carolina Vivianti - 8 Giugno 2026
 Cybercrime
I tuoi pacchetti Laravel sono già stati compromessi senza che tu lo sappia?
Ricercatori di StepSecurity , Aikido Security e Socket hanno segnalato un insolito attacco alla catena di fornitura che ha colpito...
Luigi Zullo - 7 Giugno 2026
 Cyber Italia
TA4922: il gruppo cinese che ha deciso di fare sul serio in Europa – e l’Italia è nel mirino
Il Threat Actor TA4922 sta spostando le sue attività dal far east all'europa con specifica menzione dell'Italia come target delle...
Luca Stivali - 7 Giugno 2026
 Cybercrime
Scopri come un truffatore ha venduto dati di 7 milioni di anziani americani per anni
Recentemente, le autorità federali hanno represso una devastante operazione di vendita di dati. Nello specifico, questa operazione ha alimentato una...
Carolina Vivianti - 7 Giugno 2026
 Cyberpolitica
Il Pentagono accelera sulla cyber security. Gli USA preparano il campo di battaglia digitale
Il Pentagono ha definito la sicurezza informatica e le reti digitali gli elementi centrali della strategia bellica odierna. Il Pentagono...
Luigi Zullo - 7 Giugno 2026
 Cybercrime
Attacco zero-day a CISCO Catalyst SD-WAN Manager: come proteggersi ora
Cisco ha segnalato che una vulnerabilità di alta gravità nel Catalyst SD-WAN Manager, risulta attualmente sfruttata in attacchi attivi. La falla,...
Carolina Vivianti - 6 Giugno 2026
 Cultura
I worm autonomi stanno arrivando! Il Cybercrime 2.0 è oramai è alle porte
È passato tempo da quando Fred Cohen nel lontano 1983 dimostrò in un ambiente di laboratorio, come un programma informatico...
Massimiliano Brolli - 6 Giugno 2026
 Vulnerabilità
Caricabatterie elettrici a rischio: Nuovi bug scoperti dai ricercatori sugli XCharge C6
I ricercatori di sicurezza hanno recentemente scoperto gravi difetti di sicurezza nei caricabatterie nell'infrastruttura dei veicoli elettrici. Nello specifico, queste...
Carolina Vivianti - 6 Giugno 2026
 Cyberpolitica
Trump considera il direttore di Palantir Shyam Sankar per guidare il CISA
Secondo due fonti non divulgate, l'amministrazione Trump sta valutando la possibilità di affidare la direzione dell'agenzia federale per la sicurezza...
Luigi Zullo - 6 Giugno 2026
 Cybercrime
62 milioni di utenti di Stripchat a rischio! Cosa potrebbe avvenire dopo la vendita?
La notte del 2 giugno 2026, alle 03:49, l'utente "Euphoric_Reply_5727" ha pubblicato un post nel forum underground BreachForums dove metteva...
Chiara Nardini - 5 Giugno 2026
 Cybercrime
La chiusura del forum underground XSS ha cambiato il mondo del cybercrime
Per due decenni, il forum clandestino XSS è rimasto un punto di riferimento fondamentale per i criminali informatici. Qui si cercavano complici,...
Chiara Nardini - 5 Giugno 2026
Numero di articoli trovati: 14721
Anthropic conferma il ritorno di Claude Mythos 5 per le organizzazioni critiche USA
Anthropic ha confermato che Claude Mythos, il suo modello di intelligenza artificiale più potente per la cybersicurezza, sarà ridistribuito a un gruppo selezionato di organizzazioni statunitensi responsabili dell'operazione e della...


Arriva GPT-5.6 Sol. OpenAI mostra la nuova frontiera dell’intelligenza artificiale
OpenAI ha presentato GPT-5.6, una nuova linea di modelli per la programmazione, le attività scientifiche e la sicurezza informatica. Questa release non sembra un semplice aggiornamento di un chatbot, ma...
I black Hacker boicottano in massa ChatGPT, Claude e Gemini. Si va verso soluzioni Open!
Gli hacker stanno boicottando massicciamente strumenti di intelligenza artificiale come ChatGPT, Claude e Gemini. Questi strumenti, che aiutano i dipendenti d'ufficio a velocizzare le attività routinarie, vengono sempre meno utilizzati...
Gli archivi musicali diventano bersagli per AI: 12 milioni di brani utilizzati senza consenso
Gli archivi musicali sono diventati un obiettivo facile per gli algoritmi di intelligenza artificiale, che spesso li utilizzano per l'addestramento dei loro modelli commerciali senza rispettare le regole d'uso. The...
La Cina risponde ad Anthropic Mythos. Qihoo 360 presenta “Tulongfeng”, con funzionamento a sciame
Qihoo 360 ha presentato un sistema di scansione delle vulnerabilità basato sull'intelligenza artificiale, che l'azienda considera la risposta cinese a Mythos di Anthropic. Il CEO di Qihoo 360, Zhou Hongyi,...

Data Breach Trenitalia: La notifica di oggi è il “colpo di coda” dell’attacco di Maggio?
Hai aperto la tua casella di posta e trovato una lettera da Trenitalia? Non sei solo. Ci sono migliaia di persone che stanno ricevendo la stessa notifica in queste ore....
Il presunto ritorno di Claude Fable 5: glitch UI o realtà?
Numerosi utenti di X stanno segnalando di aver avvistato Fable 5 all'interno dell'interfaccia Claude, con alcuni che hanno addirittura registrato video a supporto delle loro affermazioni. Altri utenti americani sostengono...
Alibaba accusata di aver distillato i modelli Anthropic: una mossa per riavvicinarsi a Trump?
Anthropic ha bisogno di proteggere investimenti e crescita, mentre Trump ha dimostrato di non dimenticare facilmente gli sgarbi. In questo scenario, rilanciare temi a lui cari, come la competizione tecnologica...
UE autorizza Ucraina ad accedere al Cybersecurity Reserve in caso di attacchi informatici gravi
L'Unione Europea ha concesso l'accesso all'Ucraina di richiedere esperti approvati dall'UE in caso di gravi attacchi informatici. L'annuncio è stato fatto lunedì dalla Commissione Europea, che ha confermato l'approvazione da parte...
LastPass e BeyondTrust vittime di un attacco in supply chain della piattaforma Klue
Le aziende LastPass e BeyondTrust hanno confermato che i dati sono stati rubati dai loro istanti Salesforce durante un attacco alla piattaforma di intelligence competitiva Klue. Il numero delle vittime...
