News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
La cyber-gang Grief cancellerà le chiavi di cifratura se le aziende chiameranno i negoziatori.
La banda del ransomware Grief (ex DopplePaymer) ha avvertito che le vittime non saranno in grado di recuperare i propri file crittografati se si rivolgeranno a negoziatori professionisti per abbassare...


La banda REvil riapparsa da poco, era offline per motivi geopolitici.
Un hacker russo che ha collaborato con il noto gruppo REvil, ha confermato che i criminali informatici sono tornati al lavoro, dopo una pausa di due mesi. È stato dichiarato...
Pubblicata la terza vulnerabilità critica degli switch Netgear.
Un ricercatore polacco sulla sicurezza informatica che utilizza l'alias Gynvael Coldwind ha rilasciato nuovi dettagli su una vulnerabilità critica recentemente risolta negli smart switch Netgear. Il problema potrebbe essere sfruttato...
Cosa sono gli 0day e quali i peggiori cyber-attack che li hanno utilizzati.
Gli attacchi zero-day, sono tra le minacce più impegnative per i team dei SOC (Security Operation Center), che devono affrontare regolarmente. Queste minacce “mai viste prima” possono sorprendere le organizzazioni...
Nel 2021, forse la mentalità della “guerra fredda” è troppo vecchia. Occorre più cooperazione.
La Cina mercoledì ha affermato che i paesi dovrebbero "sbarazzarsi della mentalità della guerra fredda" in quanto si oppone alla creazione di un patto tra Stati Uniti, Regno Unito e...
Bitdefender pubblica un decryptor per REvil, solo su dati crittografati prima del 13 luglio 2021.
La società rumena Bitdefender ha pubblicato un'utility universale per la decrittografia dei file colpiti da attacchi ransomware REvil (Sodinokibi). Lo strumento funziona solo su dati crittografati prima del 13 luglio...
L’alto commissario delle Nazioni Unite chiede una moratoria contro la scansione facciale.
Il capo delle Nazioni Unite per i diritti umani Michelle Bachelet ha chiesto una moratoria sull'uso delle tecnologie di intelligenza artificiale che rappresentano un grave rischio per i diritti umani,...
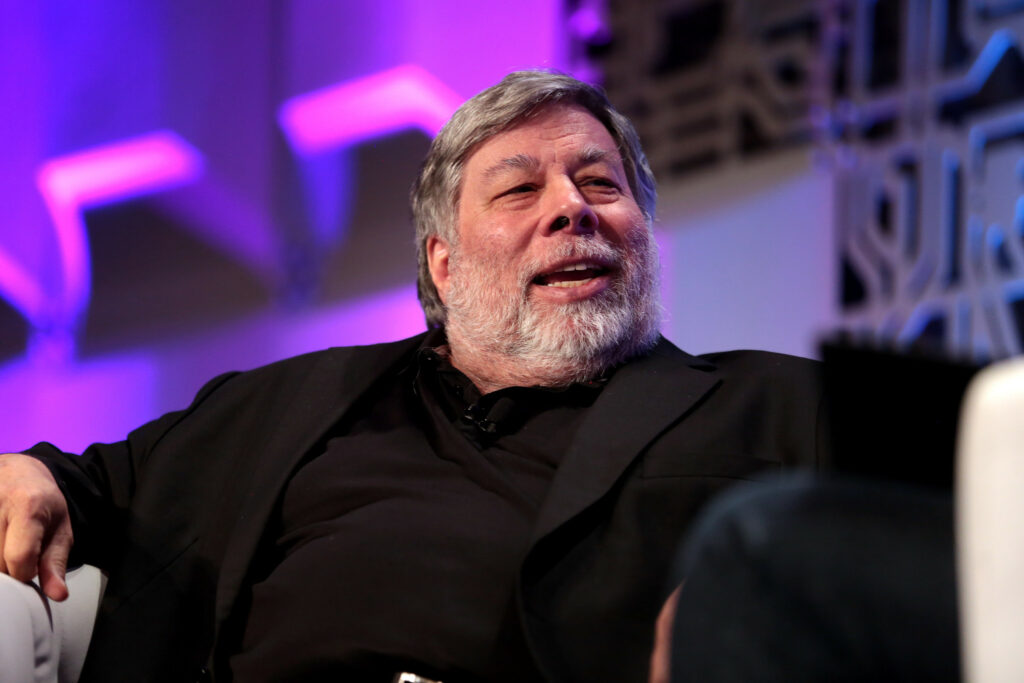
Steve Wozniak vuole ripulire la spazzatura spaziale con una nuova società.
Il co-fondatore di Apple prevede di portare scompiglio in un nuovo settore in via di sviluppo, ovvero ripulire lo spazio dalla pericolosa "spazzatura spaziale". Steve Wozniak ha detto che ha...
Instagram nuoce alla salute mentale di una ragazza su tre. Lo riporta il Wall Street Journal.
Una serie di rapporti investigativi lanciati dal Wall Street Journal stanno mettendo in luce le azioni dietro le quinte di Facebook. Dalle esenzioni alle regole per gli utenti di alto...
Password Addio! Per gli utenti di Microsoft, non servono più.
Microsoft ha annunciato che i suoi account possono essere utilizzati senza questo metodo "arcaico" di controllo accessi, ovvero le password, dopo che ha dimostrato da diversi anni, che l'autenticazione senza...