


Questa mattina, siamo venuti a conoscenza che un ospedale italiano è stato colpito da un attacco informatico risalente al 12 di febbraio. Si trattava dell’ospedale universitario di Parma.
Un altro incidente informatico ha preso di mira un altro ospedale italiano.

Si tratta questa volta di un sistema sanitario della Lombardia, in particolare il sito dell’ospedale Niguarda di Milano, che risulta essere bloccato a causa di un attacco informatico.
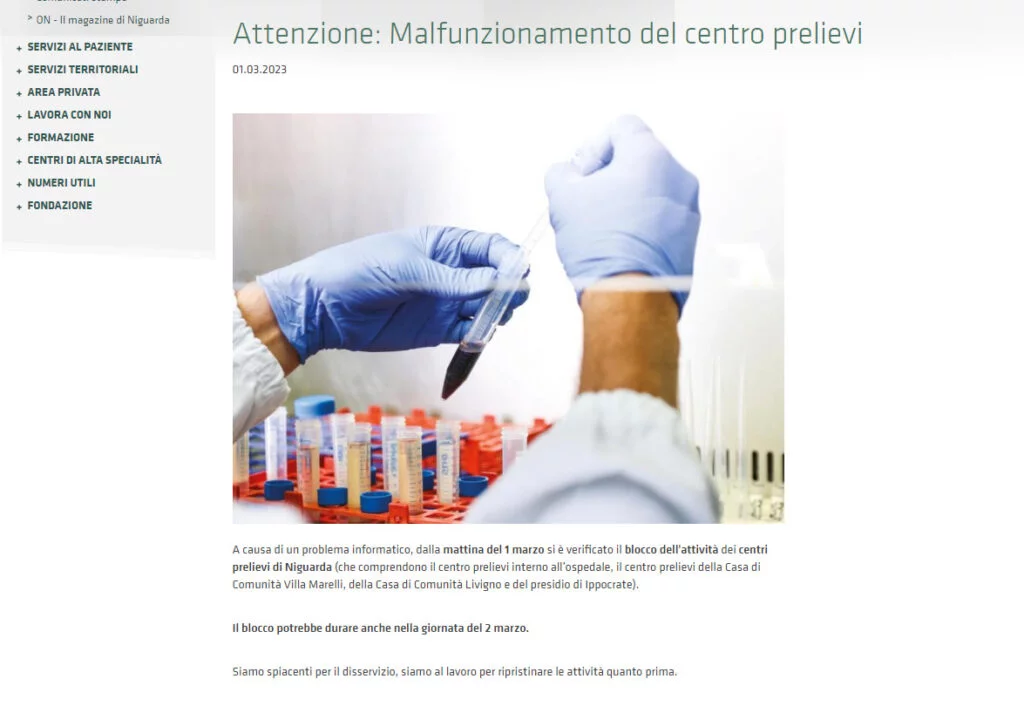
Secondo quanto riferito si tratta di un “problema informatico” che ha portato al blocco dell’attività dei centri prelievi di Niguarda, compresi il centro prelievi interno all’ospedale, il centro prelievi della Casa di Comunità Villa Marelli, della Casa di Comunità Livigino e del presidio di Ippocrate.
L’Azienda socio sanitaria territoriale Grande Ospedale Metropolitano Niguarda ha dichiarato che il blocco potrebbe protrarsi anche nella giornata di domani.
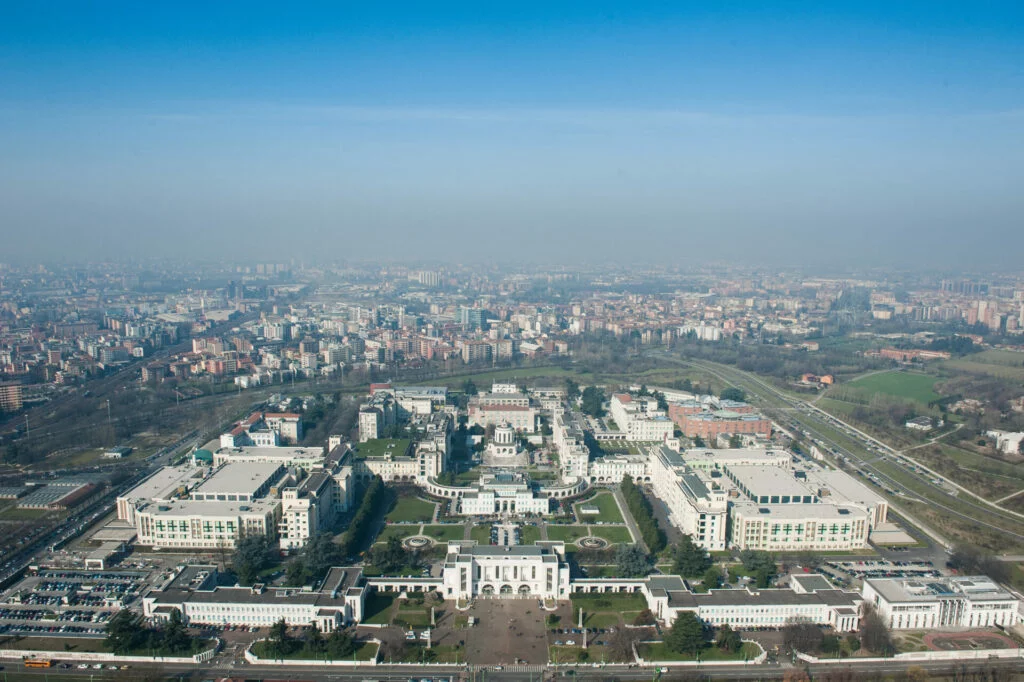
L’ASST Grande Ospedale Metropolitano Niguarda, fino al 2017 denominato Ospedale Niguarda Ca’ Granda, è uno storico istituto ospedaliero di Milano sorto nel 1939. Nel 2011 è iniziato un processo di riqualificazione oggi concluso che ha confermato la “vocazione al trattamento delle patologie a medio-elevata complessità”.
Al momento nel quale scriviamo, non si conoscono ulteriori dettagli al riguardo e se si tratti di un attacco informatico oppure di un disservizio.
Questo episodio mette in evidenza l’importanza della sicurezza informatica nel settore sanitario e la necessità di continuare a migliorare le misure di protezione dei dati sensibili dei pazienti e delle strutture sanitarie.
Come sappiamo, molte cybergang, quelle maggiormente senza scrupoli, dirottano i loro sforzi verso gli ospedali perché tali strutture pagano con più facilità in quanto mettono a rischio non solo i dati dei loro pazienti, ma anche le loro stesse vite.
La Lista delle organizzazioni sanitare colpite, dove ne conosciamo le rivendicazioni della PA si allunga sempre di più giorno dopo giorno:
Ma sembra che ancora non abbiamo compreso l’importanza strategica a livello di sicurezza nazionale di queste infrastrutture che vengono continuamente bersagliato dal cybercrime e che devono essere immediatamente protette.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].